Accompagnement au changement
291 views | +0 today
 
Scooped by Yannick Giquel
onto Accompagnement au changement
September 17, 10:08 AM

Multiples vulnérabilités dans les produits Cisco - CERT-FR

Multiples vulnérabilités dans les produits Cisco - CERT-FR | Accompagnement au changement | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Injection SQL (SQLi) Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Adaptive Security Appliance (ASA), se référer au bulletin de sécurité de l'éditeur pour la liste des systèmes affectés (cf. section Documentation) Firewall Management Center (FMC), se référer au bulletin de sécurité de l'éditeur pour la liste des systèmes affectés (cf. section Documentation) Firewall Threat Defense (FTD), se référer au bulletin de sécurité de l'éditeur pour la liste des systèmes affectés (cf. section Documentation) ISE ou ISE-PIC versions 3.4 antérieures à 3.4 Patch 7 ISE versions 3.2 antérieures à 3.2 Patch 11 ISE versions 3.5 antérieures à 3.5 Patch 4 ISE versions antérieures à 3.1 Patch 12 ISE versions antérieures à 3.3 Patch 12 Cisco indique que les versions 3.2 et 3.1 de Identity Services Engine (ISE) ne seront plus supportées à partir du 30 novembre 2027 et n'ont pas reçu de correctif pour les vulnérabilités CVE-2026-20247, CVE-2026-20282, CVE-2026-20300, CVE-2026-76424, CVE-2026-76425, CVE-2026-76426, CVE-2026-76427 et CVE-2026-76428. La branche 3.0 ne l'est plus depuis le 13 juillet 2025. Concernant ISE-PIC, l'éditeur indique que ce produit n'est plus commercialisé et que la version 3.4 est la dernière encore maintenue. Résumé De multiples vulnérabilités ont été découvertes dans les produits Cisco. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Cisco indique que la vulnérabilité CVE-2026-76460 est activement exploitée. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Cisco cisco-sa-asa-ftd-logging-dos-ZXXNesfN du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asa-ftd-logging-dos-ZXXNesfN Bulletin de sécurité Cisco cisco-sa-asaftd-dtls-dos-Kp57HkyO du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-dtls-dos-Kp57HkyO Bulletin de sécurité Cisco cisco-sa-asaftd-eigrp-dos-GOhNejSj du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-eigrp-dos-GOhNejSj Bulletin de sécurité Cisco cisco-sa-asaftd-ikev2cert-dos-uWyc2xtv du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-ikev2cert-dos-uWyc2xtv Bulletin de sécurité Cisco cisco-sa-fmc-javarce-y2NypXwk du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-javarce-y2NypXwk Bulletin de sécurité Cisco cisco-sa-fmc-mulivulns-4PsnFwvx du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-mulivulns-4PsnFwvx Bulletin de sécurité Cisco cisco-sa-fmc-sftunn-codex-c3O4Jft2 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-sftunn-codex-c3O4Jft2 Bulletin de sécurité Cisco cisco-sa-fmc2-multivulns-HXgcqRG du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc2-multivulns-HXgcqRG Bulletin de sécurité Cisco cisco-sa-fmcftd-sftun-multivulns-WGVHOrN3 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmcftd-sftun-multivulns-WGVHOrN3 Bulletin de sécurité Cisco cisco-sa-ftd-tls1 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ftd-tls1.3-dos-dLxwFWgF Bulletin de sécurité Cisco cisco-sa-hardening-asaftdfmc-uvpPROhN du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-asaftdfmc-uvpPROhN Bulletin de sécurité Cisco cisco-sa-hardening-ise-XU5EwX5T du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-ise-XU5EwX5T Bulletin de sécurité Cisco cisco-sa-hardening-ndw1-psFvnrg du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-ndw1-psFvnrg Bulletin de sécurité Cisco cisco-sa-ISE-ABP-VNSW7Tn5 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ISE-ABP-VNSW7Tn5 Bulletin de sécurité Cisco cisco-sa-ise-cmd-inj-e2CuZCYZ du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-cmd-inj-e2CuZCYZ Bulletin de sécurité Cisco cisco-sa-ise-mult-vul-ymSsTLCc du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-mult-vul-ymSsTLCc Bulletin de sécurité Cisco cisco-sa-ise-multi-hrP9jQSQ du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-multi-hrP9jQSQ Bulletin de sécurité Cisco cisco-sa-ise-RADIUS-dos-wR3hYPMw du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-RADIUS-dos-wR3hYPMw Bulletin de sécurité Cisco cisco-sa-ise-rce-se7bYU57 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-rce-se7bYU57 Bulletin de sécurité Cisco cisco-sa-ise-sql-inj-3QTKR947 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-sql-inj-3QTKR947 Support ISE Cisco https://www.cisco.com/c/en/us/support/security/identity-services-engine/series.html Référence CVE CVE-2026-20130 https://www.cve.org/CVERecord?id=CVE-2026-20130 Référence CVE CVE-2026-20135 https://www.cve.org/CVERecord?id=CVE-2026-20135 Référence CVE CVE-2026-20154 https://www.cve.org/CVERecord?id=CVE-2026-20154 Référence CVE CVE-2026-20176 https://www.cve.org/CVERecord?id=CVE-2026-20176 Référence CVE CVE-2026-20192 https://www.cve.org/CVERecord?id=CVE-2026-20192 Référence CVE CVE-2026-20194 https://www.cve.org/CVERecord?id=CVE-2026-20194 Référence CVE CVE-2026-20211 https://www.cve.org/CVERecord?id=CVE-2026-20211 Référence CVE CVE-2026-20222 https://www.cve.org/CVERecord?id=CVE-2026-20222 Référence CVE CVE-2026-20234 https://www.cve.org/CVERecord?id=CVE-2026-20234 Référence CVE CVE-2026-20237 https://www.cve.org/CVERecord?id=CVE-2026-20237 Référence CVE CVE-2026-20242 https://www.cve.org/CVERecord?id=CVE-2026-20242 Référence CVE CVE-2026-20247 https://www.cve.org/CVERecord?id=CVE-2026-20247 Référence CVE CVE-2026-20249 https://www.cve.org/CVERecord?id=CVE-2026-20249 Référence CVE CVE-2026-20250 https://www.cve.org/CVERecord?id=CVE-2026-20250 Référence CVE CVE-2026-20282 https://www.cve.org/CVERecord?id=CVE-2026-20282 Référence CVE CVE-2026-20283 https://www.cve.org/CVERecord?id=CVE-2026-20283 Référence CVE CVE-2026-20284 https://www.cve.org/CVERecord?id=CVE-2026-20284 Référence CVE CVE-2026-20287 https://www.cve.org/CVERecord?id=CVE-2026-20287 Référence CVE CVE-2026-20295 https://www.cve.org/CVERecord?id=CVE-2026-20295 Référence CVE CVE-2026-20300 https://www.cve.org/CVERecord?id=CVE-2026-20300 Référence CVE CVE-2026-20305 https://www.cve.org/CVERecord?id=CVE-2026-20305 Référence CVE CVE-2026-20306 https://www.cve.org/CVERecord?id=CVE-2026-20306 Référence CVE CVE-2026-20307 https://www.cve.org/CVERecord?id=CVE-2026-20307 Référence CVE CVE-2026-20322 https://www.cve.org/CVERecord?id=CVE-2026-20322 Référence CVE CVE-2026-20323 https://www.cve.org/CVERecord?id=CVE-2026-20323 Référence CVE CVE-2026-20324 https://www.cve.org/CVERecord?id=CVE-2026-20324 Référence CVE CVE-2026-20325 https://www.cve.org/CVERecord?id=CVE-2026-20325 Référence CVE CVE-2026-20326 https://www.cve.org/CVERecord?id=CVE-2026-20326 Référence CVE CVE-2026-20329 https://www.cve.org/CVERecord?id=CVE-2026-20329 Référence CVE CVE-2026-20330 https://www.cve.org/CVERecord?id=CVE-2026-20330 Référence CVE CVE-2026-20331 https://www.cve.org/CVERecord?id=CVE-2026-20331 Référence CVE CVE-2026-20332 https://www.cve.org/CVERecord?id=CVE-2026-20332 Référence CVE CVE-2026-20333 https://www.cve.org/CVERecord?id=CVE-2026-20333 Référence CVE CVE-2026-20334 https://www.cve.org/CVERecord?id=CVE-2026-20334 Référence CVE CVE-2026-20335 https://www.cve.org/CVERecord?id=CVE-2026-20335 Référence CVE CVE-2026-20336 https://www.cve.org/CVERecord?id=CVE-2026-20336 Référence CVE CVE-2026-20340 https://www.cve.org/CVERecord?id=CVE-2026-20340 Référence CVE CVE-2026-20341 https://www.cve.org/CVERecord?id=CVE-2026-20341 Référence CVE CVE-2026-20342 https://www.cve.org/CVERecord?id=CVE-2026-20342 Référence CVE CVE-2026-20343 https://www.cve.org/CVERecord?id=CVE-2026-20343 Référence CVE CVE-2026-20344 https://www.cve.org/CVERecord?id=CVE-2026-20344 Référence CVE CVE-2026-20352 https://www.cve.org/CVERecord?id=CVE-2026-20352 Référence CVE CVE-2026-20360 https://www.cve.org/CVERecord?id=CVE-2026-20360 Référence CVE CVE-2026-20361 https://www.cve.org/CVERecord?id=CVE-2026-20361 Référence CVE CVE-2026-76409 https://www.cve.org/CVERecord?id=CVE-2026-76409 Référence CVE CVE-2026-76412 https://www.cve.org/CVERecord?id=CVE-2026-76412 Référence CVE CVE-2026-76413 https://www.cve.org/CVERecord?id=CVE-2026-76413 Référence CVE CVE-2026-76420 https://www.cve.org/CVERecord?id=CVE-2026-76420 Référence CVE CVE-2026-76423 https://www.cve.org/CVERecord?id=CVE-2026-76423 Référence CVE CVE-2026-76424 https://www.cve.org/CVERecord?id=CVE-2026-76424 Référence CVE CVE-2026-76425 https://www.cve.org/CVERecord?id=CVE-2026-76425 Référence CVE CVE-2026-76426 https://www.cve.org/CVERecord?id=CVE-2026-76426 Référence CVE CVE-2026-76427 https://www.cve.org/CVERecord?id=CVE-2026-76427 Référence CVE CVE-2026-76428 https://www.cve.org/CVERecord?id=CVE-2026-76428 Référence CVE CVE-2026-76460 https://www.cve.org/CVERecord?id=CVE-2026-76460
No comment yet.
Your new post is loading...
Scooped by Yannick Giquel
Today, 12:38 AM

247 failles patchées d'un coup dans Chrome 155 : l'IA est passée par là

247 failles patchées d'un coup dans Chrome 155 : l'IA est passée par là | Accompagnement au changement | Scoop.it
Chrome 155 corrige 247 failles de sécurité, dont 4 critiques. Douze ont été trouvées avec l'aide de l'IA Claude. Voici les versions à installer.
No comment yet.
Scooped by Yannick Giquel
October 9, 5:08 PM

Cyberhebdo du 9 octobre 2026 : une ESN japonaise dans la tourmente

Cyberhebdo du 9 octobre 2026 : une ESN japonaise dans la tourmente | Accompagnement au changement | Scoop.it
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier.
No comment yet.
Scooped by Yannick Giquel
October 9, 2:52 AM

FakeGit est de retour : 17 610 dépôts GitHub piégés pour diffuser le malware SmartLoader

FakeGit est de retour : 17 610 dépôts GitHub piégés pour diffuser le malware SmartLoader | Accompagnement au changement | Scoop.it
17 610 dépôts GitHub piégés, dont plus de 13 000 réactivés en 34 heures : la campagne FakeGit est de retour pour diffuser le malware SmartLoader.
No comment yet.
Scooped by Yannick Giquel
October 8, 11:52 AM

" Et si les petites structures étaient les vraies locomotives de la transition écologique ? "

" Et si les petites structures étaient les vraies locomotives de la transition écologique ? " | Accompagnement au changement | Scoop.it
Pour Xavier Mennesson (Domaine du Val), les petites structures peuvent accélérer la transition écologique du tourisme, à condition que les pouvoirs publics passent des études à l'action.
No comment yet.
Scooped by Yannick Giquel
October 8, 11:38 AM

Microsoft prépare Windows pour les agents IA : MXC, modèles en local, etc.

Microsoft prépare Windows pour les agents IA : MXC, modèles en local, etc. | Accompagnement au changement | Scoop.it
Microsoft lance MXC pour confiner les agents IA sous Windows 11, fait tourner des modèles IA en local et ouvre les précommandes des PC NVIDIA RTX Spark.
No comment yet.
Scooped by Yannick Giquel
October 8, 4:08 AM

Outlook va bloquer les pièces jointes MSIX et MSIXBundle à partir de novembre 2026

Outlook va bloquer les pièces jointes MSIX et MSIXBundle à partir de novembre 2026 | Accompagnement au changement | Scoop.it
Dès novembre 2026, Outlook sur le web et le nouvel Outlook pour Windows bloqueront par défaut les pièces jointes .msix et .msixbundle.
No comment yet.
Scooped by Yannick Giquel
October 7, 10:38 AM

Après l'entrepreneur et l'investisseur, place à " l'opérateur-investisseur "

Après l'entrepreneur et l'investisseur, place à " l'opérateur-investisseur " | Accompagnement au changement | Scoop.it
L'opérateur-investisseur réunit capital et expérience entrepreneuriale pour accompagner les PME dans la durée. Un modèle appelé à jouer un rôle clé face à la grande vague de transmissions.
No comment yet.
Scooped by Yannick Giquel
October 7, 5:38 AM

L'euro remonte de 0,34% face au dollar, porté par l'accalmie sur les taux obligataires français malgré les inquiétudes sur la dette

L'euro remonte de 0,34% face au dollar, porté par l'accalmie sur les taux obligataires français malgré les inquiétudes sur la dette | Accompagnement au changement | Scoop.it
La monnaie unique européenne profite d'un répit sur les taux français, mais la défiance liée à la dette et à l'incertitude politique demeure.
No comment yet.
Scooped by Yannick Giquel
October 7, 5:38 AM

GRNH et DRNH : deux facettes des nouveaux enjeux de l'IA

GRNH et DRNH : deux facettes des nouveaux enjeux de l'IA | Accompagnement au changement | Scoop.it
À mesure que l'IA gagne en autonomie, l'entreprise doit apprendre à la manager. GRNH, Gestion des Ressources Non Humaines, et DRNH, Direction des Ressources Non Humaines, répondent à cet enjeu.
No comment yet.
Scooped by Yannick Giquel
October 6, 12:08 PM

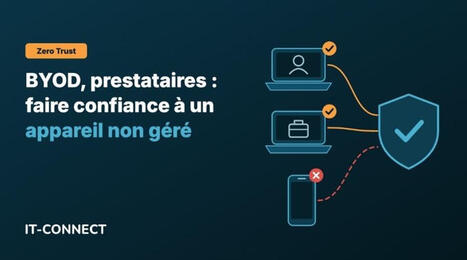
BYOD : comment faire confiance à un appareil que vous ne gérez pas ?

BYOD : comment faire confiance à un appareil que vous ne gérez pas ? | Accompagnement au changement | Scoop.it
BYOD, prestataires : la MFA protège l'identité, pas l'appareil. Comment vérifier la posture d'un appareil non géré sans l'enrôler dans un MDM ?
No comment yet.
Scooped by Yannick Giquel
October 6, 4:38 AM

Schneider Electric rachète PTC pour 22 Md$ et pose Aveva comme l'informatique de l'usine

Schneider Electric rachète PTC pour 22 Md$ et pose Aveva comme l'informatique de l'usine | Accompagnement au changement | Scoop.it
Le jour où Schneider Electric a annoncé le rachat de PTC pour 22,6 milliards de dollars, Sébastien Ory, président d’Aveva France, nous accordait un entretien.Dans un marché en mouvement, où la valeur se déplace vers l’automatisme, la donnée et l’intelligence artificielle, et où, chez les clients,...
No comment yet.
Scooped by Yannick Giquel
October 6, 2:08 AM

Wiremind lève 35 millions d'euros pour ses logiciels d'optimisation de revenus

Wiremind lève 35 millions d'euros pour ses logiciels d'optimisation de revenus | Accompagnement au changement | Scoop.it
L'entreprise cible deux marchés : les opérateurs de transport, sa verticale historique, et les acteurs de l'événementiel sportif.
No comment yet.
Scooped by Yannick Giquel
October 5, 12:23 PM

IA à la RATP, un syndicat appelle la direction au dialogue social ...

IA à la RATP, un syndicat appelle la direction au dialogue social ... | Accompagnement au changement | Scoop.it
La CFE-CGC a déposé une “alarme sociale”. Elle reproche à la direction le non-respect du dialogue social autour du déploiement de l’IA.
No comment yet.
Scooped by Yannick Giquel
October 9, 8:53 PM

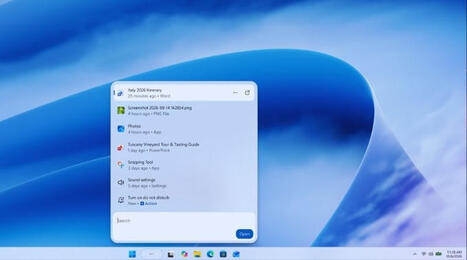
Windows 11 : la recherche ne se contente plus de chercher, elle agit

Windows 11 : la recherche ne se contente plus de chercher, elle agit | Accompagnement au changement | Scoop.it
Microsoft teste une recherche Windows 11 reconstruite sur WinUI 3 : une liste unique, plus rapide, et des actions directement en langage naturel.
No comment yet.
Scooped by Yannick Giquel
October 9, 6:37 AM

SpaceX s'attaque frontalement aux opérateurs mobiles en rachetant pour 8 milliards de dollars de fréquences

SpaceX s'attaque frontalement aux opérateurs mobiles en rachetant pour 8 milliards de dollars de fréquences | Accompagnement au changement | Scoop.it
SpaceX frappe un grand coup sur le marché des télécoms en s'offrant un portefeuille de fréquences basses pour près de 8 milliards de dollars. Une acquisition d'envergure qui rapproche Starlink du secteur de la téléphonie mobile directe et fait vaciller les géants historiques aux États-Unis.
No comment yet.
Scooped by Yannick Giquel
October 8, 1:07 PM

Conteneurs WSL : débuter avec wslc pour exécuter des conteneurs sur Windows

Conteneurs WSL : débuter avec wslc pour exécuter des conteneurs sur Windows | Accompagnement au changement | Scoop.it
Découvrez les conteneurs WSL et l'outil wslc pour exécuter des conteneurs Linux sur Windows sans Docker Desktop : installation, commandes, build et gestion.
No comment yet.
Scooped by Yannick Giquel
October 8, 11:38 AM

Déployer l'IA ne suffit plus : le défi de la réalisation de la valeur

Déployer l'IA ne suffit plus : le défi de la réalisation de la valeur | Accompagnement au changement | Scoop.it
Face au paradoxe de la valeur de l'IA, le succès dépend désormais de la confiance et de l'adoption des équipes pour transformer son potentiel en résultats métier mesurables.
No comment yet.
Scooped by Yannick Giquel
October 8, 4:08 AM

À cause d'un slip, le numéro du Premier ministre circule sur Internet

À cause d'un slip, le numéro du Premier ministre circule sur Internet | Accompagnement au changement | Scoop.it
Le numéro de Sébastien Lecornu circule sur Internet, selon Le Canard enchaîné. En cause : la fuite de données du Slip Français en 2024. Ce que l'on sait.
No comment yet.
Scooped by Yannick Giquel
October 7, 1:22 PM

Cyber for Good lance l'Academy : six webinaires gratuits pour aider les associations à mieux se protéger

Cyber for Good lance l'Academy : six webinaires gratuits pour aider les associations à mieux se protéger | Accompagnement au changement | Scoop.it
Associations, coopératives et entreprises sociales peuvent suivre gratuitement, d'octobre 2026 à mars 2027, un parcours de six webinaires consacré à la cybersécurité, à la compréhension des opportunités et des risque liés au numérique.
No comment yet.
Scooped by Yannick Giquel
October 7, 8:08 AM

Restaurant : la rentabilité se joue souvent avant le premier service

Restaurant : la rentabilité se joue souvent avant le premier service | Accompagnement au changement | Scoop.it
La rentabilité d'un restaurant se joue souvent avant l'ouverture. Bail, loyer, prix de reprise, travaux ou trésorerie : les décisions prises avant de signer peuvent peser pendant des années.
No comment yet.
Scooped by Yannick Giquel
October 7, 5:38 AM

GEO et SEO : comment organiser ses équipes sans créer un nouveau silo ?

GEO et SEO : comment organiser ses équipes sans créer un nouveau silo ? | Accompagnement au changement | Scoop.it
Le GEO ne remplace pas le SEO et ne doit pas créer un nouveau silo. Il offre un cadre commun aux métiers qui construisent la représentation numérique de l'entreprise. Mais qui doit le piloter ?
No comment yet.
Scooped by Yannick Giquel
October 6, 12:08 PM

Le syndrome de l'imposteur a bon dos, parfois, le doute vient simplement du fait qu'on n'est pas encore très bon

Le syndrome de l'imposteur a bon dos, parfois, le doute vient simplement du fait qu'on n'est pas encore très bon | Accompagnement au changement | Scoop.it
À force de nommer " syndrome de l'imposteur " tout doute professionnel, on oublie une hypothèse moins confortable : certaines compétences restent à acquérir.
No comment yet.
Scooped by Yannick Giquel
October 6, 7:08 AM

L'IA n'a pas besoin d'être une AGI pour avoir du pouvoir

L'IA n'a pas besoin d'être une AGI pour avoir du pouvoir | Accompagnement au changement | Scoop.it
Pendant des décennies, nous avons cherché à savoir jusqu'où une machine pouvait devenir intelligente.
No comment yet.
Scooped by Yannick Giquel
October 6, 4:38 AM

Serveurs Dell PowerEdge : cette faille critique donne un accès root

Serveurs Dell PowerEdge : cette faille critique donne un accès root | Accompagnement au changement | Scoop.it
Dell a corrigé cinq failles dans Dell System Update, dont la CVE-2026-86360 (9,6/10) qui permet d'exécuter du code en tant que root sur les serveurs PowerEdge.
No comment yet.
Scooped by Yannick Giquel
October 5, 2:53 PM

Claude Code à votre image : les mods permettent de le personnaliser

Claude Code à votre image : les mods permettent de le personnaliser | Accompagnement au changement | Scoop.it
Anthropic lance les mods dans Claude Code : des plugins qui modifient l'interface et le comportement de l'outil, et qui tournent avec vos droits, sans sandbox.
No comment yet.