

Cette salariée a dû payer des milliers d'euros à son employeur après sa démission. Un litige lié au choix de sa voiture de fonction.


 Your new post is loading...
Cette salariée a dû payer des milliers d'euros à son employeur après sa démission. Un litige lié au choix de sa voiture de fonction.

No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Systèmes affectés Firewall Management Center versions 10.0.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_P-10.0.1.1-2.sh.REL.tar Firewall Management Center versions 7.0.x sans le correctif de sécurité Cisco_Firepower_Mgmt_Center_Hotfix_GB-7.0.9.1-3.sh.REL.tar Firewall Management Center versions 7.2.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_HL-7.2.11.1-4.sh.REL.tar Firewall Management Center versions 7.4.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_HG-7.4.7.1-3.sh.REL.tar Firewall Management Center versions 7.6x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_CY-7.6.5.1-2.sh.REL.tar Firewall Management Center versions 7.7.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_AM-7.7.12.1-2.sh.REL.tar Résumé Une vulnérabilité a été découverte dans Cisco Firewall Management Center. Elle permet à un attaquant de provoquer une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Cisco indique que la vulnérabilité CVE-2026-20316 est activement exploitée. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Cisco cisco-sa-fmc-static-cred-BET3Cjh du 29 juillet 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-static-cred-BET3Cjh Référence CVE CVE-2026-20316 https://www.cve.org/CVERecord?id=CVE-2026-20316
No comment yet.
From
www

Le PC Copilot+ préfigure le PC du futur grâce à l’IA hybride, aux agents intelligents et à une expérience utilisateur toujours plus personnalisée.
No comment yet.
From
siecledigital
Stripe a mis 53,4 milliards de dollars sur la table pour racheter PayPal. Le géant historique des paiements en ligne aurait pu sauter sur l'occasion. À la place, il a fait grimper les enchères.Enrique Lores, le nouveau patron arrivé en mars après le départ d'Alex Chriss, a choisi ses…...
No comment yet.
Moonshot AI a publié les poids de Kimi K3, son modèle IA avec 2 800 milliards de paramètres. Un record pour un modèle ouvert, mais le matériel pose des limites.
No comment yet.

Des passerelles Wi-Fi d'hôtels sont détournées pour empoisonner le DNS et rediriger les voyageurs vers de faux portails Microsoft 365. Attention à ces attaques.
No comment yet.
La forge Git Codeberg a voté l'interdiction des projets majoritairement générés par IA. Crawlers, SSD à 3 700 euros, confiance : les raisons du basculement.
No comment yet.

RefluXFS (CVE-2026-64600) est une faille du système de fichiers XFS qui permet à un utilisateur local de devenir root sur RHEL. Ce qu'il faut savoir.
No comment yet.
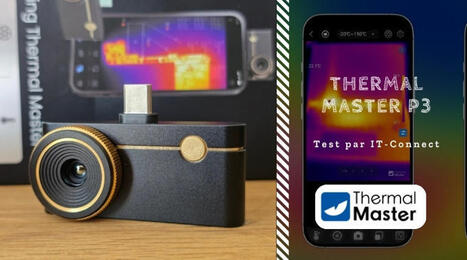
Le Thermal Master P3 est-il la meilleure caméra thermique pour smartphone ? Notre test : capteur, mise au point manuelle, cas d'usage et avis.
No comment yet.
Un code de conduite dit ce qui devrait se passer. Une procédure d'enquête dit ce qui se passe vraiment. La différence est là.
No comment yet.
Après un revers judiciaire, l'administration Trump multiplie les fondements juridiques pour maintenir ou augmenter les droits de douane, ciblant travail forcé et surcapacité.
No comment yet.
L'AI Act ne parle pas que de conformité. Il révèle un vide organisationnel que beaucoup d'entreprises ont évité de regarder : qui supervise vraiment ce que fait l'IA ?
No comment yet.
Risques Contournement de la politique de sécurité Élévation de privilèges Systèmes affectés Multi-Domain Security Management version R82 sans le dernier correctif de sécurité Multi-Domain Security Management version R82.10 sans le dernier correctif de sécurité Multi-Domain Security Management versions antérieures à R81.20 sans le dernier correctif de sécurité Security Gateways version R82 sans le dernier correctif de sécurité Security Gateways version R82.10 sans le dernier correctif de sécurité Security Gateways versions antérieures à R81.20 sans le dernier correctif de sécurité Security Management version R82 sans le dernier correctif de sécurité Security Management version R82.10 sans le dernier correctif de sécurité Security Management versions antérieures à R81.20 sans le dernier correctif de sécurité Résumé De multiples vulnérabilités ont été découvertes dans les produits Check Point. Elles permettent à un attaquant de provoquer une élévation de privilèges et un contournement de la politique de sécurité. Check Point indique que la vulnérabilité CVE-2026-16232 est activement exploitée. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Check Point sk185152 du 22 juillet 2026 https://support.checkpoint.com/results/sk/sk185152 Bulletin de sécurité Check Point sk185153 du 22 juillet 2026 https://support.checkpoint.com/results/sk/sk185153 Bulletin de sécurité Check Point sk185169 du 22 juillet 2026 https://support.checkpoint.com/results/sk/sk185169 Référence CVE CVE-2026-16232 https://www.cve.org/CVERecord?id=CVE-2026-16232 Référence CVE CVE-2026-62144 https://www.cve.org/CVERecord?id=CVE-2026-62144 Référence CVE CVE-2026-62145 https://www.cve.org/CVERecord?id=CVE-2026-62145
No comment yet.
|

Le script publicitaire d'Adform a été compromis pour distribuer un clipper destiné à détourner des transactions crypto. Voici ce que l'on sait sur cet incident.
No comment yet.
Un développeur teste Opus 5 sur un projet perso. Dix minutes plus tard, 22 tables de sa base Supabase sont vides. À qui la faute ?
No comment yet.
OpenAI révèle que ses modèles IA ont utilisé des identifiants exposés sur quatre services tiers pendant l'intrusion chez Hugging Face. Modal Labs est concerné.
No comment yet.

Une application OneDrive Photos apparaît sur Windows 11, sans demander l'avis des utilisateurs : attention à sa fonction de regroupement par personne.
No comment yet.
Des chercheurs révèlent qu'une clé Bluetooth unique, partagée par tous les boîtiers antivol KARR et SWDS, ouvre l'accès à 2,2 millions de véhicules.
No comment yet.
Une faille IDOR dans l'API de Click to Pray exposait les e-mails et dates de naissance de 719 517 comptes. Signalée en janvier, corrigée seulement en juillet.
No comment yet.
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Falsification de requêtes côté serveur (SSRF) Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Confluence Data Center versions antérieures à 10.2.14 Confluence Data Center versions antérieures à 9.2.22 Jira Service Management Data Center versions antérieures à 10.3.23 Jira Service Management Data Center versions antérieures à 11.1.1 Jira Service Management Data Center versions antérieures à 11.3.8 Jira Software Data Center versions antérieures à 10.3.23 Jira Software Data Center versions antérieures à 11.3.8 Jira Software Data Center versions antérieures à 9.12.37 Résumé De multiples vulnérabilités ont été découvertes dans les produits Atlassian. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Atlassian CONFSERVER-103907 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-103907 Bulletin de sécurité Atlassian CONFSERVER-103908 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-103908 Bulletin de sécurité Atlassian CONFSERVER-104226 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104226 Bulletin de sécurité Atlassian CONFSERVER-104287 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104287 Bulletin de sécurité Atlassian CONFSERVER-104334 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104334 Bulletin de sécurité Atlassian CONFSERVER-104340 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104340 Bulletin de sécurité Atlassian CONFSERVER-104342 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104342 Bulletin de sécurité Atlassian CONFSERVER-104344 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104344 Bulletin de sécurité Atlassian CONFSERVER-104345 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104345 Bulletin de sécurité Atlassian CONFSERVER-104346 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104346 Bulletin de sécurité Atlassian CONFSERVER-104347 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104347 Bulletin de sécurité Atlassian CONFSERVER-104348 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104348 Bulletin de sécurité Atlassian CONFSERVER-104349 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104349 Bulletin de sécurité Atlassian CONFSERVER-104350 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104350 Bulletin de sécurité Atlassian CONFSERVER-104351 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104351 Bulletin de sécurité Atlassian CONFSERVER-104352 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104352 Bulletin de sécurité Atlassian CONFSERVER-104353 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104353 Bulletin de sécurité Atlassian CONFSERVER-104355 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104355 Bulletin de sécurité Atlassian CONFSERVER-104356 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104356 Bulletin de sécurité Atlassian CONFSERVER-104357 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104357 Bulletin de sécurité Atlassian CONFSERVER-104358 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104358 Bulletin de sécurité Atlassian CONFSERVER-104359 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104359 Bulletin de sécurité Atlassian CONFSERVER-104360 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104360 Bulletin de sécurité Atlassian CONFSERVER-104361 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104361 Bulletin de sécurité Atlassian CONFSERVER-104362 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104362 Bulletin de sécurité Atlassian CONFSERVER-104363 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104363 Bulletin de sécurité Atlassian CONFSERVER-104364 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104364 Bulletin de sécurité Atlassian CONFSERVER-104370 du 21 juillet 2026 https://jira.atlassian.com/browse/CONFSERVER-104370 Bulletin de sécurité Atlassian JSDSERVER-16599 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16599 Bulletin de sécurité Atlassian JSDSERVER-16612 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16612 Bulletin de sécurité Atlassian JSDSERVER-16619 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16619 Bulletin de sécurité Atlassian JSDSERVER-16638 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16638 Bulletin de sécurité Atlassian JSDSERVER-16639 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16639 Bulletin de sécurité Atlassian JSDSERVER-16643 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16643 Bulletin de sécurité Atlassian JSDSERVER-16652 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16652 Bulletin de sécurité Atlassian JSDSERVER-16653 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16653 Bulletin de sécurité Atlassian JSDSERVER-16654 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16654 Bulletin de sécurité Atlassian JSDSERVER-16655 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16655 Bulletin de sécurité Atlassian JSDSERVER-16656 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16656 Bulletin de sécurité Atlassian JSDSERVER-16657 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16657 Bulletin de sécurité Atlassian JSDSERVER-16658 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16658 Bulletin de sécurité Atlassian JSDSERVER-16659 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16659 Bulletin de sécurité Atlassian JSDSERVER-16660 du 21 juillet 2026 https://jira.atlassian.com/browse/JSDSERVER-16660 Bulletin de sécurité Atlassian JSWSERVER-26801 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26801 Bulletin de sécurité Atlassian JSWSERVER-26802 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26802 Bulletin de sécurité Atlassian JSWSERVER-26803 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26803 Bulletin de sécurité Atlassian JSWSERVER-26804 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26804 Bulletin de sécurité Atlassian JSWSERVER-26808 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26808 Bulletin de sécurité Atlassian JSWSERVER-26812 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26812 Bulletin de sécurité Atlassian JSWSERVER-26850 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26850 Bulletin de sécurité Atlassian JSWSERVER-26851 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26851 Bulletin de sécurité Atlassian JSWSERVER-26854 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26854 Bulletin de sécurité Atlassian JSWSERVER-26867 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26867 Bulletin de sécurité Atlassian JSWSERVER-26869 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26869 Bulletin de sécurité Atlassian JSWSERVER-26870 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26870 Bulletin de sécurité Atlassian JSWSERVER-26871 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26871 Bulletin de sécurité Atlassian JSWSERVER-26873 du 21 juillet 2026 https://jira.atlassian.com/browse/JSWSERVER-26873 Référence CVE CVE-2022-37599 https://www.cve.org/CVERecord?id=CVE-2022-37599 Référence CVE CVE-2022-37601 https://www.cve.org/CVERecord?id=CVE-2022-37601 Référence CVE CVE-2022-37603 https://www.cve.org/CVERecord?id=CVE-2022-37603 Référence CVE CVE-2025-11226 https://www.cve.org/CVERecord?id=CVE-2025-11226 Référence CVE CVE-2025-14813 https://www.cve.org/CVERecord?id=CVE-2025-14813 Référence CVE CVE-2025-62718 https://www.cve.org/CVERecord?id=CVE-2025-62718 Référence CVE CVE-2025-69873 https://www.cve.org/CVERecord?id=CVE-2025-69873 Référence CVE CVE-2026-12143 https://www.cve.org/CVERecord?id=CVE-2026-12143 Référence CVE CVE-2026-21577 https://www.cve.org/CVERecord?id=CVE-2026-21577 Référence CVE CVE-2026-21579 https://www.cve.org/CVERecord?id=CVE-2026-21579 Référence CVE CVE-2026-2332 https://www.cve.org/CVERecord?id=CVE-2026-2332 Référence CVE CVE-2026-29063 https://www.cve.org/CVERecord?id=CVE-2026-29063 Référence CVE CVE-2026-29145 https://www.cve.org/CVERecord?id=CVE-2026-29145 Référence CVE CVE-2026-29146 https://www.cve.org/CVERecord?id=CVE-2026-29146 Référence CVE CVE-2026-33671 https://www.cve.org/CVERecord?id=CVE-2026-33671 Référence CVE CVE-2026-34043 https://www.cve.org/CVERecord?id=CVE-2026-34043 Référence CVE CVE-2026-40175 https://www.cve.org/CVERecord?id=CVE-2026-40175 Référence CVE CVE-2026-42033 https://www.cve.org/CVERecord?id=CVE-2026-42033 Référence CVE CVE-2026-42035 https://www.cve.org/CVERecord?id=CVE-2026-42035 Référence CVE CVE-2026-42041 https://www.cve.org/CVERecord?id=CVE-2026-42041 Référence CVE CVE-2026-42043 https://www.cve.org/CVERecord?id=CVE-2026-42043 Référence CVE CVE-2026-42044 https://www.cve.org/CVERecord?id=CVE-2026-42044 Référence CVE CVE-2026-42198 https://www.cve.org/CVERecord?id=CVE-2026-42198 Référence CVE CVE-2026-42264 https://www.cve.org/CVERecord?id=CVE-2026-42264 Référence CVE CVE-2026-42581 https://www.cve.org/CVERecord?id=CVE-2026-42581 Référence CVE CVE-2026-42583 https://www.cve.org/CVERecord?id=CVE-2026-42583 Référence CVE CVE-2026-44486 https://www.cve.org/CVERecord?id=CVE-2026-44486 Référence CVE CVE-2026-44487 https://www.cve.org/CVERecord?id=CVE-2026-44487 Référence CVE CVE-2026-44488 https://www.cve.org/CVERecord?id=CVE-2026-44488 Référence CVE CVE-2026-44490 https://www.cve.org/CVERecord?id=CVE-2026-44490 Référence CVE CVE-2026-44492 https://www.cve.org/CVERecord?id=CVE-2026-44492 Référence CVE CVE-2026-44494 https://www.cve.org/CVERecord?id=CVE-2026-44494 Référence CVE CVE-2026-44495 https://www.cve.org/CVERecord?id=CVE-2026-44495 Référence CVE CVE-2026-44496 https://www.cve.org/CVERecord?id=CVE-2026-44496 Référence CVE CVE-2026-44705 https://www.cve.org/CVERecord?id=CVE-2026-44705 Référence CVE CVE-2026-46625 https://www.cve.org/CVERecord?id=CVE-2026-46625 Référence CVE CVE-2026-47838 https://www.cve.org/CVERecord?id=CVE-2026-47838 Référence CVE CVE-2026-4800 https://www.cve.org/CVERecord?id=CVE-2026-4800 Référence CVE CVE-2026-48779 https://www.cve.org/CVERecord?id=CVE-2026-48779 Référence CVE CVE-2026-6321 https://www.cve.org/CVERecord?id=CVE-2026-6321 Référence CVE CVE-2026-6322 https://www.cve.org/CVERecord?id=CVE-2026-6322
No comment yet.
Découvrez le ConfigoMatic, le configurateur PC de TopAchat pour concevoir un PC gamer sur mesure 100% compatible, à monter soi-même ou pas : à vous de choisir.
No comment yet.
Certighost (CVE-2026-54121) : cette faille dans AD CS permet à un utilisateur standard de compromettre un domaine Active Directory. Protégez-vous.
No comment yet.
From
www
Une souveraineté technologique sans souveraineté des compétences équivaut à posséder une centrale nucléaire sans disposer d'ingénieurs pour la faire fonctionner.
No comment yet.
Des chercheurs ont fait sortir l'agent IA de Claude Cowork de sa machine virtuelle pour lire et écrire sur le Mac hôte. Anthropic n'a pas publié de correctif.
No comment yet.
Brancher un moniteur LG suffisait à installer une application qui affichait des pubs McAfee. Microsoft est intervenu, LG désactive le pop-up. Explications.
No comment yet.
|


