

GitHub subit une panne mondiale ce 17 août 2026 : 20 % d'erreurs sur le web et l'API, Actions, Copilot et les pull requests dégradés. Voici ce que l'on sait.


 Your new post is loading...
GitHub subit une panne mondiale ce 17 août 2026 : 20 % d'erreurs sur le web et l'API, Actions, Copilot et les pull requests dégradés. Voici ce que l'on sait.

No comment yet.
From
www

Éditeur de logiciels pour l’industrie, Astrée Software va être soumis aux obligations du CRA (Cyber Resilient Act) à partir du mois de septembre. Ses applications ne sont pas considérées comme importantes ou critiques par le texte européen.
No comment yet.
Découvrez Web-Check, l'outil OSINT open source qui analyse un site web pour vérifier des dizaines de points. Le plus : vous pouvez l'auto-héberger.
No comment yet.

Pseudo, e-mail, numéro de téléphone : découvrez comment Maigret, user-scanner et Ignorant permettent de retrouver vos comptes en ligne en quelques minutes.
No comment yet.
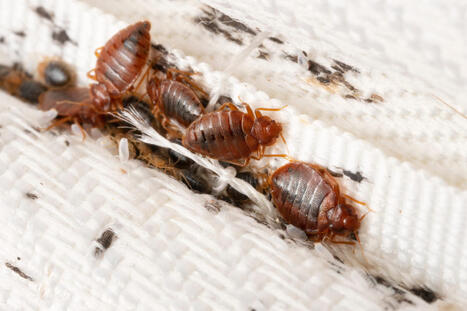
Une étude française révèle l'efficacité spectaculaire d'une poudre vendue en supermarché. Ce produit ménager bon marché rivalise avec les traitements professionnels.
No comment yet.
La rédaction vous propose par secteur d'activité : Luxe Le futur du groupe de luxe Kering passe par la tec… Luxe : Kering s’appuiera sur l’analyse de Bain et … Louis Vuitton propose l’essai virtuel de sa ligne … Banque Crédit Agricole prêt à redévelopper ses logiciels … L’application bancaire devient...
No comment yet.
Quand Walter Fuellemann a pris la tête d'une délégation du CICR, il a réuni son équipe pour leur dire que c'était un privilège d'être leur responsable. Une collègue n'en revenait pas.
No comment yet.

Le nouveau calcul doit écarter une ou deux années de revenus. Le décret sur les 23 meilleures années n'était toutefois pas encore publié au 29 mai.
No comment yet.
Si l'intelligence artificielle automatise les processus, elle ne remplace pas le jugement, le discernement, le leadership.L'avenir de la fonction finance se fera au profit des équipes et de la valeur...
No comment yet.
Pour les RSSI, la souveraineté numérique n'est plus une contrainte juridique abstraite. Elle est devenue un axe prioritaire de la résilience du système d'information.
No comment yet.

Le script publicitaire d'Adform a été compromis pour distribuer un clipper destiné à détourner des transactions crypto. Voici ce que l'on sait sur cet incident.
No comment yet.
Un développeur teste Opus 5 sur un projet perso. Dix minutes plus tard, 22 tables de sa base Supabase sont vides. À qui la faute ?
No comment yet.
OpenAI révèle que ses modèles IA ont utilisé des identifiants exposés sur quatre services tiers pendant l'intrusion chez Hugging Face. Modal Labs est concerné.
No comment yet.
|
Christophe LOZACH(LANRIVOARÉ) est Bid and Product Manager chez Thales Dms France Sas Brest depuis 2020. Découvrez ses expériences et son réseau professionnel comme Jean-Michel VALERY...
No comment yet.
Les cybercriminels frappent désormais avant même la publication des failles grâce à l'IA. Trop lente, l'Europe doit-elle céder aux outils étrangers ou créer son IA souveraine ? Découvrez les enjeux.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Exécution de code arbitraire à distance Injection de code indirecte à distance (XSS) Injection SQL (SQLi) Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés ABAP Developer Tools versions SAP_BASIS 750, SAP_BASIS 751, SAP_BASIS 752, SAP_BASIS 753, SAP_BASIS 754, SAP_BASIS 755, SAP_BASIS 756, SAP_BASIS 757, SAP_BASIS 758, SAP_BASIS 816, SAP_BASIS 918 et SAP_BASIS 920 sans le dernier correctif de sécurité ABAP Platform versions KRNL64UC 7.53, KERNEL 7.53, 7.54 et 7.77 sans le dernier correctif de sécurité Advanced Planning and Optimization (Model Mix Planning) versions SCMAPO 713, 714, S4CORE 102, 103, 104, S4COREOP 104, 105, 106, 107, 108, 109, SCM 700, 701, 702 et 712 sans le dernier correctif de sécurité AP FICA ODN framework versions SAPSCORE 132, S4CORE 102, 103, 104, 105, 106, 107, 108, FI-CA 606, 616, 617 et 618 sans le dernier correctif de sécurité Business AI Platform (Approuter) version <23.0.0 sans le dernier correctif de sécurité BusinessObjects Business Intelligence Platform (Central Management Server) versions SAP_BASIS 750, SAP_BASIS 751, SAP_BASIS 752, SAP_BASIS 753, SAP_BASIS 754, SAP_BASIS 755, SAP_BASIS 756, SAP_BASIS 757, SAP_BASIS 758, SAP_BASIS 816, SAP_BASIS 918, SAP_BASIS 920, ENTERPRISE 430, 2025 et 2027 sans le dernier correctif de sécurité BusinessObjects Business Intelligence versions ENTERPRISE 430, 2025, 2027, ENTERPRISECLIENTTOOLS 430, 2025 et 2027 sans le dernier correctif de sécurité Change and Transport System Attach Tool (ctsattach) version CTS_UPLOAD_CLT 1 sans le dernier correctif de sécurité Commerce Cloud (Bouncy Castle Java library) versions COM_CLOUD 2211 et 2211-JDK21 sans le dernier correctif de sécurité Commerce Cloud (Data Hub Adapter) versions COM_CLOUD 2211 et 2211-JDK21 sans le dernier correctif de sécurité Commerce Cloud (Search and Navigation) versions COM_CLOUD 2211 et 2211-JDK21 sans le dernier correctif de sécurité Commerce Cloud and Data Hub (Apache Log4j Core) versions COM_CLOUD 2211, 2211-JDK21 et DHUB_CLOUD 2211 sans le dernier correctif de sécurité Commerce Cloud versions COM_CLOUD 2211, 2211-JDK21, DHUB_CLOUD 2211 et 2211-JDK21 sans le dernier correctif de sécurité Data Services Management Console versions SBOP_DS_MANAGEMENT_CONSOLE 4.3 et 2025 sans le dernier correctif de sécurité Manufacturing Integration and Intelligence versions XMII 15.4, 15.5, MII_ADMIN 15.4 et 15.5 sans le dernier correctif de sécurité NetWeaver and ABAP Platform (Change and Transport System - Customer Transport Integration Wizard versions SAP_BASIS 740, SAP_BASIS 750, SAP_BASIS 751, SAP_BASIS 752, SAP_BASIS 753, SAP_BASIS 754, SAP_BASIS 755, SAP_BASIS 756, SAP_BASIS 757, SAP_BASIS 758 et SAP_BASIS 816 sans le dernier correctif de sécurité NetWeaver and ABAP Platform versions KRNL64NUC 7.22, 7.22EXT, KRNL64UC 7.22, 7.22EXT, 7.22EXT2, 7.22EXT3, 7.53, 7.54, 7.77, 7.89, 7.93, 8.04, 9.16 9.18, 9.19, KERNEL 7.22, 7.53, 7.54, 7.77, 7.89, 7.93, 8.04, 9.16, 9.18 et 9.19 sans le dernier correctif de sécurité NetWeaver Application Server ABAP and ABAP Platform versions KRNL64NUC 7.22, 7.22EXT, KRNL64UC 7.22, 7.22EXT, 7.53, KERNEL 7.22, 7.53, 7.54, 7.77, 7.93 et 9.16 sans le dernier correctif de sécurité NetWeaver Application Server ABAP versions SAP_UI 754, 755, 756, 757, 758, 816, EP-FLP 7.50, SAP_BASIS 731 et AJAX-RUNTIME 7.50 sans le dernier correctif de sécurité NetWeaver AS Java (Adobe Document Services) version ADSSAP 7.50 sans le dernier correctif de sécurité S/4 HANA (Reprocess Bank Statement Items) versions S4CORE 104, 105, 106, 107, 108 et 109 sans le dernier correctif de sécurité S/4 HANA (Reprocess Bank Statement Items), BusinessObjects Business Intelligence Platform (Admin Tools) versions S4CORE 104, 105, 106, 107, 108, 109, ENTERPRISE 430 et 2025 sans le dernier correctif de sécurité SAPSPrint Service versions SAPSPRINT 8.00 et 8.10 sans le dernier correctif de sécurité SAPUI5 versions SAP_UI 750, 754, 755, 756, 757, 758, 816 et UI_700 200 sans le dernier correctif de sécurité Social Intelligence versions S4FND 102, 103, 104, 105, 106, 107, 108 et 109 sans le dernier correctif de sécurité Résumé De multiples vulnérabilités ont été découvertes dans les produits SAP. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité SAP august-2026 du 11 août 2026 https://support.sap.com/en/my-support/knowledge-base/security-notes-news/august-2026.html Référence CVE CVE-2025-42947 https://www.cve.org/CVERecord?id=CVE-2025-42947 Référence CVE CVE-2025-58057 https://www.cve.org/CVERecord?id=CVE-2025-58057 Référence CVE CVE-2026-33871 https://www.cve.org/CVERecord?id=CVE-2026-33871 Référence CVE CVE-2026-34265 https://www.cve.org/CVERecord?id=CVE-2026-34265 Référence CVE CVE-2026-34480 https://www.cve.org/CVERecord?id=CVE-2026-34480 Référence CVE CVE-2026-40130 https://www.cve.org/CVERecord?id=CVE-2026-40130 Référence CVE CVE-2026-42945 https://www.cve.org/CVERecord?id=CVE-2026-42945 Référence CVE CVE-2026-44758 https://www.cve.org/CVERecord?id=CVE-2026-44758 Référence CVE CVE-2026-44762 https://www.cve.org/CVERecord?id=CVE-2026-44762 Référence CVE CVE-2026-44763 https://www.cve.org/CVERecord?id=CVE-2026-44763 Référence CVE CVE-2026-44764 https://www.cve.org/CVERecord?id=CVE-2026-44764 Référence CVE CVE-2026-44765 https://www.cve.org/CVERecord?id=CVE-2026-44765 Référence CVE CVE-2026-44772 https://www.cve.org/CVERecord?id=CVE-2026-44772 Référence CVE CVE-2026-5598 https://www.cve.org/CVERecord?id=CVE-2026-5598 Référence CVE CVE-2026-58230 https://www.cve.org/CVERecord?id=CVE-2026-58230 Référence CVE CVE-2026-58231 https://www.cve.org/CVERecord?id=CVE-2026-58231 Référence CVE CVE-2026-58233 https://www.cve.org/CVERecord?id=CVE-2026-58233 Référence CVE CVE-2026-58235 https://www.cve.org/CVERecord?id=CVE-2026-58235 Référence CVE CVE-2026-58236 https://www.cve.org/CVERecord?id=CVE-2026-58236 Référence CVE CVE-2026-58237 https://www.cve.org/CVERecord?id=CVE-2026-58237 Référence CVE CVE-2026-58238 https://www.cve.org/CVERecord?id=CVE-2026-58238 Référence CVE CVE-2026-58239 https://www.cve.org/CVERecord?id=CVE-2026-58239 Référence CVE CVE-2026-58241 https://www.cve.org/CVERecord?id=CVE-2026-58241 Référence CVE CVE-2026-58243 https://www.cve.org/CVERecord?id=CVE-2026-58243 Référence CVE CVE-2026-58244 https://www.cve.org/CVERecord?id=CVE-2026-58244 Référence CVE CVE-2026-58245 https://www.cve.org/CVERecord?id=CVE-2026-58245 Référence CVE CVE-2026-58247 https://www.cve.org/CVERecord?id=CVE-2026-58247 Référence CVE CVE-2026-58248 https://www.cve.org/CVERecord?id=CVE-2026-58248 Référence CVE CVE-2026-66760 https://www.cve.org/CVERecord?id=CVE-2026-66760 Référence CVE CVE-2026-66761 https://www.cve.org/CVERecord?id=CVE-2026-66761 Référence CVE CVE-2026-66763 https://www.cve.org/CVERecord?id=CVE-2026-66763 Référence CVE CVE-2026-66764 https://www.cve.org/CVERecord?id=CVE-2026-66764 Référence CVE CVE-2026-66770 https://www.cve.org/CVERecord?id=CVE-2026-66770 Référence CVE CVE-2026-66771 https://www.cve.org/CVERecord?id=CVE-2026-66771 Référence CVE CVE-2026-66772 https://www.cve.org/CVERecord?id=CVE-2026-66772 Référence CVE CVE-2026-66773 https://www.cve.org/CVERecord?id=CVE-2026-66773 Référence CVE CVE-2026-66774 https://www.cve.org/CVERecord?id=CVE-2026-66774 Référence CVE CVE-2026-66775 https://www.cve.org/CVERecord?id=CVE-2026-66775 Référence CVE CVE-2026-66776 https://www.cve.org/CVERecord?id=CVE-2026-66776 Référence CVE CVE-2026-66777 https://www.cve.org/CVERecord?id=CVE-2026-66777 Référence CVE CVE-2026-66778 https://www.cve.org/CVERecord?id=CVE-2026-66778 Référence CVE CVE-2026-66779 https://www.cve.org/CVERecord?id=CVE-2026-66779
No comment yet.

De l'expérience au souvenir de l'expérience : étude des invariants et des décalages entre perception et souvenir immédiat et qui implique chez le consommateur des réponses à différents niveaux.
No comment yet.
Le véritable problème n'est plus de produire des données. Les entreprises en génèrent déjà énormément. Le véritable enjeu est ailleurs : elles sont incapables d'exploiter une immense partie.
No comment yet.
From
www
Retour sur les principaux livrables publics que le Conseil national de l'IA et du numérique a produits depuis son installation il y a un an.
No comment yet.

From
itsocial
L’éditeur de sécurité CrowdSec a relevé le 20 juillet 2026 les premières exploitations de CVE-2026-48282, une vulnérabilité des serveurs d’application Adobe ColdFusion. Adobe l’avait corrigée trois semaines plus tôt.
No comment yet.
Le pipeline affiche 800 000 euros alors que l'objectif du trimestre était fixé à 500 000 euros. Le directeur commercial estime que la marge est confortable. Finalement, trois mois plus tard, le trimestre se clôture à 380 000 euros.
No comment yet.

From
www
Quatre longues publications sur dix seraient générées par une IA. LinkedIn sort un bouton pour les signaler, trois jours avant que Bruxelles n'impose le marquage de ces contenus.
No comment yet.

Cette salariée a dû payer des milliers d'euros à son employeur après sa démission. Un litige lié au choix de sa voiture de fonction.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Systèmes affectés Firewall Management Center versions 10.0.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_P-10.0.1.1-2.sh.REL.tar Firewall Management Center versions 7.0.x sans le correctif de sécurité Cisco_Firepower_Mgmt_Center_Hotfix_GB-7.0.9.1-3.sh.REL.tar Firewall Management Center versions 7.2.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_HL-7.2.11.1-4.sh.REL.tar Firewall Management Center versions 7.4.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_HG-7.4.7.1-3.sh.REL.tar Firewall Management Center versions 7.6x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_CY-7.6.5.1-2.sh.REL.tar Firewall Management Center versions 7.7.x sans le correctif de sécurité Cisco_Secure_FW_Mgmt_Center_Hotfix_AM-7.7.12.1-2.sh.REL.tar Résumé Une vulnérabilité a été découverte dans Cisco Firewall Management Center. Elle permet à un attaquant de provoquer une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Cisco indique que la vulnérabilité CVE-2026-20316 est activement exploitée. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Cisco cisco-sa-fmc-static-cred-BET3Cjh du 29 juillet 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-static-cred-BET3Cjh Référence CVE CVE-2026-20316 https://www.cve.org/CVERecord?id=CVE-2026-20316
No comment yet.
From
www
Le PC Copilot+ préfigure le PC du futur grâce à l’IA hybride, aux agents intelligents et à une expérience utilisateur toujours plus personnalisée.
No comment yet.
|


