Accompagnement au changement
291 views | +0 today
Your new post is loading...
Scooped by Yannick Giquel
August 21, 2:38 PM

IA et data centers : de l’importance de réduire le « Phantom Compute »

Après le compute, la donnée. Simon Ninan (Hitachi Vantara) prolonge le constat sur la sous-utilisation des GPU. Au-delà de l’orchestration, c’est aussi la gouvernance des données (stockage, qualité, pipelines) qui conditionne l’exploitation réelle des capacités de calcul déjà déployées.
No comment yet.
Scooped by Yannick Giquel
August 21, 12:08 PM

Entra ID : une faille critique a été exploitée, mais vous n'avez rien à patcher

Entra ID : une faille critique a été exploitée, mais vous n'avez rien à patcher | Accompagnement au changement | Scoop.it
Microsoft a corrigé la CVE-2026-69836, une faille critique dans Entra ID déjà exploitée dans la nature. La bonne nouvelle : vous n'avez rien à faire.
No comment yet.
Scooped by Yannick Giquel
August 21, 10:53 AM

WordPress : cette faille Elementor Pro ouvre votre site aux pirates

WordPress : cette faille Elementor Pro ouvre votre site aux pirates | Accompagnement au changement | Scoop.it
CVE-2026-32475 : un visiteur anonyme peut déposer et exécuter un fichier PHP via un formulaire Elementor Pro. Voici comment protéger votre site WordPress.
No comment yet.
Scooped by Yannick Giquel
August 21, 4:38 AM

ChatGPT peut maintenant écrire et envoyer vos textos

ChatGPT peut maintenant écrire et envoyer vos textos | Accompagnement au changement | Scoop.it
OpenAI lance une extension Apple Messages pour son application macOS qui permet à ChatGPT de lire, chercher et envoyer des textos directement depuis votre ordinateur. Oui, il faut avoir confiance.
No comment yet.
Scooped by Yannick Giquel
August 20, 11:23 AM

Microsoft 365 : environ 171 000 associations auraient perdu leurs données OneDrive

Microsoft 365 : environ 171 000 associations auraient perdu leurs données OneDrive | Accompagnement au changement | Scoop.it
Après l'arrêt d'une offre Microsoft 365 gratuite pour les associations, des milliers d'espaces OneDrive ont été effacés des tenants Microsoft. À qui la faute ?
No comment yet.
Scooped by Yannick Giquel
August 20, 6:23 AM

Paiement mobile et bien-être des travailleurs

Paiement mobile et bien-être des travailleurs | Accompagnement au changement | Scoop.it
Cet article tente d’analyser l’influence de la finance inclusive via le paiement mobile sur le bien-être des travailleurs professionnels dans le contexte béninois. Pour mener cette action, une enquête a été menée par des entretiens avec 13 travailleurs clients de l’UBA et de la BOA.
No comment yet.
Scooped by Yannick Giquel
August 19, 12:53 PM

[Rediffusion] Écosystème 5/7 : Des services numériques légers comme l’air 

[Rediffusion] Écosystème 5/7 : Des services numériques légers comme l’air  | Accompagnement au changement | Scoop.it
Tout l’été, dans Entre la chaise et le clavier, Next rediffuse sa série Écosystème.Dans le cinquième épisode, la développeuse Anaïs Sparesotto détaille…...
No comment yet.
Scooped by Yannick Giquel
August 19, 12:53 PM

Thunderbird 154 active Microsoft Graph pour les comptes Microsoft 365

Thunderbird 154 active Microsoft Graph pour les comptes Microsoft 365 | Accompagnement au changement | Scoop.it
Thunderbird 154 active la prise en charge de Microsoft Graph pour les comptes Microsoft 365, à six semaines du blocage d'EWS. Le point sur les nouveautés.
No comment yet.
Scooped by Yannick Giquel
August 19, 9:08 AM

Fuite à la DGFiP : après les excuses du ministre, l'urgence de re ...

Fuite à la DGFiP : après les excuses du ministre, l'urgence de re ... | Accompagnement au changement | Scoop.it
La confirmation d'une troisième fuite de données visant la Direction générale des Finances publiques s'accompagne d'excuses publiques inédites de la part du Ministre David Amiel. Au-delà, la compromission de centaines de milliers de comptes expose les entreprises à des campagnes de fraude au...
No comment yet.
Scooped by Yannick Giquel
August 19, 4:08 AM

Windows 11 : WMIC a bel et bien disparu des versions 24H2 et 25H2

Windows 11 : WMIC a bel et bien disparu des versions 24H2 et 25H2 | Accompagnement au changement | Scoop.it
Microsoft a retiré WMIC de Windows 11 24H2, 25H2 et des builds Insider. L'outil n'est plus réinstallable en tant que fonctionnalité facultative.
No comment yet.
Scooped by Yannick Giquel
August 18, 3:08 AM

Patch Tuesday Août 2026 : 421 failles corrigées et une zero-day exploitée par Lazarus

Patch Tuesday Août 2026 : 421 failles corrigées et une zero-day exploitée par Lazarus | Accompagnement au changement | Scoop.it
Microsoft a corrigé 421 vulnérabilités en août 2026, dont 3 zero-day. L'une d'elles était déjà exploitée par Lazarus pour déployer son rootkit FudModule.
No comment yet.
Scooped by Yannick Giquel
August 16, 8:38 AM

Christophe LOZACH (LOZACH) (Thales Dms France Sas à Brest) - Viadeo

Christophe LOZACH (LOZACH) (Thales Dms France Sas à Brest) - Viadeo | Accompagnement au changement | Scoop.it
Christophe LOZACH(LANRIVOARÉ) est Bid and Product Manager chez Thales Dms France Sas Brest depuis 2020. Découvrez ses expériences et son réseau professionnel comme Jean-Michel VALERY...
No comment yet.
Scooped by Yannick Giquel
August 12, 4:53 AM

L'IA a déjà changé les règles du piratage. L'Europe est-elle prête ?

L'IA a déjà changé les règles du piratage. L'Europe est-elle prête ? | Accompagnement au changement | Scoop.it
Les cybercriminels frappent désormais avant même la publication des failles grâce à l'IA. Trop lente, l'Europe doit-elle céder aux outils étrangers ou créer son IA souveraine ? Découvrez les enjeux.
No comment yet.
Scooped by Yannick Giquel
August 21, 12:08 PM

Keycloak : cette faille critique permet de prendre le contrôle d'un compte, sans mot de passe

Keycloak : cette faille critique permet de prendre le contrôle d'un compte, sans mot de passe | Accompagnement au changement | Scoop.it
La faille CVE-2026-18963 permet de réinitialiser le mot de passe de n'importe quel compte Keycloak sans authentification. Un patch est disponible.
No comment yet.
Scooped by Yannick Giquel
August 21, 10:53 AM

Multiples vulnérabilités dans les produits IBM - CERT-FR

Multiples vulnérabilités dans les produits IBM - CERT-FR | Accompagnement au changement | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Falsification de requêtes côté serveur (SSRF) Injection de code indirecte à distance (XSS) Injection SQL (SQLi) Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés AIX version 7.2 sans les derniers correctifs de sécurité AIX version 7.3 sans les derniers correctifs de sécurité Informix Dynamic Server versions 12.10.x à 14.10.x antérieures à 14.10.xC13W13 Informix Dynamic Server versions 15.0.x antérieures à 15.0.1.13 PowerVM VIOS version 4.1 sans les derniers correctifs de sécurité QRadar Log Source Management App versions antérieures à 7.0.17 Tivoli Composite Application Manager for Application Diagnostics version 7.1.0 sans les derniers correctifs de sécurité pour WebSphere Application Server Tivoli Composite Application Manager for Applications WebSphere MQ Monitoring Agent version 7.3.0 Fix Pack 4 sans les derniers correctifs WebSphere Hybrid Edition version 5.1 sans les derniers correctifs de sécurité WebSphere Remote Server version 8.5 sans les derniers correctifs de sécurité WebSphere Remote Server version 9.0 sans les derniers correctifs de sécurité WebSphere Remote Server version 9.1 sans les derniers correctifs de sécurité WebSphere Service Registry and Repository version 8.5 sans les derniers correctifs de sécurité Résumé De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité IBM 7283824 du 14 août 2026 https://www.ibm.com/support/pages/node/7283824 Bulletin de sécurité IBM 7283858 du 15 août 2026 https://www.ibm.com/support/pages/node/7283858 Bulletin de sécurité IBM 7283940 du 17 août 2026 https://www.ibm.com/support/pages/node/7283940 Bulletin de sécurité IBM 7283946 du 17 août 2026 https://www.ibm.com/support/pages/node/7283946 Bulletin de sécurité IBM 7283975 du 17 août 2026 https://www.ibm.com/support/pages/node/7283975 Bulletin de sécurité IBM 7284109 du 18 août 2026 https://www.ibm.com/support/pages/node/7284109 Bulletin de sécurité IBM 7284189 du 18 août 2026 https://www.ibm.com/support/pages/node/7284189 Bulletin de sécurité IBM 7284191 du 18 août 2026 https://www.ibm.com/support/pages/node/7284191 Bulletin de sécurité IBM 7284192 du 18 août 2026 https://www.ibm.com/support/pages/node/7284192 Bulletin de sécurité IBM 7284194 du 18 août 2026 https://www.ibm.com/support/pages/node/7284194 Bulletin de sécurité IBM 7284195 du 18 août 2026 https://www.ibm.com/support/pages/node/7284195 Bulletin de sécurité IBM 7284196 du 18 août 2026 https://www.ibm.com/support/pages/node/7284196 Bulletin de sécurité IBM 7284257 du 19 août 2026 https://www.ibm.com/support/pages/node/7284257 Bulletin de sécurité IBM 7284352 du 20 août 2026 https://www.ibm.com/support/pages/node/7284352 Référence CVE CVE-2023-44487 https://www.cve.org/CVERecord?id=CVE-2023-44487 Référence CVE CVE-2025-12817 https://www.cve.org/CVERecord?id=CVE-2025-12817 Référence CVE CVE-2025-12818 https://www.cve.org/CVERecord?id=CVE-2025-12818 Référence CVE CVE-2025-15649 https://www.cve.org/CVERecord?id=CVE-2025-15649 Référence CVE CVE-2026-10842 https://www.cve.org/CVERecord?id=CVE-2026-10842 Référence CVE CVE-2026-12087 https://www.cve.org/CVERecord?id=CVE-2026-12087 Référence CVE CVE-2026-14446 https://www.cve.org/CVERecord?id=CVE-2026-14446 Référence CVE CVE-2026-14512 https://www.cve.org/CVERecord?id=CVE-2026-14512 Référence CVE CVE-2026-14515 https://www.cve.org/CVERecord?id=CVE-2026-14515 Référence CVE CVE-2026-14525 https://www.cve.org/CVERecord?id=CVE-2026-14525 Référence CVE CVE-2026-14528 https://www.cve.org/CVERecord?id=CVE-2026-14528 Référence CVE CVE-2026-14529 https://www.cve.org/CVERecord?id=CVE-2026-14529 Référence CVE CVE-2026-14970 https://www.cve.org/CVERecord?id=CVE-2026-14970 Référence CVE CVE-2026-14974 https://www.cve.org/CVERecord?id=CVE-2026-14974 Référence CVE CVE-2026-15061 https://www.cve.org/CVERecord?id=CVE-2026-15061 Référence CVE CVE-2026-15065 https://www.cve.org/CVERecord?id=CVE-2026-15065 Référence CVE CVE-2026-15068 https://www.cve.org/CVERecord?id=CVE-2026-15068 Référence CVE CVE-2026-15078 https://www.cve.org/CVERecord?id=CVE-2026-15078 Référence CVE CVE-2026-16184 https://www.cve.org/CVERecord?id=CVE-2026-16184 Référence CVE CVE-2026-16243 https://www.cve.org/CVERecord?id=CVE-2026-16243 Référence CVE CVE-2026-16439 https://www.cve.org/CVERecord?id=CVE-2026-16439 Référence CVE CVE-2026-16441 https://www.cve.org/CVERecord?id=CVE-2026-16441 Référence CVE CVE-2026-16656 https://www.cve.org/CVERecord?id=CVE-2026-16656 Référence CVE CVE-2026-16686 https://www.cve.org/CVERecord?id=CVE-2026-16686 Référence CVE CVE-2026-16690 https://www.cve.org/CVERecord?id=CVE-2026-16690 Référence CVE CVE-2026-16703 https://www.cve.org/CVERecord?id=CVE-2026-16703 Référence CVE CVE-2026-16706 https://www.cve.org/CVERecord?id=CVE-2026-16706 Référence CVE CVE-2026-16814 https://www.cve.org/CVERecord?id=CVE-2026-16814 Référence CVE CVE-2026-16816 https://www.cve.org/CVERecord?id=CVE-2026-16816 Référence CVE CVE-2026-16817 https://www.cve.org/CVERecord?id=CVE-2026-16817 Référence CVE CVE-2026-16818 https://www.cve.org/CVERecord?id=CVE-2026-16818 Référence CVE CVE-2026-16819 https://www.cve.org/CVERecord?id=CVE-2026-16819 Référence CVE CVE-2026-16821 https://www.cve.org/CVERecord?id=CVE-2026-16821 Référence CVE CVE-2026-16822 https://www.cve.org/CVERecord?id=CVE-2026-16822 Référence CVE CVE-2026-16824 https://www.cve.org/CVERecord?id=CVE-2026-16824 Référence CVE CVE-2026-16825 https://www.cve.org/CVERecord?id=CVE-2026-16825 Référence CVE CVE-2026-16827 https://www.cve.org/CVERecord?id=CVE-2026-16827 Référence CVE CVE-2026-16829 https://www.cve.org/CVERecord?id=CVE-2026-16829 Référence CVE CVE-2026-16831 https://www.cve.org/CVERecord?id=CVE-2026-16831 Référence CVE CVE-2026-16833 https://www.cve.org/CVERecord?id=CVE-2026-16833 Référence CVE CVE-2026-16834 https://www.cve.org/CVERecord?id=CVE-2026-16834 Référence CVE CVE-2026-16836 https://www.cve.org/CVERecord?id=CVE-2026-16836 Référence CVE CVE-2026-16837 https://www.cve.org/CVERecord?id=CVE-2026-16837 Référence CVE CVE-2026-16838 https://www.cve.org/CVERecord?id=CVE-2026-16838 Référence CVE CVE-2026-16839 https://www.cve.org/CVERecord?id=CVE-2026-16839 Référence CVE CVE-2026-16840 https://www.cve.org/CVERecord?id=CVE-2026-16840 Référence CVE CVE-2026-16841 https://www.cve.org/CVERecord?id=CVE-2026-16841 Référence CVE CVE-2026-16842 https://www.cve.org/CVERecord?id=CVE-2026-16842 Référence CVE CVE-2026-16844 https://www.cve.org/CVERecord?id=CVE-2026-16844 Référence CVE CVE-2026-16845 https://www.cve.org/CVERecord?id=CVE-2026-16845 Référence CVE CVE-2026-16846 https://www.cve.org/CVERecord?id=CVE-2026-16846 Référence CVE CVE-2026-16847 https://www.cve.org/CVERecord?id=CVE-2026-16847 Référence CVE CVE-2026-16848 https://www.cve.org/CVERecord?id=CVE-2026-16848 Référence CVE CVE-2026-16849 https://www.cve.org/CVERecord?id=CVE-2026-16849 Référence CVE CVE-2026-16850 https://www.cve.org/CVERecord?id=CVE-2026-16850 Référence CVE CVE-2026-16851 https://www.cve.org/CVERecord?id=CVE-2026-16851 Référence CVE CVE-2026-16852 https://www.cve.org/CVERecord?id=CVE-2026-16852 Référence CVE CVE-2026-16855 https://www.cve.org/CVERecord?id=CVE-2026-16855 Référence CVE CVE-2026-16857 https://www.cve.org/CVERecord?id=CVE-2026-16857 Référence CVE CVE-2026-16862 https://www.cve.org/CVERecord?id=CVE-2026-16862 Référence CVE CVE-2026-16864 https://www.cve.org/CVERecord?id=CVE-2026-16864 Référence CVE CVE-2026-16865 https://www.cve.org/CVERecord?id=CVE-2026-16865 Référence CVE CVE-2026-16866 https://www.cve.org/CVERecord?id=CVE-2026-16866 Référence CVE CVE-2026-16869 https://www.cve.org/CVERecord?id=CVE-2026-16869 Référence CVE CVE-2026-16872 https://www.cve.org/CVERecord?id=CVE-2026-16872 Référence CVE CVE-2026-16873 https://www.cve.org/CVERecord?id=CVE-2026-16873 Référence CVE CVE-2026-16874 https://www.cve.org/CVERecord?id=CVE-2026-16874 Référence CVE CVE-2026-16875 https://www.cve.org/CVERecord?id=CVE-2026-16875 Référence CVE CVE-2026-16877 https://www.cve.org/CVERecord?id=CVE-2026-16877 Référence CVE CVE-2026-16882 https://www.cve.org/CVERecord?id=CVE-2026-16882 Référence CVE CVE-2026-16883 https://www.cve.org/CVERecord?id=CVE-2026-16883 Référence CVE CVE-2026-16885 https://www.cve.org/CVERecord?id=CVE-2026-16885 Référence CVE CVE-2026-16886 https://www.cve.org/CVERecord?id=CVE-2026-16886 Référence CVE CVE-2026-16888 https://www.cve.org/CVERecord?id=CVE-2026-16888 Référence CVE CVE-2026-16890 https://www.cve.org/CVERecord?id=CVE-2026-16890 Référence CVE CVE-2026-16891 https://www.cve.org/CVERecord?id=CVE-2026-16891 Référence CVE CVE-2026-16894 https://www.cve.org/CVERecord?id=CVE-2026-16894 Référence CVE CVE-2026-16897 https://www.cve.org/CVERecord?id=CVE-2026-16897 Référence CVE CVE-2026-16901 https://www.cve.org/CVERecord?id=CVE-2026-16901 Référence CVE CVE-2026-16903 https://www.cve.org/CVERecord?id=CVE-2026-16903 Référence CVE CVE-2026-16909 https://www.cve.org/CVERecord?id=CVE-2026-16909 Référence CVE CVE-2026-16911 https://www.cve.org/CVERecord?id=CVE-2026-16911 Référence CVE CVE-2026-16913 https://www.cve.org/CVERecord?id=CVE-2026-16913 Référence CVE CVE-2026-16914 https://www.cve.org/CVERecord?id=CVE-2026-16914 Référence CVE CVE-2026-16917 https://www.cve.org/CVERecord?id=CVE-2026-16917 Référence CVE CVE-2026-16919 https://www.cve.org/CVERecord?id=CVE-2026-16919 Référence CVE CVE-2026-16922 https://www.cve.org/CVERecord?id=CVE-2026-16922 Référence CVE CVE-2026-16923 https://www.cve.org/CVERecord?id=CVE-2026-16923 Référence CVE CVE-2026-16924 https://www.cve.org/CVERecord?id=CVE-2026-16924 Référence CVE CVE-2026-16925 https://www.cve.org/CVERecord?id=CVE-2026-16925 Référence CVE CVE-2026-16926 https://www.cve.org/CVERecord?id=CVE-2026-16926 Référence CVE CVE-2026-16927 https://www.cve.org/CVERecord?id=CVE-2026-16927 Référence CVE CVE-2026-16928 https://www.cve.org/CVERecord?id=CVE-2026-16928 Référence CVE CVE-2026-16932 https://www.cve.org/CVERecord?id=CVE-2026-16932 Référence CVE CVE-2026-16934 https://www.cve.org/CVERecord?id=CVE-2026-16934 Référence CVE CVE-2026-16935 https://www.cve.org/CVERecord?id=CVE-2026-16935 Référence CVE CVE-2026-16936 https://www.cve.org/CVERecord?id=CVE-2026-16936 Référence CVE CVE-2026-16937 https://www.cve.org/CVERecord?id=CVE-2026-16937 Référence CVE CVE-2026-16943 https://www.cve.org/CVERecord?id=CVE-2026-16943 Référence CVE CVE-2026-16944 https://www.cve.org/CVERecord?id=CVE-2026-16944 Référence CVE CVE-2026-16945 https://www.cve.org/CVERecord?id=CVE-2026-16945 Référence CVE CVE-2026-16946 https://www.cve.org/CVERecord?id=CVE-2026-16946 Référence CVE CVE-2026-16951 https://www.cve.org/CVERecord?id=CVE-2026-16951 Référence CVE CVE-2026-16952 https://www.cve.org/CVERecord?id=CVE-2026-16952 Référence CVE CVE-2026-16958 https://www.cve.org/CVERecord?id=CVE-2026-16958 Référence CVE CVE-2026-16964 https://www.cve.org/CVERecord?id=CVE-2026-16964 Référence CVE CVE-2026-16972 https://www.cve.org/CVERecord?id=CVE-2026-16972 Référence CVE CVE-2026-16973 https://www.cve.org/CVERecord?id=CVE-2026-16973 Référence CVE CVE-2026-16980 https://www.cve.org/CVERecord?id=CVE-2026-16980 Référence CVE CVE-2026-16989 https://www.cve.org/CVERecord?id=CVE-2026-16989 Référence CVE CVE-2026-16991 https://www.cve.org/CVERecord?id=CVE-2026-16991 Référence CVE CVE-2026-16996 https://www.cve.org/CVERecord?id=CVE-2026-16996 Référence CVE CVE-2026-16997 https://www.cve.org/CVERecord?id=CVE-2026-16997 Référence CVE CVE-2026-17000 https://www.cve.org/CVERecord?id=CVE-2026-17000 Référence CVE CVE-2026-17003 https://www.cve.org/CVERecord?id=CVE-2026-17003 Référence CVE CVE-2026-17006 https://www.cve.org/CVERecord?id=CVE-2026-17006 Référence CVE CVE-2026-17007 https://www.cve.org/CVERecord?id=CVE-2026-17007 Référence CVE CVE-2026-17009 https://www.cve.org/CVERecord?id=CVE-2026-17009 Référence CVE CVE-2026-17024 https://www.cve.org/CVERecord?id=CVE-2026-17024 Référence CVE CVE-2026-17040 https://www.cve.org/CVERecord?id=CVE-2026-17040 Référence CVE CVE-2026-17060 https://www.cve.org/CVERecord?id=CVE-2026-17060 Référence CVE CVE-2026-17118 https://www.cve.org/CVERecord?id=CVE-2026-17118 Référence CVE CVE-2026-17120 https://www.cve.org/CVERecord?id=CVE-2026-17120 Référence CVE CVE-2026-17121 https://www.cve.org/CVERecord?id=CVE-2026-17121 Référence CVE CVE-2026-17122 https://www.cve.org/CVERecord?id=CVE-2026-17122 Référence CVE CVE-2026-17124 https://www.cve.org/CVERecord?id=CVE-2026-17124 Référence CVE CVE-2026-17136 https://www.cve.org/CVERecord?id=CVE-2026-17136 Référence CVE CVE-2026-17138 https://www.cve.org/CVERecord?id=CVE-2026-17138 Référence CVE CVE-2026-17141 https://www.cve.org/CVERecord?id=CVE-2026-17141 Référence CVE CVE-2026-17142 https://www.cve.org/CVERecord?id=CVE-2026-17142 Référence CVE CVE-2026-17145 https://www.cve.org/CVERecord?id=CVE-2026-17145 Référence CVE CVE-2026-17152 https://www.cve.org/CVERecord?id=CVE-2026-17152 Référence CVE CVE-2026-17157 https://www.cve.org/CVERecord?id=CVE-2026-17157 Référence CVE CVE-2026-17159 https://www.cve.org/CVERecord?id=CVE-2026-17159 Référence CVE CVE-2026-17160 https://www.cve.org/CVERecord?id=CVE-2026-17160 Référence CVE CVE-2026-17163 https://www.cve.org/CVERecord?id=CVE-2026-17163 Référence CVE CVE-2026-17165 https://www.cve.org/CVERecord?id=CVE-2026-17165 Référence CVE CVE-2026-17168 https://www.cve.org/CVERecord?id=CVE-2026-17168 Référence CVE CVE-2026-17170 https://www.cve.org/CVERecord?id=CVE-2026-17170 Référence CVE CVE-2026-17171 https://www.cve.org/CVERecord?id=CVE-2026-17171 Référence CVE CVE-2026-17195 https://www.cve.org/CVERecord?id=CVE-2026-17195 Référence CVE CVE-2026-17422 https://www.cve.org/CVERecord?id=CVE-2026-17422 Référence CVE CVE-2026-17423 https://www.cve.org/CVERecord?id=CVE-2026-17423 Référence CVE CVE-2026-17424 https://www.cve.org/CVERecord?id=CVE-2026-17424 Référence CVE CVE-2026-17425 https://www.cve.org/CVERecord?id=CVE-2026-17425 Référence CVE CVE-2026-17436 https://www.cve.org/CVERecord?id=CVE-2026-17436 Référence CVE CVE-2026-18670 https://www.cve.org/CVERecord?id=CVE-2026-18670 Référence CVE CVE-2026-18716 https://www.cve.org/CVERecord?id=CVE-2026-18716 Référence CVE CVE-2026-18822 https://www.cve.org/CVERecord?id=CVE-2026-18822 Référence CVE CVE-2026-18824 https://www.cve.org/CVERecord?id=CVE-2026-18824 Référence CVE CVE-2026-18828 https://www.cve.org/CVERecord?id=CVE-2026-18828 Référence CVE CVE-2026-18832 https://www.cve.org/CVERecord?id=CVE-2026-18832 Référence CVE CVE-2026-18835 https://www.cve.org/CVERecord?id=CVE-2026-18835 Référence CVE CVE-2026-18840 https://www.cve.org/CVERecord?id=CVE-2026-18840 Référence CVE CVE-2026-18842 https://www.cve.org/CVERecord?id=CVE-2026-18842 Référence CVE CVE-2026-19437 https://www.cve.org/CVERecord?id=CVE-2026-19437 Référence CVE CVE-2026-19442 https://www.cve.org/CVERecord?id=CVE-2026-19442 Référence CVE CVE-2026-19446 https://www.cve.org/CVERecord?id=CVE-2026-19446 Référence CVE CVE-2026-19448 https://www.cve.org/CVERecord?id=CVE-2026-19448 Référence CVE CVE-2026-19449 https://www.cve.org/CVERecord?id=CVE-2026-19449 Référence CVE CVE-2026-19653 https://www.cve.org/CVERecord?id=CVE-2026-19653 Référence CVE CVE-2026-19783 https://www.cve.org/CVERecord?id=CVE-2026-19783 Référence CVE CVE-2026-2003 https://www.cve.org/CVERecord?id=CVE-2026-2003 Référence CVE CVE-2026-2004 https://www.cve.org/CVERecord?id=CVE-2026-2004 Référence CVE CVE-2026-2005 https://www.cve.org/CVERecord?id=CVE-2026-2005 Référence CVE CVE-2026-2006 https://www.cve.org/CVERecord?id=CVE-2026-2006 Référence CVE CVE-2026-22007 https://www.cve.org/CVERecord?id=CVE-2026-22007 Référence CVE CVE-2026-22013 https://www.cve.org/CVERecord?id=CVE-2026-22013 Référence CVE CVE-2026-22016 https://www.cve.org/CVERecord?id=CVE-2026-22016 Référence CVE CVE-2026-22018 https://www.cve.org/CVERecord?id=CVE-2026-22018 Référence CVE CVE-2026-22021 https://www.cve.org/CVERecord?id=CVE-2026-22021 Référence CVE CVE-2026-33871 https://www.cve.org/CVERecord?id=CVE-2026-33871 Référence CVE CVE-2026-34268 https://www.cve.org/CVERecord?id=CVE-2026-34268 Référence CVE CVE-2026-41254 https://www.cve.org/CVERecord?id=CVE-2026-41254 Référence CVE CVE-2026-44248 https://www.cve.org/CVERecord?id=CVE-2026-44248 Référence CVE CVE-2026-46968 https://www.cve.org/CVERecord?id=CVE-2026-46968 Référence CVE CVE-2026-47010 https://www.cve.org/CVERecord?id=CVE-2026-47010 Référence CVE CVE-2026-47021 https://www.cve.org/CVERecord?id=CVE-2026-47021 Référence CVE CVE-2026-47027 https://www.cve.org/CVERecord?id=CVE-2026-47027 Référence CVE CVE-2026-47057 https://www.cve.org/CVERecord?id=CVE-2026-47057 Référence CVE CVE-2026-47058 https://www.cve.org/CVERecord?id=CVE-2026-47058 Référence CVE CVE-2026-47059 https://www.cve.org/CVERecord?id=CVE-2026-47059 Référence CVE CVE-2026-47063 https://www.cve.org/CVERecord?id=CVE-2026-47063 Référence CVE CVE-2026-47244 https://www.cve.org/CVERecord?id=CVE-2026-47244 Référence CVE CVE-2026-48043 https://www.cve.org/CVERecord?id=CVE-2026-48043 Référence CVE CVE-2026-48959 https://www.cve.org/CVERecord?id=CVE-2026-48959 Référence CVE CVE-2026-48962 https://www.cve.org/CVERecord?id=CVE-2026-48962 Référence CVE CVE-2026-50560 https://www.cve.org/CVERecord?id=CVE-2026-50560 Référence CVE CVE-2026-50645 https://www.cve.org/CVERecord?id=CVE-2026-50645 Référence CVE CVE-2026-54225 https://www.cve.org/CVERecord?id=CVE-2026-54225 Référence CVE CVE-2026-57819 https://www.cve.org/CVERecord?id=CVE-2026-57819 Référence CVE CVE-2026-59879 https://www.cve.org/CVERecord?id=CVE-2026-59879 Référence CVE CVE-2026-59880 https://www.cve.org/CVERecord?id=CVE-2026-59880 Référence CVE CVE-2026-59995 https://www.cve.org/CVERecord?id=CVE-2026-59995 Référence CVE CVE-2026-59996 https://www.cve.org/CVERecord?id=CVE-2026-59996 Référence CVE CVE-2026-59997 https://www.cve.org/CVERecord?id=CVE-2026-59997 Référence CVE CVE-2026-59999 https://www.cve.org/CVERecord?id=CVE-2026-59999 Référence CVE CVE-2026-60000 https://www.cve.org/CVERecord?id=CVE-2026-60000 Référence CVE CVE-2026-60001 https://www.cve.org/CVERecord?id=CVE-2026-60001 Référence CVE CVE-2026-60002 https://www.cve.org/CVERecord?id=CVE-2026-60002 Référence CVE CVE-2026-60147 https://www.cve.org/CVERecord?id=CVE-2026-60147 Référence CVE CVE-2026-6472 https://www.cve.org/CVERecord?id=CVE-2026-6472 Référence CVE CVE-2026-6473 https://www.cve.org/CVERecord?id=CVE-2026-6473 Référence CVE CVE-2026-6474 https://www.cve.org/CVERecord?id=CVE-2026-6474 Référence CVE CVE-2026-6475 https://www.cve.org/CVERecord?id=CVE-2026-6475 Référence CVE CVE-2026-6477 https://www.cve.org/CVERecord?id=CVE-2026-6477 Référence CVE CVE-2026-6478 https://www.cve.org/CVERecord?id=CVE-2026-6478 Référence CVE CVE-2026-64958 https://www.cve.org/CVERecord?id=CVE-2026-64958 Référence CVE CVE-2026-65898 https://www.cve.org/CVERecord?id=CVE-2026-65898 Référence CVE CVE-2026-65899 https://www.cve.org/CVERecord?id=CVE-2026-65899 Référence CVE CVE-2026-65900 https://www.cve.org/CVERecord?id=CVE-2026-65900 Référence CVE CVE-2026-66010 https://www.cve.org/CVERecord?id=CVE-2026-66010 Référence CVE CVE-2026-6637 https://www.cve.org/CVERecord?id=CVE-2026-6637 Référence CVE CVE-2026-8368 https://www.cve.org/CVERecord?id=CVE-2026-8368 Référence CVE CVE-2026-8400 https://www.cve.org/CVERecord?id=CVE-2026-8400 Référence CVE CVE-2026-8723 https://www.cve.org/CVERecord?id=CVE-2026-8723 Référence CVE CVE-2026-8829 https://www.cve.org/CVERecord?id=CVE-2026-8829
No comment yet.
Scooped by Yannick Giquel
August 21, 7:08 AM

Services IT : comment l’IA fait évoluer les contrats de prestation

Services IT : comment l’IA fait évoluer les contrats de prestation | Accompagnement au changement | Scoop.it
Face aux gains de productivité générés par l'IA, les ESN françaises voient leur modèle historique de facturation au temps passé remis en cause.
No comment yet.
Scooped by Yannick Giquel
August 20, 6:53 PM

Le NFI a déverrouillé un Google Pixel dans une affaire criminelle néerlandaise

Le NFI a déverrouillé un Google Pixel dans une affaire criminelle néerlandaise | Accompagnement au changement | Scoop.it
Le parquet néerlandais annonce que l'institut forensique a ouvert le smartphone Google Pixel d'un suspect, de quoi relancer certains débats.
No comment yet.
Scooped by Yannick Giquel
August 20, 8:53 AM

Consommation au token : les bonnes pratiques pour encadrer les coûts de l'IA

Consommation au token : les bonnes pratiques pour encadrer les coûts de l'IA | Accompagnement au changement | Scoop.it
Avec le changement de mode de facturation des géants de l'IA et l'essor de l'IA agentique, les entreprises subissent une envolée des coûts. Quelques conseils pratiques pour suivre sa consommation et maitriser son budget.
No comment yet.
Scooped by Yannick Giquel
August 20, 5:08 AM

Firefox 154 apporte la compatibilité GeForce NOW et corrige 58 failles

Firefox 154 apporte la compatibilité GeForce NOW et corrige 58 failles | Accompagnement au changement | Scoop.it
Firefox 154 étend les protections du réseau local aux WebSockets, corrige 58 failles et ajoute le support de GeForce NOW pour jouer dans votre navigateur.
No comment yet.
Scooped by Yannick Giquel
August 19, 12:53 PM

Votre analyse Defender s'arrêtait à 80 % sur Windows ? Microsoft a corrigé ce bug !

Votre analyse Defender s'arrêtait à 80 % sur Windows ? Microsoft a corrigé ce bug ! | Accompagnement au changement | Scoop.it
Depuis le 18 août 2026, Microsoft Defender plantait en fin d'analyse sur Windows 10 et 11. Microsoft a confirmé le bug et l'a corrigé via une mise à jour.
No comment yet.
Scooped by Yannick Giquel
August 19, 9:08 AM

« Techno-diversités » : ce que les Écologistes envisagent pour le secteur du numérique

« Techno-diversités » : ce que les Écologistes envisagent pour le secteur du numérique | Accompagnement au changement | Scoop.it
Début juillet, les Écologistes publiaient un « carnet de doctrine numérique », qui doit servir de « cadre de pensée » à ses équipes et à sa secrétaire…...
No comment yet.
Scooped by Yannick Giquel
August 19, 7:53 AM

Nextcloud Files obtient une CSPN de l'Anssi, l’hébergement et l’exploitation restent hors périmètre

Nextcloud Files obtient une CSPN de l'Anssi, l’hébergement et l’exploitation restent hors périmètre | Accompagnement au changement | Scoop.it
L’ANSSI a certifié Nextcloud Files 31.0.7.2 pour cinq fonctions de sécurité dans une configuration d’hébergement sur site. Le visa couvre l’authentification, les contrôles d’accès, la protection des données stockées, les communications HTTPS et la journalisation.
No comment yet.
Scooped by Yannick Giquel
August 18, 10:38 AM

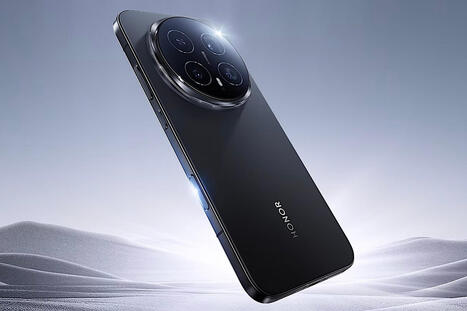
Honor Magic 8 Pro : avec cette remise XL, le smartphone premium devient abordable (-47%)

Honor Magic 8 Pro : avec cette remise XL, le smartphone premium devient abordable (-47%) | Accompagnement au changement | Scoop.it
"Économies douanières" : voilà le nom donné par AliExpress pour son opération avant la rentrée de septembre. C'est ce Back to school qui vous donne l'occasion de faire main basse sur le Honor Magic 8 Pro à un tarif de dingue.
No comment yet.
Scooped by Yannick Giquel
August 17, 12:08 PM

Lundi 17 août 2026 : Microsoft confirme que GitHub est en panne à l'échelle mondiale

Lundi 17 août 2026 : Microsoft confirme que GitHub est en panne à l'échelle mondiale | Accompagnement au changement | Scoop.it
GitHub subit une panne mondiale ce 17 août 2026 : 20 % d'erreurs sur le web et l'API, Actions, Copilot et les pull requests dégradés. Voici ce que l'on sait.
No comment yet.
Scooped by Yannick Giquel
August 13, 10:53 AM

Comment Astrée Software se prépare à l’entrée en vigueur du CRA

Éditeur de logiciels pour l’industrie, Astrée Software va être soumis aux obligations du CRA (Cyber Resilient Act) à partir du mois de septembre. Ses applications ne sont pas considérées comme importantes ou critiques par le texte européen.
No comment yet.