
Moins de trois ans après sa création, la Forge des communs numériques éducatifs rassemble 10.000 projets. Une réussite qui s'appuie sur les contributeurs, mais aussi sur les utilisateurs.


 Your new post is loading...
Moins de trois ans après sa création, la Forge des communs numériques éducatifs rassemble 10.000 projets. Une réussite qui s'appuie sur les contributeurs, mais aussi sur les utilisateurs.

No comment yet.
Vladimir Poutine a signé un décret plaçant les activités russes d'Auchan et de Nestlé sous administration extérieure temporaire, au profit d'une société moscovite peu connue. Une décision qui relance la question du sort des entreprises occidentales restées en Russie depuis 2022.
No comment yet.

Les actifs en Russie de Nestlé, Auchan et de l'ex-Leroy Merlin sont transférés à L.E.V. Management, selon un décret présidentiel publié jeudi 17 septembre 2026.
No comment yet.
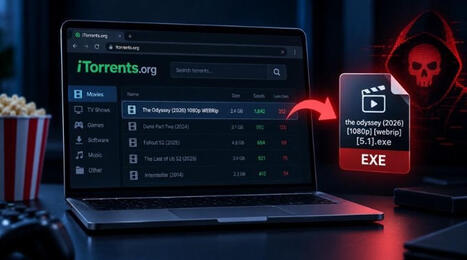
Des pirates ont compromis le dépôt itorrents.org pour diffuser MovieReaper, un malware déguisé en films comme The Odyssey. Kaspersky présente cette menace.
No comment yet.
Face à des cyberattaques toujours plus rapides, les organisations doivent compléter leur stratégie de prévention par une véritable capacité de résilience. La récente présentation de Claude Mythos, le nouveau modèle d'Anthropic doté de capacités avancées de raisonnement, illustre une nouvelle étape...
No comment yet.
Vérifier un CV avant de recruter un cadre devient un véritable enjeu de gouvernance.
No comment yet.
Risque Exécution de code arbitraire à distance Systèmes affectés Log Server versions antérieures à R81.20 take 28 Log Server versions R82 antérieures à R82 take 28 Log Server versions R82.10 antérieures à R82.10 take 28 Log Server versions R82.20 antérieures à R82.20 take29 Multi-Domain Log Server versions antérieures à R81.20 take 28 Multi-Domain Log Server versions R82 antérieures à R82 take 28 Multi-Domain Log Server versions R82.10 antérieures à R82.10 take 28 Multi-Domain Log Server versions R82.20 antérieures à R82.20 take29 Multi-Domain Security Management Server versions antérieures à R81.20 take 28 Multi-Domain Security Management Server versions R82 antérieures à R82 take 28 Multi-Domain Security Management Server versions R82.10 antérieures à R82.10 take 28 Multi-Domain Security Management Server versions R82.20 antérieures à R82.20 take29 Security Management Server versions antérieures à R81.20 take 28 Security Management Server versions R82 antérieures à R82 take 28 Security Management Server versions R82.10 antérieures à R82.10 take 28 Security Management Server versions R82.20 antérieures à R82.20 take29 Résumé Une vulnérabilité a été découverte dans les produits Check Point. Elle permet à un attaquant de provoquer une exécution de code arbitraire à distance. Indicateurs de compromission Checkpoint recommande de rechercher, via la SmartConsole, le motif "Administrator failed to log in: Username too long" dans les journaux Audit et Admin login. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Check Point sk1000155 du 16 septembre 2026 https://support.checkpoint.com/results/sk/sk1000155 Référence CVE CVE-2026-91843 https://www.cve.org/CVERecord?id=CVE-2026-91843
No comment yet.
Face à l’émergence du manque d’électricité comme principal frein à l’expansion des datacenters d’intelligence artificielle, Nvidia et Google s’attaquent à la refonte du mode de consommation électrique de ces infrastructures.
No comment yet.
AWS IBM OVHCloud Nutanix Salesforce Sopra Steria OpenAI Scality LES DOSSIERS DE L'INFORMATICIEN Le renouveau de l’ERP Achat : un levier de performance Web3 porté disparu ? Du Low Code au vibe coding Observabilité : les performances par les données Vers l’expérience totale Le Top Tech 2025 de L’Informaticien est lancé ! Petite rétrospective sur 2024 SCM : Gérer la complexité et l’incertitude LES DOSSIERS CYBERSECURITE CRA : la chasse aux vulnérabilités des objets connectés est ouverte Quand les deepfakes piratent la confiance Ransomware : les jours d’après Cybersécurité HarfangLab annonce l'obtention de la certification ISO 27001 : 2022, délivrée par Cybeval, cabinet d'audit spécialisé en cybersécurité, qui a réalisé 93 contrôles lors d’un audit de trois jours chez l’éditeur de cybersécurité. La certification ISO 27001 : 2022 vient tout juste d'être accordée à HarfangLab par le cabinet d'audit Cybeval. Norme internationale définissant les exigences auxquelles un SMSI (système de management de la sécurité de l'information) doit répondre, ISO 27001 fournit un cadre qui permet aux entreprises de protéger leurs données et SI dans une approche basée sur le risque. Elle définit 7 clauses obligatoires et les exigences associées, afin d'installer, opérer, suivre et améliorer en continu le SMSI. À cela s'ajoutent 93 contrôles répartis en 4 thèmes : organisationnel, humain, physique et technologique. Ces contrôles, menés par Cybeval, couvrent les politiques, la gestion du risque, les relations fournisseurs, la conformité, la sensibilisation, le travail à distance, la sécurité des ressources humaines, la protection des espaces physiques, des équipements et des accès, le chiffrement, la gestion des vulnérabilités, entre autres. Nos derniers livres blancs Cyber Resilience Act : quelles obligations depuis le 11 septembre 2026 ? La quotidienne de l'Informaticien Notre préférence Copyright © 2026 L'INFORMATICIEN- L1FO par l'Informaticien - Tous droits réservés L'Informaticien Le magazine L'Informaticien et le site linformaticien.com sont édités par la société PC Presse Contacts : 88, boulevard de la Villette, 75019 PARIS - FRANCE Tél. +33 1 74 70 16 30 Rédaction : [email protected] Abonnements : [email protected] Directeur de la publication : Gaël Chervet Rédacteur en Chef : Bertrand Garé Rédacteur en Chef Adjoint : Victor Miget Partenariats / Publicité : Antoine Foulon +33 1 74 70 16 30 / [email protected] Chef de studio : Franck Soulier L'INFOCYBERRISQUES est édité par PC PRESSE SA au capital de 130.000 euros, 443 043 369 RCS PARIS Une société du Groupe Ficade Powered by Mediamatis<strong>JavaScript is currently disabled.</strong>Please enable it for a better experience of <a href="http://2glux.com/projects/jumi">Jumi</a>.
No comment yet.
Le travail hybride s'est installé durablement dans les entreprises françaises.
No comment yet.
Une faille de sécurité dans la Nintendo Switch : CVE-2026-82079. Un attaquant à proximité qui scanne le code QR affiché par la console peut exécuter du code.
No comment yet.
La mise à jour KB5124008 de Windows 11 casse la relation d'approbation de certains PC intégrés à l'Active Directory. D'où vient ce problème ?
No comment yet.

Le pirate à l'origine de la fuite Revolut affirme avoir utilisé les systèmes de la police italienne pendant six mois et réclame 10 000 bitcoins. Le point.
No comment yet.
|
Anthropic et OpenAI accélèrent leur course aux « workbenches » scientifiques.
No comment yet.

De nouvelles plateformes proposent de transformer la base de connaissances d'une organisation en parcours pédagogiques personnalisés et interactifs. Tour d'horizon de ces éditeurs qui donnent un sérieux coup de jeune à l'e-learning.
No comment yet.
L'enquête interne ne protège pas automatiquement l'employeur. Mal conduite, elle peut fragiliser une sanction et devenir un point faible devant les prud'hommes.
No comment yet.

Découvrez Specops Verified ID, qui vérifie l'identité des utilisateurs par scan d'une pièce d'identité et liveness détection contre le vishing et les deepfakes.
No comment yet.

L'intelligence artificielle est devenue à la fois la cible et l'outil de la cybersécurité.Les cybercriminels utilisent désormais des systèmes intelligents pour multiplier et dissimuler leurs attaques...
No comment yet.
Cohere a signé un accord définitif pour acquérir Aleph Alpha. Depuis l'annonce initiale, l'entreprise canadienne a renforcé son ancrage en Europe.
No comment yet.
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Injection SQL (SQLi) Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Adaptive Security Appliance (ASA), se référer au bulletin de sécurité de l'éditeur pour la liste des systèmes affectés (cf. section Documentation) Firewall Management Center (FMC), se référer au bulletin de sécurité de l'éditeur pour la liste des systèmes affectés (cf. section Documentation) Firewall Threat Defense (FTD), se référer au bulletin de sécurité de l'éditeur pour la liste des systèmes affectés (cf. section Documentation) ISE ou ISE-PIC versions 3.4 antérieures à 3.4 Patch 7 ISE versions 3.2 antérieures à 3.2 Patch 11 ISE versions 3.5 antérieures à 3.5 Patch 4 ISE versions antérieures à 3.1 Patch 12 ISE versions antérieures à 3.3 Patch 12 Cisco indique que les versions 3.2 et 3.1 de Identity Services Engine (ISE) ne seront plus supportées à partir du 30 novembre 2027 et n'ont pas reçu de correctif pour les vulnérabilités CVE-2026-20247, CVE-2026-20282, CVE-2026-20300, CVE-2026-76424, CVE-2026-76425, CVE-2026-76426, CVE-2026-76427 et CVE-2026-76428. La branche 3.0 ne l'est plus depuis le 13 juillet 2025. Concernant ISE-PIC, l'éditeur indique que ce produit n'est plus commercialisé et que la version 3.4 est la dernière encore maintenue. Résumé De multiples vulnérabilités ont été découvertes dans les produits Cisco. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Cisco indique que la vulnérabilité CVE-2026-76460 est activement exploitée. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Cisco cisco-sa-asa-ftd-logging-dos-ZXXNesfN du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asa-ftd-logging-dos-ZXXNesfN Bulletin de sécurité Cisco cisco-sa-asaftd-dtls-dos-Kp57HkyO du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-dtls-dos-Kp57HkyO Bulletin de sécurité Cisco cisco-sa-asaftd-eigrp-dos-GOhNejSj du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-eigrp-dos-GOhNejSj Bulletin de sécurité Cisco cisco-sa-asaftd-ikev2cert-dos-uWyc2xtv du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-ikev2cert-dos-uWyc2xtv Bulletin de sécurité Cisco cisco-sa-fmc-javarce-y2NypXwk du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-javarce-y2NypXwk Bulletin de sécurité Cisco cisco-sa-fmc-mulivulns-4PsnFwvx du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-mulivulns-4PsnFwvx Bulletin de sécurité Cisco cisco-sa-fmc-sftunn-codex-c3O4Jft2 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc-sftunn-codex-c3O4Jft2 Bulletin de sécurité Cisco cisco-sa-fmc2-multivulns-HXgcqRG du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmc2-multivulns-HXgcqRG Bulletin de sécurité Cisco cisco-sa-fmcftd-sftun-multivulns-WGVHOrN3 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-fmcftd-sftun-multivulns-WGVHOrN3 Bulletin de sécurité Cisco cisco-sa-ftd-tls1 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ftd-tls1.3-dos-dLxwFWgF Bulletin de sécurité Cisco cisco-sa-hardening-asaftdfmc-uvpPROhN du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-asaftdfmc-uvpPROhN Bulletin de sécurité Cisco cisco-sa-hardening-ise-XU5EwX5T du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-ise-XU5EwX5T Bulletin de sécurité Cisco cisco-sa-hardening-ndw1-psFvnrg du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-ndw1-psFvnrg Bulletin de sécurité Cisco cisco-sa-ISE-ABP-VNSW7Tn5 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ISE-ABP-VNSW7Tn5 Bulletin de sécurité Cisco cisco-sa-ise-cmd-inj-e2CuZCYZ du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-cmd-inj-e2CuZCYZ Bulletin de sécurité Cisco cisco-sa-ise-mult-vul-ymSsTLCc du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-mult-vul-ymSsTLCc Bulletin de sécurité Cisco cisco-sa-ise-multi-hrP9jQSQ du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-multi-hrP9jQSQ Bulletin de sécurité Cisco cisco-sa-ise-RADIUS-dos-wR3hYPMw du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-RADIUS-dos-wR3hYPMw Bulletin de sécurité Cisco cisco-sa-ise-rce-se7bYU57 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-rce-se7bYU57 Bulletin de sécurité Cisco cisco-sa-ise-sql-inj-3QTKR947 du 16 septembre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ise-sql-inj-3QTKR947 Support ISE Cisco https://www.cisco.com/c/en/us/support/security/identity-services-engine/series.html Référence CVE CVE-2026-20130 https://www.cve.org/CVERecord?id=CVE-2026-20130 Référence CVE CVE-2026-20135 https://www.cve.org/CVERecord?id=CVE-2026-20135 Référence CVE CVE-2026-20154 https://www.cve.org/CVERecord?id=CVE-2026-20154 Référence CVE CVE-2026-20176 https://www.cve.org/CVERecord?id=CVE-2026-20176 Référence CVE CVE-2026-20192 https://www.cve.org/CVERecord?id=CVE-2026-20192 Référence CVE CVE-2026-20194 https://www.cve.org/CVERecord?id=CVE-2026-20194 Référence CVE CVE-2026-20211 https://www.cve.org/CVERecord?id=CVE-2026-20211 Référence CVE CVE-2026-20222 https://www.cve.org/CVERecord?id=CVE-2026-20222 Référence CVE CVE-2026-20234 https://www.cve.org/CVERecord?id=CVE-2026-20234 Référence CVE CVE-2026-20237 https://www.cve.org/CVERecord?id=CVE-2026-20237 Référence CVE CVE-2026-20242 https://www.cve.org/CVERecord?id=CVE-2026-20242 Référence CVE CVE-2026-20247 https://www.cve.org/CVERecord?id=CVE-2026-20247 Référence CVE CVE-2026-20249 https://www.cve.org/CVERecord?id=CVE-2026-20249 Référence CVE CVE-2026-20250 https://www.cve.org/CVERecord?id=CVE-2026-20250 Référence CVE CVE-2026-20282 https://www.cve.org/CVERecord?id=CVE-2026-20282 Référence CVE CVE-2026-20283 https://www.cve.org/CVERecord?id=CVE-2026-20283 Référence CVE CVE-2026-20284 https://www.cve.org/CVERecord?id=CVE-2026-20284 Référence CVE CVE-2026-20287 https://www.cve.org/CVERecord?id=CVE-2026-20287 Référence CVE CVE-2026-20295 https://www.cve.org/CVERecord?id=CVE-2026-20295 Référence CVE CVE-2026-20300 https://www.cve.org/CVERecord?id=CVE-2026-20300 Référence CVE CVE-2026-20305 https://www.cve.org/CVERecord?id=CVE-2026-20305 Référence CVE CVE-2026-20306 https://www.cve.org/CVERecord?id=CVE-2026-20306 Référence CVE CVE-2026-20307 https://www.cve.org/CVERecord?id=CVE-2026-20307 Référence CVE CVE-2026-20322 https://www.cve.org/CVERecord?id=CVE-2026-20322 Référence CVE CVE-2026-20323 https://www.cve.org/CVERecord?id=CVE-2026-20323 Référence CVE CVE-2026-20324 https://www.cve.org/CVERecord?id=CVE-2026-20324 Référence CVE CVE-2026-20325 https://www.cve.org/CVERecord?id=CVE-2026-20325 Référence CVE CVE-2026-20326 https://www.cve.org/CVERecord?id=CVE-2026-20326 Référence CVE CVE-2026-20329 https://www.cve.org/CVERecord?id=CVE-2026-20329 Référence CVE CVE-2026-20330 https://www.cve.org/CVERecord?id=CVE-2026-20330 Référence CVE CVE-2026-20331 https://www.cve.org/CVERecord?id=CVE-2026-20331 Référence CVE CVE-2026-20332 https://www.cve.org/CVERecord?id=CVE-2026-20332 Référence CVE CVE-2026-20333 https://www.cve.org/CVERecord?id=CVE-2026-20333 Référence CVE CVE-2026-20334 https://www.cve.org/CVERecord?id=CVE-2026-20334 Référence CVE CVE-2026-20335 https://www.cve.org/CVERecord?id=CVE-2026-20335 Référence CVE CVE-2026-20336 https://www.cve.org/CVERecord?id=CVE-2026-20336 Référence CVE CVE-2026-20340 https://www.cve.org/CVERecord?id=CVE-2026-20340 Référence CVE CVE-2026-20341 https://www.cve.org/CVERecord?id=CVE-2026-20341 Référence CVE CVE-2026-20342 https://www.cve.org/CVERecord?id=CVE-2026-20342 Référence CVE CVE-2026-20343 https://www.cve.org/CVERecord?id=CVE-2026-20343 Référence CVE CVE-2026-20344 https://www.cve.org/CVERecord?id=CVE-2026-20344 Référence CVE CVE-2026-20352 https://www.cve.org/CVERecord?id=CVE-2026-20352 Référence CVE CVE-2026-20360 https://www.cve.org/CVERecord?id=CVE-2026-20360 Référence CVE CVE-2026-20361 https://www.cve.org/CVERecord?id=CVE-2026-20361 Référence CVE CVE-2026-76409 https://www.cve.org/CVERecord?id=CVE-2026-76409 Référence CVE CVE-2026-76412 https://www.cve.org/CVERecord?id=CVE-2026-76412 Référence CVE CVE-2026-76413 https://www.cve.org/CVERecord?id=CVE-2026-76413 Référence CVE CVE-2026-76420 https://www.cve.org/CVERecord?id=CVE-2026-76420 Référence CVE CVE-2026-76423 https://www.cve.org/CVERecord?id=CVE-2026-76423 Référence CVE CVE-2026-76424 https://www.cve.org/CVERecord?id=CVE-2026-76424 Référence CVE CVE-2026-76425 https://www.cve.org/CVERecord?id=CVE-2026-76425 Référence CVE CVE-2026-76426 https://www.cve.org/CVERecord?id=CVE-2026-76426 Référence CVE CVE-2026-76427 https://www.cve.org/CVERecord?id=CVE-2026-76427 Référence CVE CVE-2026-76428 https://www.cve.org/CVERecord?id=CVE-2026-76428 Référence CVE CVE-2026-76460 https://www.cve.org/CVERecord?id=CVE-2026-76460
No comment yet.
KB5124008 : Microsoft confirme le bug de relation d'approbation et pointe Machine Identity Isolation
Microsoft confirme que la KB5124008 peut casser la relation d'approbation des PC Windows 11 avec l'AD. En cause : Machine Identity Isolation. Voici la solution.
No comment yet.
Valérie Petitpierre, ex-cheffe de cabinet du DG du CICR, ne regrette qu'une chose : ne pas avoir appris plus tôt à dire non. Un manager qui ne pose aucune limite tient moins longtemps, pas plus.
No comment yet.
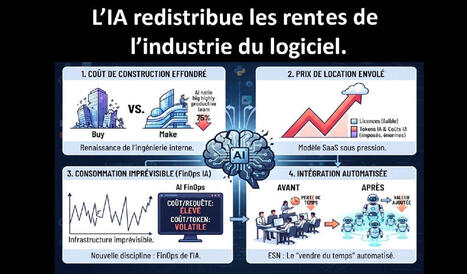
L'IA déplace la valeur dans l'industrie du logiciel. Ce n'est pas qu’une transformation technologique. C'est une transformation de modèles économiques.
No comment yet.
From
itsocial

Les infogéreurs régionaux, longtemps indépendants, rejoignent des groupes financés par des investisseurs qui font de la proximité un actif à additionner. Nubevia en donne l’exemple avec les rachats d’Hexawin et de Comlink, après inherent et Heliaq.
No comment yet.
L'IA renforce les spécialistes. Mais plus leur expertise devient puissante, plus les entreprises ont besoin de profils capables de relier les silos.
No comment yet.
|


