Veille
14.2K views | +19 today
 
Scooped by Yannick Giquel
onto Veille
November 12, 2024 9:23 AM

ZATAZ » Contexte et défis de la cybersécurité

ZATAZ   » Contexte et défis de la cybersécurité | Veille | Scoop.it
Contexte et défis de la cybersécuritéPosted On 12 Nov 2024By : Damien BancalComment: 0Tag: Article partenaire, Contexte et défis de la cybersécuritéL’augmentation constante du nombre et de la complexité des cyberattaques est une réalité pour les entreprises, accentuée par le développement de l’IA générative. Une enquête de Sapio Research a révélé que 75 % des professionnels de la cybersécurité ont observé une hausse des attaques au cours de l’année écoulée, et 85 % d’entre eux l’attribuent à l’IA, qui redéfinit le paysage des menaces. Malgré cette situation, le secteur souffre d’une pénurie de talents : le Forum Économique Mondial estime qu’il manque environ quatre millions de spécialistes en cybersécurité à l’échelle mondiale. Cette rareté de compétences contraint de nombreuses entreprises à s’appuyer sur des équipes restreintes, souvent dotées d’un ensemble de solutions hétérogènes de divers fournisseurs, générant ainsi une infrastructure fragmentée, difficile à gérer et à sécuriser de manière optimale. Risques associés à une approche fragmentée Les architectures fragmentées, qui reposent sur de nombreux outils de différents fournisseurs, posent des problèmes majeurs pour la sécurité. Cette fragmentation complique l’intégration des données, rend les décisions fondées sur des données plus chronophages et crée des silos qui limitent la visibilité réseau. Ainsi, les entreprises prennent souvent des décisions basées sur des impressions ou des recommandations plutôt que sur des données concrètes. Par ailleurs, la gestion de multiples solutions induit des coûts élevés, tant en termes de licences qu’en maintenance. De nombreux professionnels subissent une charge mentale importante et des cas de burnout sont de plus en plus fréquents parmi les leaders de la cybersécurité, ce qui rend le secteur encore plus difficile à gérer. Les avantages de la consolidation des fournisseurs Barracuda propose une alternative en faveur de la consolidation des fournisseurs, soulignant que l’adoption d’une approche unifiée simplifie la gestion de la cybersécurité. Les solutions de détection et de réponse étendues (XDR) associées à un centre d’opérations de sécurité (SOC) permettent de centraliser la protection, réduisant la charge de travail des équipes internes et limitant les risques de burnout. L’approche consolidée présente d’autres avantages, comme la simplification des processus administratifs et la réduction des coûts. En éliminant les doublons liés aux solutions ayant des fonctionnalités qui se chevauchent, les entreprises réalisent des économies substantielles. Comment choisir le bon fournisseur ? L’article propose plusieurs critères de sélection pour un fournisseur unique de cybersécurité, notamment : Évaluation des besoins : comprendre les priorités et les lacunes de sécurité de l’entreprise. Budget et ressources : déterminer les ressources disponibles pour la gestion de la sécurité. Normes et certifications : veiller à ce que le fournisseur réponde aux normes et accréditations nécessaires. Évolutivité et flexibilité : s’assurer que le fournisseur peut s’adapter aux évolutions des besoins. Support client : la disponibilité du service 24/7 est essentielle. Bref, en optant pour une solution consolidée, les entreprises peuvent faire face aux défis grandissants en matière de cybersécurité, optimiser leurs coûts et alléger la charge de leurs équipes. Une telle approche permet d’assurer une meilleure visibilité et de maintenir la sécurité, même en période de pénurie de talents. Pour en savoir plus, découvrez le livre blanc de Barracuda [notre partenaire] via ce lien. Au sujet de l'auteurDamien Bancal (damienbancal.fr) est un expert internationalement reconnu en cybersécurité. Il a fondé le projet Zataz en 1989. ZATAZ.com est devenu une référence incontournable en matière d'information sur la sécurité informatique et les cybermenaces pour le grand public. Avec plus de 30 ans d'expérience, Damien Bancal s'est imposé comme une figure majeure dans ce domaine, contribuant à la sensibilisation et à la protection des internautes contre les cyberattaques. Sa carrière est marquée par une forte implication dans l'éducation à la cybersécurité, notamment à travers des conférences et des publications spécialisées. Il est l'auteur de plusieurs ouvrages (17) et articles (plusieurs centaines : 01net, Le Monde, France Info, Etc.) qui explorent les divers aspects du piratage informatique et de la protection des données. Il a remporté le prix spécial du livre du FIC/InCyber 2022. Finaliste 2023 du 1er CTF Social Engineering Nord Américain. Vainqueur du CTF Social Engineering 2024 du HackFest 2024 (Canada). Damien Bancal a également été largement reconnu par la presse internationale dont le New York Times, qui souligne non seulement son expertise mais aussi son parcours inspirant. Par exemple, un portrait de La Voix du Nord le décrit comme "Monsieur Cybersécurité", soulignant son influence et son rôle essentiel dans ce domaine. Enfin, il figure parmi les personnalités les plus influentes dans la cybersécurité, comme le souligne Le Big Data, et a été classé parmi les 500 personnalités tech les plus influentes en 2023 selon Tyto PR. Chroniqueur TV et Radio (France Info, M6, RTL, Medi1, Etc.) Volontaires de la réserve citoyenne - Gendarmerie Nationale et de l'Éducation Nationale. Médaillé de la DefNat (Marine Nationale) et de la MSV (Gendarmerie Nationale). Entrepreneur, il a lancé en 2022 la société veillezataz.com. Previous StoryFraude à l’eSIM : la nouvelle tactique des cybercriminelsArticles connexesComment assurer la sécurité de son application web ?Les outils essentiels pour créer une boutique en ligne avec WordPressL’IA va bouleverser le métier de créateur de contenu : 5 exemplesComment maximiser le retour sur investissement (ROI) de vos campagnes SEA ?La cybersécurité, des métiers et des opportunitésL’importance de l’authentification multifacteur (MFA) hors ligneL’Impact transformateur de l’IA dans la cybersécuritéWallix poursuit son développement au Royaume-Uni en partenariat avec PriantoComment une entreprise peut-elle se protéger contre les attaques informatiques ?Médias sociaux et cybersécuritéL’équipement secret des hackers : plongée dans l’univers des PC portables durcisRapatriement des données du cloud : une stratégie payante ou risquée ?Phishing : comment protéger efficacement votre messagerie électronique ?Plaques professionnelles et signalétiquesComment la MFA prévient les attaques de phishing de type « man-in-the-middle » (MiTM)Surface d’attaque : comprendre les différences entre EASM, CAASM et DRPSCollaborer avec une agence web : comment faut-il préalablement la sélectionner ?Comment les logiciels de cybersécurité améliorent-ils la gestion électronique des documents ?Comment prévenir les fuites de liquide électronique ?Protégez votre entreprise : l’importance de la cybersécurité des entreprises Laisser un commentaire Name * Email * Website Enregistrer mon nom, mon e-mail et mon site dans le navigateur pour mon prochain commentaire. − = 7 Ce site utilise Akismet pour réduire les indésirables. En savoir plus sur comment les données de vos commentaires sont utilisées.Partenaires Publicité Data SecurityLes fuites d’informations personnelles en Russie : un pays en crise 09/11/2024BlueNoroff : la nouvelle menace contre les cryptomonnaies sur macOS 09/11/2024Compromettre les données d’identification 09/11/2024Comprendre le filtrage web : une solution essentielle pour la sécurité et la productivité 09/11/2024Augmentation des attaques de comptes Azure par pulvérisation de mots de passe depuis août 2023 08/11/2024Les cybercriminels abandonnent les liens dans les emails malveillants au profit des pièces jointes 08/11/2024Nvidia met en garde contre des vulnérabilités critiques dans ses cartes graphiques 08/11/2024Google signale de nouvelles vulnérabilités critiques dans Android 08/11/2024Les pirates nord-coréens utilisent une nouvelle variante de FASTCash pour cibler les distributeurs de billets 31/10/2024CISA et FBI alertent sur les bonnes pratiques sécurité dans les logiciels 31/10/2024La nouvelle arnaque nord-coréenne : extorsion de fonds par de faux travailleurs informatiques 27/10/2024Microsoft avertit ses clients d’une perte de journaux critiques due à un bug 25/10/2024Discord interdit en Russie, Kaspersky interdit sur Google Play 25/10/2024Marriott et Starwood : un règlement de 52 millions de dollars pour violation de données personnelles 25/10/2024L’affichage dynamique au profit de votre entreprise 25/10/2024Une attaque SIM-swap bouleverse le marché des cryptomonnaies 25/10/2024Piratage chez MediCheck : des données médicales sensibles divulguées par le groupe Killsec 21/10/2024Partenaires de ZATAZ Publicités Rechercher une info Calendrier novembre 2024 L M M J V S D 123 45678910 11121314151617 18192021222324 252627282930 Les + commentés Retour du chantage par mail : je vous vois à poil ! 210 Comments Escroquerie : chantage par mail à l'encontre de milliers de Français 206 Comments Chantage par mail : NON vous n'avez pas été piraté 150 Comments Publicités
No comment yet.
Your new post is loading...
Scooped by Yannick Giquel
Today, 11:52 AM

Comment les agents IA bouleversent la cybersécurité, défensive et offensive

Comment les agents IA bouleversent la cybersécurité, défensive et offensive | Veille | Scoop.it
Cela ne surprendra personne, mais les deux mots incontournables (ou presque) aux Assises de la cybersécurité de Monaco sont « IA » et « agent ».Entre…...
No comment yet.
Scooped by Yannick Giquel
Today, 10:23 AM

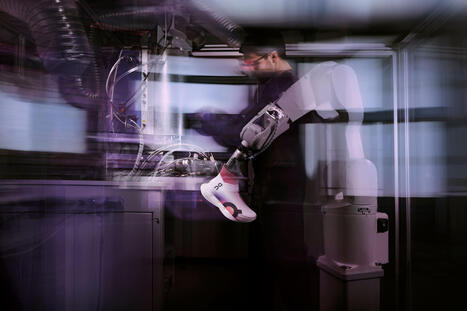
Comment la marque de sport On a utilisé des agents IA pour migrer son infrastructure cloud

Comment la marque de sport On a utilisé des agents IA pour migrer son infrastructure cloud | Veille | Scoop.it
No comment yet.
Scooped by Yannick Giquel
Today, 10:23 AM

Multiples vulnérabilités dans le noyau Linux de Red Hat - CERT-FR

Multiples vulnérabilités dans le noyau Linux de Red Hat - CERT-FR | Veille | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 10.0 aarch64 Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 10.2 aarch64 Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.6 aarch64 Red Hat CodeReady Linux Builder for ARM 64 10 aarch64 Red Hat CodeReady Linux Builder for ARM 64 8 aarch64 Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 10.0 s390x Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 10.2 s390x Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.6 s390x Red Hat CodeReady Linux Builder for IBM z Systems 10 s390x Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 10.0 ppc64le Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 10.2 ppc64le Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.6 ppc64le Red Hat CodeReady Linux Builder for Power, little endian 10 ppc64le Red Hat CodeReady Linux Builder for Power, little endian 8 ppc64le Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 10.0 x86_64 Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 10.2 x86_64 Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.6 x86_64 Red Hat CodeReady Linux Builder for x86_64 10 x86_64 Red Hat CodeReady Linux Builder for x86_64 8 x86_64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.0 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.2 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.4 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.6 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 10.2 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.4 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.6 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle Long Life 8.4 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle Long Life 8.6 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.0 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.2 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.6 aarch64 Red Hat Enterprise Linux for ARM 64 10 aarch64 Red Hat Enterprise Linux for ARM 64 8 aarch64 Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.0 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.2 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.4 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.6 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 10.2 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 8.10 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.4 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.6 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle Long Life 8.4 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle Long Life 8.6 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.0 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.2 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.6 s390x Red Hat Enterprise Linux for IBM z Systems 10 s390x Red Hat Enterprise Linux for IBM z Systems 8 s390x Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.0 ppc64le Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 10.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.4 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.6 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle Long Life 8.4 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle Long Life 8.6 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.0 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.6 ppc64le Red Hat Enterprise Linux for Power, little endian 10 ppc64le Red Hat Enterprise Linux for Power, little endian 8 ppc64le Red Hat Enterprise Linux for Real Time 8 x86_64 Red Hat Enterprise Linux for Real Time for NFV 8 x86_64 Red Hat Enterprise Linux for Real Time for x86_64 - Extended Life Cycle Support 7 x86_64 Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.0 x86_64 Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 10.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.4 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.6 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.4 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.6 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.8 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.0 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.6 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 8.8 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.2 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.4 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.6 x86_64 Red Hat Enterprise Linux for x86_64 10 x86_64 Red Hat Enterprise Linux for x86_64 8 x86_64 Red Hat Enterprise Linux Hidden Content for x86_64 10 x86_64 Red Hat Enterprise Linux Server - AUS 8.4 x86_64 Red Hat Enterprise Linux Server - AUS 8.6 x86_64 Red Hat Enterprise Linux Server - AUS 9.4 x86_64 Red Hat Enterprise Linux Server - AUS 9.6 x86_64 Red Hat Enterprise Linux Server - Extended Life Cycle Support (for IBM z Systems) 7 s390x Red Hat Enterprise Linux Server - Extended Life Cycle Support 7 x86_64 Red Hat Enterprise Linux Server - Extended Life Cycle Support for IBM Power, big endian 7 ppc64 Red Hat Enterprise Linux Server - Extended Life Cycle Support for IBM Power, little endian 7 ppc64le Red Hat Enterprise Linux Server - TUS 8.8 x86_64 Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 8.8 ppc64le Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.4 ppc64le Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.6 ppc64le Résumé De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Red Hat RHSA-2026:74974 du 02 octobre 2026 https://access.redhat.com/errata/RHSA-2026:74974 Bulletin de sécurité Red Hat RHSA-2026:75560 du 05 octobre 2026 https://access.redhat.com/errata/RHSA-2026:75560 Bulletin de sécurité Red Hat RHSA-2026:75746 du 05 octobre 2026 https://access.redhat.com/errata/RHSA-2026:75746 Bulletin de sécurité Red Hat RHSA-2026:75747 du 05 octobre 2026 https://access.redhat.com/errata/RHSA-2026:75747 Bulletin de sécurité Red Hat RHSA-2026:77214 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77214 Bulletin de sécurité Red Hat RHSA-2026:77216 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77216 Bulletin de sécurité Red Hat RHSA-2026:77217 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77217 Bulletin de sécurité Red Hat RHSA-2026:77218 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77218 Bulletin de sécurité Red Hat RHSA-2026:77301 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77301 Bulletin de sécurité Red Hat RHSA-2026:77498 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77498 Bulletin de sécurité Red Hat RHSA-2026:77690 du 07 octobre 2026 https://access.redhat.com/errata/RHSA-2026:77690 Bulletin de sécurité Red Hat RHSA-2026:78843 du 08 octobre 2026 https://access.redhat.com/errata/RHSA-2026:78843 Bulletin de sécurité Red Hat RHSA-2026:78844 du 08 octobre 2026 https://access.redhat.com/errata/RHSA-2026:78844 Bulletin de sécurité Red Hat RHSA-2026:79778 du 09 octobre 2026 https://access.redhat.com/errata/RHSA-2026:79778 Bulletin de sécurité Red Hat RHSA-2026:79782 du 09 octobre 2026 https://access.redhat.com/errata/RHSA-2026:79782 Bulletin de sécurité Red Hat RHSA-2026:79783 du 09 octobre 2026 https://access.redhat.com/errata/RHSA-2026:79783 Bulletin de sécurité Red Hat RHSA-2026:79784 du 09 octobre 2026 https://access.redhat.com/errata/RHSA-2026:79784 Référence CVE CVE-2022-49670 https://www.cve.org/CVERecord?id=CVE-2022-49670 Référence CVE CVE-2022-50756 https://www.cve.org/CVERecord?id=CVE-2022-50756 Référence CVE CVE-2023-53781 https://www.cve.org/CVERecord?id=CVE-2023-53781 Référence CVE CVE-2023-54048 https://www.cve.org/CVERecord?id=CVE-2023-54048 Référence CVE CVE-2025-39994 https://www.cve.org/CVERecord?id=CVE-2025-39994 Référence CVE CVE-2025-40026 https://www.cve.org/CVERecord?id=CVE-2025-40026 Référence CVE CVE-2025-40242 https://www.cve.org/CVERecord?id=CVE-2025-40242 Référence CVE CVE-2025-68347 https://www.cve.org/CVERecord?id=CVE-2025-68347 Référence CVE CVE-2026-22984 https://www.cve.org/CVERecord?id=CVE-2026-22984 Référence CVE CVE-2026-23103 https://www.cve.org/CVERecord?id=CVE-2026-23103 Référence CVE CVE-2026-23105 https://www.cve.org/CVERecord?id=CVE-2026-23105 Référence CVE CVE-2026-31467 https://www.cve.org/CVERecord?id=CVE-2026-31467 Référence CVE CVE-2026-31581 https://www.cve.org/CVERecord?id=CVE-2026-31581 Référence CVE CVE-2026-31613 https://www.cve.org/CVERecord?id=CVE-2026-31613 Référence CVE CVE-2026-31663 https://www.cve.org/CVERecord?id=CVE-2026-31663 Référence CVE CVE-2026-43020 https://www.cve.org/CVERecord?id=CVE-2026-43020 Référence CVE CVE-2026-43493 https://www.cve.org/CVERecord?id=CVE-2026-43493 Référence CVE CVE-2026-45856 https://www.cve.org/CVERecord?id=CVE-2026-45856 Référence CVE CVE-2026-45861 https://www.cve.org/CVERecord?id=CVE-2026-45861 Référence CVE CVE-2026-45910 https://www.cve.org/CVERecord?id=CVE-2026-45910 Référence CVE CVE-2026-45919 https://www.cve.org/CVERecord?id=CVE-2026-45919 Référence CVE CVE-2026-45984 https://www.cve.org/CVERecord?id=CVE-2026-45984 Référence CVE CVE-2026-45991 https://www.cve.org/CVERecord?id=CVE-2026-45991 Référence CVE CVE-2026-46043 https://www.cve.org/CVERecord?id=CVE-2026-46043 Référence CVE CVE-2026-46114 https://www.cve.org/CVERecord?id=CVE-2026-46114 Référence CVE CVE-2026-46120 https://www.cve.org/CVERecord?id=CVE-2026-46120 Référence CVE CVE-2026-46133 https://www.cve.org/CVERecord?id=CVE-2026-46133 Référence CVE CVE-2026-46149 https://www.cve.org/CVERecord?id=CVE-2026-46149 Référence CVE CVE-2026-46319 https://www.cve.org/CVERecord?id=CVE-2026-46319 Référence CVE CVE-2026-52923 https://www.cve.org/CVERecord?id=CVE-2026-52923 Référence CVE CVE-2026-52924 https://www.cve.org/CVERecord?id=CVE-2026-52924 Référence CVE CVE-2026-52972 https://www.cve.org/CVERecord?id=CVE-2026-52972 Référence CVE CVE-2026-52993 https://www.cve.org/CVERecord?id=CVE-2026-52993 Référence CVE CVE-2026-53002 https://www.cve.org/CVERecord?id=CVE-2026-53002 Référence CVE CVE-2026-53009 https://www.cve.org/CVERecord?id=CVE-2026-53009 Référence CVE CVE-2026-53049 https://www.cve.org/CVERecord?id=CVE-2026-53049 Référence CVE CVE-2026-53062 https://www.cve.org/CVERecord?id=CVE-2026-53062 Référence CVE CVE-2026-53185 https://www.cve.org/CVERecord?id=CVE-2026-53185 Référence CVE CVE-2026-53230 https://www.cve.org/CVERecord?id=CVE-2026-53230 Référence CVE CVE-2026-53239 https://www.cve.org/CVERecord?id=CVE-2026-53239 Référence CVE CVE-2026-53270 https://www.cve.org/CVERecord?id=CVE-2026-53270 Référence CVE CVE-2026-53360 https://www.cve.org/CVERecord?id=CVE-2026-53360 Référence CVE CVE-2026-53365 https://www.cve.org/CVERecord?id=CVE-2026-53365 Référence CVE CVE-2026-53398 https://www.cve.org/CVERecord?id=CVE-2026-53398 Référence CVE CVE-2026-63794 https://www.cve.org/CVERecord?id=CVE-2026-63794 Référence CVE CVE-2026-63802 https://www.cve.org/CVERecord?id=CVE-2026-63802 Référence CVE CVE-2026-63829 https://www.cve.org/CVERecord?id=CVE-2026-63829 Référence CVE CVE-2026-63917 https://www.cve.org/CVERecord?id=CVE-2026-63917 Référence CVE CVE-2026-63919 https://www.cve.org/CVERecord?id=CVE-2026-63919 Référence CVE CVE-2026-63920 https://www.cve.org/CVERecord?id=CVE-2026-63920 Référence CVE CVE-2026-63921 https://www.cve.org/CVERecord?id=CVE-2026-63921 Référence CVE CVE-2026-63922 https://www.cve.org/CVERecord?id=CVE-2026-63922 Référence CVE CVE-2026-63924 https://www.cve.org/CVERecord?id=CVE-2026-63924 Référence CVE CVE-2026-63970 https://www.cve.org/CVERecord?id=CVE-2026-63970 Référence CVE CVE-2026-63984 https://www.cve.org/CVERecord?id=CVE-2026-63984 Référence CVE CVE-2026-63992 https://www.cve.org/CVERecord?id=CVE-2026-63992 Référence CVE CVE-2026-63994 https://www.cve.org/CVERecord?id=CVE-2026-63994 Référence CVE CVE-2026-64007 https://www.cve.org/CVERecord?id=CVE-2026-64007 Référence CVE CVE-2026-64017 https://www.cve.org/CVERecord?id=CVE-2026-64017 Référence CVE CVE-2026-64035 https://www.cve.org/CVERecord?id=CVE-2026-64035 Référence CVE CVE-2026-64115 https://www.cve.org/CVERecord?id=CVE-2026-64115 Référence CVE CVE-2026-64191 https://www.cve.org/CVERecord?id=CVE-2026-64191 Référence CVE CVE-2026-64320 https://www.cve.org/CVERecord?id=CVE-2026-64320 Référence CVE CVE-2026-64368 https://www.cve.org/CVERecord?id=CVE-2026-64368 Référence CVE CVE-2026-64438 https://www.cve.org/CVERecord?id=CVE-2026-64438 Référence CVE CVE-2026-64582 https://www.cve.org/CVERecord?id=CVE-2026-64582 Référence CVE CVE-2026-68294 https://www.cve.org/CVERecord?id=CVE-2026-68294 Référence CVE CVE-2026-68426 https://www.cve.org/CVERecord?id=CVE-2026-68426 Référence CVE CVE-2026-68432 https://www.cve.org/CVERecord?id=CVE-2026-68432 Référence CVE CVE-2026-68480 https://www.cve.org/CVERecord?id=CVE-2026-68480 Référence CVE CVE-2026-72052 https://www.cve.org/CVERecord?id=CVE-2026-72052 Référence CVE CVE-2026-72098 https://www.cve.org/CVERecord?id=CVE-2026-72098 Référence CVE CVE-2026-72129 https://www.cve.org/CVERecord?id=CVE-2026-72129 Référence CVE CVE-2026-72130 https://www.cve.org/CVERecord?id=CVE-2026-72130 Référence CVE CVE-2026-72255 https://www.cve.org/CVERecord?id=CVE-2026-72255 Référence CVE CVE-2026-72317 https://www.cve.org/CVERecord?id=CVE-2026-72317 Référence CVE CVE-2026-74516 https://www.cve.org/CVERecord?id=CVE-2026-74516 Référence CVE CVE-2026-74556 https://www.cve.org/CVERecord?id=CVE-2026-74556 Référence CVE CVE-2026-74569 https://www.cve.org/CVERecord?id=CVE-2026-74569 Référence CVE CVE-2026-74582 https://www.cve.org/CVERecord?id=CVE-2026-74582 Référence CVE CVE-2026-74669 https://www.cve.org/CVERecord?id=CVE-2026-74669 Référence CVE CVE-2026-74705 https://www.cve.org/CVERecord?id=CVE-2026-74705 Référence CVE CVE-2026-74744 https://www.cve.org/CVERecord?id=CVE-2026-74744 Référence CVE CVE-2026-74746 https://www.cve.org/CVERecord?id=CVE-2026-74746 Référence CVE CVE-2026-80792 https://www.cve.org/CVERecord?id=CVE-2026-80792 Référence CVE CVE-2026-80844 https://www.cve.org/CVERecord?id=CVE-2026-80844 Référence CVE CVE-2026-80863 https://www.cve.org/CVERecord?id=CVE-2026-80863 Référence CVE CVE-2026-80864 https://www.cve.org/CVERecord?id=CVE-2026-80864 Référence CVE CVE-2026-80921 https://www.cve.org/CVERecord?id=CVE-2026-80921 Référence CVE CVE-2026-89481 https://www.cve.org/CVERecord?id=CVE-2026-89481 Référence CVE CVE-2026-89530 https://www.cve.org/CVERecord?id=CVE-2026-89530 Référence CVE CVE-2026-89663 https://www.cve.org/CVERecord?id=CVE-2026-89663 Référence CVE CVE-2026-89669 https://www.cve.org/CVERecord?id=CVE-2026-89669 Référence CVE CVE-2026-89675 https://www.cve.org/CVERecord?id=CVE-2026-89675 Référence CVE CVE-2026-89676 https://www.cve.org/CVERecord?id=CVE-2026-89676 Référence CVE CVE-2026-89690 https://www.cve.org/CVERecord?id=CVE-2026-89690 Référence CVE CVE-2026-89972 https://www.cve.org/CVERecord?id=CVE-2026-89972 Référence CVE CVE-2026-90227 https://www.cve.org/CVERecord?id=CVE-2026-90227 Référence CVE CVE-2026-97417 https://www.cve.org/CVERecord?id=CVE-2026-97417
No comment yet.
Scooped by Yannick Giquel
Today, 10:23 AM

Multiples vulnérabilités dans Apache Struts - CERT-FR

Multiples vulnérabilités dans Apache Struts - CERT-FR | Veille | Scoop.it
Risques Atteinte à la confidentialité des données Déni de service à distance Exécution de code arbitraire à distance Systèmes affectés Struts 2 Struts version 6.x antérierures à 6.12.0 Struts version 7.x antérierures à 7.4.0 Résumé De multiples vulnérabilités ont été découvertes dans Apache Struts. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. L'éditeur indique que les versions 2 des Struts ne sont plus maintenues. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Apache Struts S2-075 du 02 octobre 2026 https://cwiki.apache.org/confluence/display/WW/S2-075 Bulletin de sécurité Apache Struts S2-076 du 02 octobre 2026 https://cwiki.apache.org/confluence/display/WW/S2-076 Bulletin de sécurité Apache Struts S2-077 du 02 octobre 2026 https://cwiki.apache.org/confluence/display/WW/S2-077 Bulletin de sécurité Apache Struts S2-078 du 02 octobre 2026 https://cwiki.apache.org/confluence/display/WW/S2-078 Référence CVE CVE-2026-104711 https://www.cve.org/CVERecord?id=CVE-2026-104711 Référence CVE CVE-2026-104712 https://www.cve.org/CVERecord?id=CVE-2026-104712 Référence CVE CVE-2026-104713 https://www.cve.org/CVERecord?id=CVE-2026-104713 Référence CVE CVE-2026-104714 https://www.cve.org/CVERecord?id=CVE-2026-104714
No comment yet.
Scooped by Yannick Giquel
Today, 7:53 AM

Mistral répond aux critiques du moteur de recherche allemand Ecosia, qui vient de lui claquer la porte

Mistral répond aux critiques du moteur de recherche allemand Ecosia, qui vient de lui claquer la porte | Veille | Scoop.it
Le moteur de recherche allemand Ecosia annonce l’abandon des modèles Mistral pour propulser ses fonctionnalités IA. Le CEO d’Ecosia a notamment critiqué les performances des technologies Mistral. En réponse, l’un des cofondateurs du laboratoire français a invité Ecosia à tester son dernier modèle...
No comment yet.
Scooped by Yannick Giquel
Today, 6:38 AM

Orange muscle son offre SecNumCloud - Le Monde Informatique

Orange muscle son offre SecNumCloud - Le Monde Informatique | Veille | Scoop.it
Intelligence artificielle : Délivrée par l'ANSSI, cette nouvelle qualification SecNumCloud vient compléter l'offre d'Orange Business avec une infrastructure dédiée, répartie sur...
No comment yet.
Scooped by Yannick Giquel
Today, 6:37 AM

OpenAI bute sur le tatouage des sorties texte

OpenAI bute sur le tatouage des sorties texte | Veille | Scoop.it
En réponse à l'AI Act, OpenAI s'apprête à tatouer le texte que produit ChatGPT. Une modalité plus complexe à gérer que les images et l'audio.
No comment yet.
Scooped by Yannick Giquel
Today, 6:37 AM

SpaceX s'attaque frontalement aux opérateurs mobiles en rachetant pour 8 milliards de dollars de fréquences

SpaceX s'attaque frontalement aux opérateurs mobiles en rachetant pour 8 milliards de dollars de fréquences | Veille | Scoop.it
SpaceX frappe un grand coup sur le marché des télécoms en s'offrant un portefeuille de fréquences basses pour près de 8 milliards de dollars. Une acquisition d'envergure qui rapproche Starlink du secteur de la téléphonie mobile directe et fait vaciller les géants historiques aux États-Unis.
No comment yet.
Scooped by Yannick Giquel
Today, 4:07 AM

RGPD : la presse française réclame 1,4 milliard d'euro à Meta - Z ...

RGPD : la presse française réclame 1,4 milliard d'euro à Meta - Z ... | Veille | Scoop.it
Un regroupement d'acteurs de la presse française a assigné Meta en justice pour non-respect du RGPD en matière de publicité en ligne. Dans une décision rendue publique par la cour des comptes, on apprend qu'elles réclament 1,4 milliard d'euros à la société américaine.
No comment yet.
Scooped by Yannick Giquel
Today, 3:07 AM

ZD Tech : Alerte, le chiffre d'affaires européen d'ASML chute à z ...

ZD Tech : Alerte, le chiffre d'affaires européen d'ASML chute à z ... | Veille | Scoop.it
Un chiffre alarmant qui souligne le retard critique du continent sur les puces d'intelligence artificielle, malgré les milliards d'euros investis.
No comment yet.
Scooped by Yannick Giquel
Today, 1:52 AM

La France était donnée perdante dans l’IA, mais ce que Mistral vient de révéler change tout

La France était donnée perdante dans l’IA, mais ce que Mistral vient de révéler change tout | Veille | Scoop.it
Mistral a récemment lancé le modèle Mistral Large 4, capable de rivaliser avec les meilleures IA chinoises. Et, désormais, la startup française veut rattraper son retard par rapport aux États-Unis. En effet, d’après son CEO, Mistral ne serait plus qu’à quelques mois d’OpenAI.
No comment yet.
Scooped by Yannick Giquel
October 8, 4:52 PM

Cybersécurité et IA : Anthropic étend son Cyber Verification Program

Cybersécurité et IA : Anthropic étend son Cyber Verification Program | Veille | Scoop.it
Anthropic ouvre un peu plus les vannes de son Cyber Verification Program. Les spécialistes de la cybersécurité troquent une surveillance accrue de leurs activités contre l’accès aux grands modèles de langage Claude sans leurs filtres.
No comment yet.
Scooped by Yannick Giquel
October 8, 1:07 PM

Un agent IA offensif industrialise les compromissions : autopsie ...

Un agent IA offensif industrialise les compromissions : autopsie  ... | Veille | Scoop.it
Un acteur malveillant a exploité l'outil de pentest ARTEX, couplé à plusieurs modèles d'IA générative, pour infiltrer les systèmes de banques sud-coréennes. L'incident montre la montée en puissance de l'automatisation des cyberattaques à des fins lucratives.
No comment yet.
Scooped by Yannick Giquel
Today, 10:23 AM

Le ROI de l'IA agentique se joue dans l'arbitrage local/cloud

Le ROI de l'IA agentique se joue dans l'arbitrage local/cloud | Veille | Scoop.it
L'IA agentique dans le retail impose une architecture hybride, combinant IA locale et cloud pour optimiser coûts, sécurité, souveraineté et performance.
No comment yet.
Scooped by Yannick Giquel
Today, 10:23 AM

« OpenAI n’est pas une entreprise normale » : le licenciement de trois chercheurs en sécurité tourne au bras de fer public

« OpenAI n’est pas une entreprise normale » : le licenciement de trois chercheurs en sécurité tourne au bras de fer public | Veille | Scoop.it
OpenAI a publié une note pour défendre le licenciement de trois chercheurs de ses équipes de sécurité, qui contestent toute faute dans une lettre ouverte. C’est une affaire dont OpenAI a du mal à s’extirper.
No comment yet.
Scooped by Yannick Giquel
Today, 10:23 AM

Multiples vulnérabilités dans le noyau Linux de SUSE - CERT-FR

Multiples vulnérabilités dans le noyau Linux de SUSE - CERT-FR | Veille | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire Non spécifié par l'éditeur Systèmes affectés openSUSE Leap 15.4 openSUSE Leap 15.5 openSUSE Leap 15.6 SUSE Linux Enterprise High Performance Computing 12 SP5 SUSE Linux Enterprise High Performance Computing 15 SP4 SUSE Linux Enterprise High Performance Computing 15 SP5 SUSE Linux Enterprise High Performance Computing ESPOS 15 SP5 SUSE Linux Enterprise High Performance Computing LTSS 15 SP5 SUSE Linux Enterprise Live Patching 12-SP5 SUSE Linux Enterprise Live Patching 15-SP4 SUSE Linux Enterprise Live Patching 15-SP5 SUSE Linux Enterprise Live Patching 15-SP6 SUSE Linux Enterprise Live Patching 15-SP7 SUSE Linux Enterprise Micro 5.3 SUSE Linux Enterprise Micro 5.4 SUSE Linux Enterprise Micro 5.5 SUSE Linux Enterprise Real Time 15 SP4 SUSE Linux Enterprise Real Time 15 SP5 SUSE Linux Enterprise Real Time 15 SP6 SUSE Linux Enterprise Real Time 15 SP7 SUSE Linux Enterprise Server 12 SP5 SUSE Linux Enterprise Server 15 SP4 SUSE Linux Enterprise Server 15 SP5 SUSE Linux Enterprise Server 15 SP5 LTSS SUSE Linux Enterprise Server 15 SP6 SUSE Linux Enterprise Server 15 SP7 SUSE Linux Enterprise Server for SAP Applications 12 SP5 SUSE Linux Enterprise Server for SAP Applications 15 SP4 SUSE Linux Enterprise Server for SAP Applications 15 SP5 SUSE Linux Enterprise Server for SAP Applications 15 SP6 SUSE Linux Enterprise Server for SAP Applications 15 SP7 SUSE Linux Micro 6.0 SUSE Linux Micro 6.1 SUSE Linux Micro 6.2 Résumé De multiples vulnérabilités ont été découvertes dans le noyau Linux de SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire, un déni de service à distance et une atteinte à la confidentialité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité SUSE SUSE-SU-2026:24004-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624004-1 Bulletin de sécurité SUSE SUSE-SU-2026:24005-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624005-1 Bulletin de sécurité SUSE SUSE-SU-2026:24006-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624006-1 Bulletin de sécurité SUSE SUSE-SU-2026:24007-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624007-1 Bulletin de sécurité SUSE SUSE-SU-2026:24008-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624008-1 Bulletin de sécurité SUSE SUSE-SU-2026:4415-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264415-1 Bulletin de sécurité SUSE SUSE-SU-2026:4426-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264426-1 Bulletin de sécurité SUSE SUSE-SU-2026:4432-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264432-1 Bulletin de sécurité SUSE SUSE-SU-2026:4433-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264433-1 Bulletin de sécurité SUSE SUSE-SU-2026:4434-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264434-1 Bulletin de sécurité SUSE SUSE-SU-2026:4436-1 du 02 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264436-1 Bulletin de sécurité SUSE SUSE-SU-2026:4439-1 du 04 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264439-1 Bulletin de sécurité SUSE SUSE-SU-2026:4440-1 du 04 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264440-1 Bulletin de sécurité SUSE SUSE-SU-2026:24010-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624010-1 Bulletin de sécurité SUSE SUSE-SU-2026:4450-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264450-1 Bulletin de sécurité SUSE SUSE-SU-2026:4471-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264471-1 Bulletin de sécurité SUSE SUSE-SU-2026:4489-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264489-1 Bulletin de sécurité SUSE SUSE-SU-2026:4495-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264495-1 Bulletin de sécurité SUSE SUSE-SU-2026:4497-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264497-1 Bulletin de sécurité SUSE SUSE-SU-2026:4498-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264498-1 Bulletin de sécurité SUSE SUSE-SU-2026:4507-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264507-1 Bulletin de sécurité SUSE SUSE-SU-2026:4511-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264511-1 Bulletin de sécurité SUSE SUSE-SU-2026:4513-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264513-1 Bulletin de sécurité SUSE SUSE-SU-2026:4514-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264514-1 Bulletin de sécurité SUSE SUSE-SU-2026:4516-1 du 05 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264516-1 Bulletin de sécurité SUSE suse-su-202624081-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624081-1 Bulletin de sécurité SUSE suse-su-202624082-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624082-1 Bulletin de sécurité SUSE suse-su-20264551-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264551-1 Bulletin de sécurité SUSE SUSE-SU-2026:24050-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624050-1 Bulletin de sécurité SUSE SUSE-SU-2026:24051-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624051-1 Bulletin de sécurité SUSE SUSE-SU-2026:24052-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624052-1 Bulletin de sécurité SUSE SUSE-SU-2026:24053-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624053-1 Bulletin de sécurité SUSE SUSE-SU-2026:24054-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624054-1 Bulletin de sécurité SUSE SUSE-SU-2026:24083-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624083-1 Bulletin de sécurité SUSE SUSE-SU-2026:24084-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624084-1 Bulletin de sécurité SUSE SUSE-SU-2026:24085-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624085-1 Bulletin de sécurité SUSE SUSE-SU-2026:24086-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624086-1 Bulletin de sécurité SUSE SUSE-SU-2026:24087-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624087-1 Bulletin de sécurité SUSE SUSE-SU-2026:24088-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624088-1 Bulletin de sécurité SUSE SUSE-SU-2026:24089-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624089-1 Bulletin de sécurité SUSE SUSE-SU-2026:24090-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-202624090-1 Bulletin de sécurité SUSE SUSE-SU-2026:4518-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264518-1 Bulletin de sécurité SUSE SUSE-SU-2026:4519-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264519-1 Bulletin de sécurité SUSE SUSE-SU-2026:4530-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264530-1 Bulletin de sécurité SUSE SUSE-SU-2026:4531-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264531-1 Bulletin de sécurité SUSE SUSE-SU-2026:4536-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264536-1 Bulletin de sécurité SUSE SUSE-SU-2026:4537-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264537-1 Bulletin de sécurité SUSE SUSE-SU-2026:4538-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264538-1 Bulletin de sécurité SUSE SUSE-SU-2026:4540-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264540-1 Bulletin de sécurité SUSE SUSE-SU-2026:4542-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264542-1 Bulletin de sécurité SUSE SUSE-SU-2026:4548-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264548-1 Bulletin de sécurité SUSE SUSE-SU-2026:4550-1 du 06 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264550-1 Bulletin de sécurité SUSE SUSE-SU-2026:4552-1 du 07 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264552-1 Bulletin de sécurité SUSE SUSE-SU-2026:4559-1 du 07 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264559-1 Bulletin de sécurité SUSE SUSE-SU-2026:4561-1 du 07 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264561-1 Bulletin de sécurité SUSE SUSE-SU-2026:4570-1 du 07 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264570-1 Bulletin de sécurité SUSE SUSE-SU-2026:4586-1 du 08 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264586-1 Bulletin de sécurité SUSE SUSE-SU-2026:4595-1 du 08 octobre 2026 https://www.suse.com/support/update/announcement/2026/suse-su-20264595-1 Référence CVE CVE-2024-57841 https://www.cve.org/CVERecord?id=CVE-2024-57841 Référence CVE CVE-2026-23451 https://www.cve.org/CVERecord?id=CVE-2026-23451 Référence CVE CVE-2026-31502 https://www.cve.org/CVERecord?id=CVE-2026-31502 Référence CVE CVE-2026-43456 https://www.cve.org/CVERecord?id=CVE-2026-43456 Référence CVE CVE-2026-45968 https://www.cve.org/CVERecord?id=CVE-2026-45968 Référence CVE CVE-2026-46116 https://www.cve.org/CVERecord?id=CVE-2026-46116 Référence CVE CVE-2026-52910 https://www.cve.org/CVERecord?id=CVE-2026-52910 Référence CVE CVE-2026-52912 https://www.cve.org/CVERecord?id=CVE-2026-52912 Référence CVE CVE-2026-52929 https://www.cve.org/CVERecord?id=CVE-2026-52929 Référence CVE CVE-2026-52977 https://www.cve.org/CVERecord?id=CVE-2026-52977 Référence CVE CVE-2026-53059 https://www.cve.org/CVERecord?id=CVE-2026-53059 Référence CVE CVE-2026-53163 https://www.cve.org/CVERecord?id=CVE-2026-53163 Référence CVE CVE-2026-53260 https://www.cve.org/CVERecord?id=CVE-2026-53260 Référence CVE CVE-2026-53264 https://www.cve.org/CVERecord?id=CVE-2026-53264 Référence CVE CVE-2026-53381 https://www.cve.org/CVERecord?id=CVE-2026-53381 Référence CVE CVE-2026-53388 https://www.cve.org/CVERecord?id=CVE-2026-53388 Référence CVE CVE-2026-63801 https://www.cve.org/CVERecord?id=CVE-2026-63801 Référence CVE CVE-2026-63802 https://www.cve.org/CVERecord?id=CVE-2026-63802 Référence CVE CVE-2026-63823 https://www.cve.org/CVERecord?id=CVE-2026-63823 Référence CVE CVE-2026-63827 https://www.cve.org/CVERecord?id=CVE-2026-63827 Référence CVE CVE-2026-63887 https://www.cve.org/CVERecord?id=CVE-2026-63887 Référence CVE CVE-2026-63888 https://www.cve.org/CVERecord?id=CVE-2026-63888 Référence CVE CVE-2026-63912 https://www.cve.org/CVERecord?id=CVE-2026-63912 Référence CVE CVE-2026-63917 https://www.cve.org/CVERecord?id=CVE-2026-63917 Référence CVE CVE-2026-63920 https://www.cve.org/CVERecord?id=CVE-2026-63920 Référence CVE CVE-2026-63921 https://www.cve.org/CVERecord?id=CVE-2026-63921 Référence CVE CVE-2026-63944 https://www.cve.org/CVERecord?id=CVE-2026-63944 Référence CVE CVE-2026-63971 https://www.cve.org/CVERecord?id=CVE-2026-63971 Référence CVE CVE-2026-63992 https://www.cve.org/CVERecord?id=CVE-2026-63992 Référence CVE CVE-2026-63994 https://www.cve.org/CVERecord?id=CVE-2026-63994 Référence CVE CVE-2026-64000 https://www.cve.org/CVERecord?id=CVE-2026-64000 Référence CVE CVE-2026-64002 https://www.cve.org/CVERecord?id=CVE-2026-64002 Référence CVE CVE-2026-64007 https://www.cve.org/CVERecord?id=CVE-2026-64007 Référence CVE CVE-2026-64010 https://www.cve.org/CVERecord?id=CVE-2026-64010 Référence CVE CVE-2026-64011 https://www.cve.org/CVERecord?id=CVE-2026-64011 Référence CVE CVE-2026-64015 https://www.cve.org/CVERecord?id=CVE-2026-64015 Référence CVE CVE-2026-64047 https://www.cve.org/CVERecord?id=CVE-2026-64047 Référence CVE CVE-2026-64048 https://www.cve.org/CVERecord?id=CVE-2026-64048 Référence CVE CVE-2026-64098 https://www.cve.org/CVERecord?id=CVE-2026-64098 Référence CVE CVE-2026-64109 https://www.cve.org/CVERecord?id=CVE-2026-64109 Référence CVE CVE-2026-64114 https://www.cve.org/CVERecord?id=CVE-2026-64114 Référence CVE CVE-2026-64115 https://www.cve.org/CVERecord?id=CVE-2026-64115 Référence CVE CVE-2026-64121 https://www.cve.org/CVERecord?id=CVE-2026-64121 Référence CVE CVE-2026-64137 https://www.cve.org/CVERecord?id=CVE-2026-64137 Référence CVE CVE-2026-64189 https://www.cve.org/CVERecord?id=CVE-2026-64189 Référence CVE CVE-2026-64266 https://www.cve.org/CVERecord?id=CVE-2026-64266 Référence CVE CVE-2026-64268 https://www.cve.org/CVERecord?id=CVE-2026-64268 Référence CVE CVE-2026-64304 https://www.cve.org/CVERecord?id=CVE-2026-64304 Référence CVE CVE-2026-64355 https://www.cve.org/CVERecord?id=CVE-2026-64355 Référence CVE CVE-2026-64423 https://www.cve.org/CVERecord?id=CVE-2026-64423 Référence CVE CVE-2026-64450 https://www.cve.org/CVERecord?id=CVE-2026-64450 Référence CVE CVE-2026-64481 https://www.cve.org/CVERecord?id=CVE-2026-64481 Référence CVE CVE-2026-64541 https://www.cve.org/CVERecord?id=CVE-2026-64541 Référence CVE CVE-2026-64543 https://www.cve.org/CVERecord?id=CVE-2026-64543 Référence CVE CVE-2026-64562 https://www.cve.org/CVERecord?id=CVE-2026-64562 Référence CVE CVE-2026-64563 https://www.cve.org/CVERecord?id=CVE-2026-64563 Référence CVE CVE-2026-64572 https://www.cve.org/CVERecord?id=CVE-2026-64572 Référence CVE CVE-2026-64577 https://www.cve.org/CVERecord?id=CVE-2026-64577 Référence CVE CVE-2026-64581 https://www.cve.org/CVERecord?id=CVE-2026-64581 Référence CVE CVE-2026-64593 https://www.cve.org/CVERecord?id=CVE-2026-64593 Référence CVE CVE-2026-68121 https://www.cve.org/CVERecord?id=CVE-2026-68121 Référence CVE CVE-2026-68136 https://www.cve.org/CVERecord?id=CVE-2026-68136 Référence CVE CVE-2026-68138 https://www.cve.org/CVERecord?id=CVE-2026-68138 Référence CVE CVE-2026-68160 https://www.cve.org/CVERecord?id=CVE-2026-68160 Référence CVE CVE-2026-68202 https://www.cve.org/CVERecord?id=CVE-2026-68202 Référence CVE CVE-2026-68397 https://www.cve.org/CVERecord?id=CVE-2026-68397 Référence CVE CVE-2026-68398 https://www.cve.org/CVERecord?id=CVE-2026-68398 Référence CVE CVE-2026-68417 https://www.cve.org/CVERecord?id=CVE-2026-68417 Référence CVE CVE-2026-68426 https://www.cve.org/CVERecord?id=CVE-2026-68426 Référence CVE CVE-2026-68480 https://www.cve.org/CVERecord?id=CVE-2026-68480 Référence CVE CVE-2026-72020 https://www.cve.org/CVERecord?id=CVE-2026-72020 Référence CVE CVE-2026-72069 https://www.cve.org/CVERecord?id=CVE-2026-72069 Référence CVE CVE-2026-72072 https://www.cve.org/CVERecord?id=CVE-2026-72072 Référence CVE CVE-2026-72123 https://www.cve.org/CVERecord?id=CVE-2026-72123 Référence CVE CVE-2026-72135 https://www.cve.org/CVERecord?id=CVE-2026-72135 Référence CVE CVE-2026-72217 https://www.cve.org/CVERecord?id=CVE-2026-72217 Référence CVE CVE-2026-72251 https://www.cve.org/CVERecord?id=CVE-2026-72251 Référence CVE CVE-2026-72262 https://www.cve.org/CVERecord?id=CVE-2026-72262 Référence CVE CVE-2026-72288 https://www.cve.org/CVERecord?id=CVE-2026-72288 Référence CVE CVE-2026-72289 https://www.cve.org/CVERecord?id=CVE-2026-72289 Référence CVE CVE-2026-72389 https://www.cve.org/CVERecord?id=CVE-2026-72389 Référence CVE CVE-2026-74345 https://www.cve.org/CVERecord?id=CVE-2026-74345 Référence CVE CVE-2026-74377 https://www.cve.org/CVERecord?id=CVE-2026-74377 Référence CVE CVE-2026-74378 https://www.cve.org/CVERecord?id=CVE-2026-74378 Référence CVE CVE-2026-74390 https://www.cve.org/CVERecord?id=CVE-2026-74390 Référence CVE CVE-2026-74394 https://www.cve.org/CVERecord?id=CVE-2026-74394 Référence CVE CVE-2026-74454 https://www.cve.org/CVERecord?id=CVE-2026-74454 Référence CVE CVE-2026-74488 https://www.cve.org/CVERecord?id=CVE-2026-74488 Référence CVE CVE-2026-74496 https://www.cve.org/CVERecord?id=CVE-2026-74496 Référence CVE CVE-2026-74518 https://www.cve.org/CVERecord?id=CVE-2026-74518 Référence CVE CVE-2026-74537 https://www.cve.org/CVERecord?id=CVE-2026-74537 Référence CVE CVE-2026-74581 https://www.cve.org/CVERecord?id=CVE-2026-74581 Référence CVE CVE-2026-74582 https://www.cve.org/CVERecord?id=CVE-2026-74582 Référence CVE CVE-2026-74612 https://www.cve.org/CVERecord?id=CVE-2026-74612 Référence CVE CVE-2026-74669 https://www.cve.org/CVERecord?id=CVE-2026-74669 Référence CVE CVE-2026-74695 https://www.cve.org/CVERecord?id=CVE-2026-74695 Référence CVE CVE-2026-80722 https://www.cve.org/CVERecord?id=CVE-2026-80722
No comment yet.
Scooped by Yannick Giquel
Today, 9:08 AM

« Nous sommes déçus de Mistral » : le moteur de recherche Ecosia abandonne l'IA française pour des modèles chinois

« Nous sommes déçus de Mistral » : le moteur de recherche Ecosia abandonne l'IA française pour des modèles chinois | Veille | Scoop.it
Le dirigeant d’Ecosia estime que les modèles de Mistral n’ont pas répondu aux attentes. Il pointe par ailleurs du doigt l’énergie nucléaire et des enjeux de souveraineté numérique. Cette annonce est tombée le jour où Mistral a lancé son nouveau modèle, Large 4.
No comment yet.
Scooped by Yannick Giquel
Today, 7:53 AM

Sesterce investit plus de 10 milliards d’euros en Finlande, devenue le nouvel aimant des data centers IA

Sesterce investit plus de 10 milliards d’euros en Finlande, devenue le nouvel aimant des data centers IA | Veille | Scoop.it
No comment yet.
Scooped by Yannick Giquel
Today, 6:37 AM

Arthur Mensch affirme que Mistral va rattraper les géants américains de l'IA dans quelques mois

Arthur Mensch affirme que Mistral va rattraper les géants américains de l'IA dans quelques mois | Veille | Scoop.it
La start-up française revendique un "saut technologique" et une compétitivité accrue face aux géants américains, tout en relativisant les risques apocalyptiques liés à l'IA.
No comment yet.
Scooped by Yannick Giquel
Today, 6:37 AM

Sig[nature] ou ce qu'une marque est seule à pouvoir être

Sig[nature] ou ce qu'une marque est seule à pouvoir être | Veille | Scoop.it
Quand je commence un film pour une marque, je ne cherche pas d'abord ce qu'elle devrait montrer. Je cherche ce qui, chez elle, ne pourrait appartenir à aucune autre.
No comment yet.
Scooped by Yannick Giquel
Today, 6:37 AM

Cyberattaque sur l'iPhone : le malware DarkSword est de retour sous une nouvelle forme

Cyberattaque sur l'iPhone : le malware DarkSword est de retour sous une nouvelle forme | Veille | Scoop.it
La société iVerify, spécialisée dans la sécurité des smartphones, a découverte P7 DarkSword, une nouvelle version d'un kit de piratage encore plus perfectionnée. Elle a mené l'enquête pour en comprendre le fonctionnement et alerter les utilisateurs d'iPhone.
No comment yet.
Scooped by Yannick Giquel
Today, 3:07 AM

Ecosia lâche Mistral et se tourne vers les modèles chinois

Ecosia lâche Mistral et se tourne vers les modèles chinois | Veille | Scoop.it
Ecosia en a soupé de Mistral.Le moteur de recherche allemand a en effet décidé de se passer des services de l’entreprise IA française, dont les modèles…...
No comment yet.
Scooped by Yannick Giquel
Today, 3:07 AM

FakeGit est de retour : 17 610 dépôts GitHub piégés pour diffuser le malware SmartLoader

FakeGit est de retour : 17 610 dépôts GitHub piégés pour diffuser le malware SmartLoader | Veille | Scoop.it
17 610 dépôts GitHub piégés, dont plus de 13 000 réactivés en 34 heures : la campagne FakeGit est de retour pour diffuser le malware SmartLoader.
No comment yet.
Scooped by Yannick Giquel
Today, 1:38 AM

Cloud Temple, Thales, Bull, Vates et le CEA mobilisent 47 millions d’euros pour développer le cloud et l’IA de confiance

Cloud Temple, Thales, Bull, Vates et le CEA mobilisent 47 millions d’euros pour développer le cloud et l’IA de confiance | Veille | Scoop.it
No comment yet.
Scooped by Yannick Giquel
October 8, 3:38 PM

L'Allemand Ecosia lâche Mistral et ose évoquer l'énergie nucléaire française dans ses raisons

L'Allemand Ecosia lâche Mistral et ose évoquer l'énergie nucléaire française dans ses raisons | Veille | Scoop.it
Le moteur de recherche berlinois Ecosia, vitrine de la « tech verte et européenne », remplace le champion français Mistral par des modèles chinois. Parmi ses griefs : la qualité, la souveraineté… et l'atome.
No comment yet.