Veille
14.1K views | +15 today
 
Scooped by Yannick Giquel
onto Veille
November 13, 2024 3:38 PM

Cybersécurité : Snowflake pense avoir compris

Cybersécurité : Snowflake pense avoir compris | Veille | Scoop.it
Après des campagnes de piratage ayant affecté au moins 165 clients sans qu'il en soit responsable, Snowflake prend diverses mesures, certaines à effet immédiat. D’autres devraient renforcer les fonctionnalités de sécurité au cours de l’année prochaine.
No comment yet.
Your new post is loading...
Scooped by Yannick Giquel
Today, 10:53 AM

Détecter gratuitement du contenu IA : Google ouvre SynthID à tout le monde

Détecter gratuitement du contenu IA : Google ouvre SynthID à tout le monde | Veille | Scoop.it
Chacun peut désormais soumettre une image, une vidéo ou un fichier audio sur synthid.com pour y chercher le filigrane des grandes IA. Un outil ouvert au monde entier, mais qui ne voit pas tout.
No comment yet.
Scooped by Yannick Giquel
Today, 10:40 AM

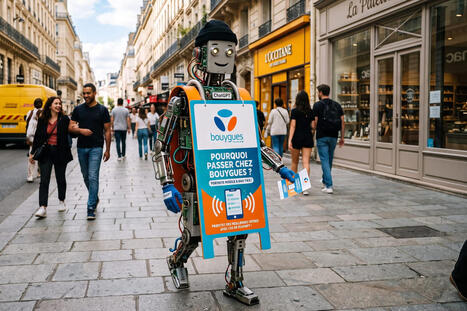
Qualité du trafic, CPC, CPM… Les retours de la première campagne de Bouygues Telecom sur ChatGPT

Qualité du trafic, CPC, CPM… Les retours de la première campagne de Bouygues Telecom sur ChatGPT | Veille | Scoop.it
Pour l'annonceur et Cosmo5, l'agence qui l'accompagne, ChatGPT est pertinent sur toutes les étapes de l'entonnoir de conversion. Sa valeur incrémentale reste cependant à prouver.
No comment yet.
Scooped by Yannick Giquel
Today, 10:40 AM

Paiement par IA : l'agent n'achète que ce qui a cessé d'être une marque

Paiement par IA : l'agent n'achète que ce qui a cessé d'être une marque | Veille | Scoop.it
Revolut et Visa revendiquent le premier paiement déclenché par une intelligence artificielle en France.
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

Après l'entrepreneur et l'investisseur, place à " l'opérateur-investisseur "

Après l'entrepreneur et l'investisseur, place à " l'opérateur-investisseur " | Veille | Scoop.it
L'opérateur-investisseur réunit capital et expérience entrepreneuriale pour accompagner les PME dans la durée. Un modèle appelé à jouer un rôle clé face à la grande vague de transmissions.
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

Multiples vulnérabilités dans GLPI - CERT-FR

Multiples vulnérabilités dans GLPI - CERT-FR | Veille | Scoop.it
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Injection de code indirecte à distance (XSS) Systèmes affectés glpi versions 11.0.x antérieures à 11.0.10 glpi versions antérieures à 10.0.28 Résumé De multiples vulnérabilités ont été découvertes dans GLPI. Elle permet à un attaquant de provoquer une atteinte à la confidentialité des données, une injection de code indirecte à distance (XSS) et un contournement de la politique de sécurité. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité GLPI GHSA-5fw5-vgrw-ggp5 du 07 octobre 2026 https://github.com/glpi-project/glpi/security/advisories/GHSA-5fw5-vgrw-ggp5 Bulletin de sécurité GLPI GHSA-7rqw-r5p3-ff92 du 07 octobre 2026 https://github.com/glpi-project/glpi/security/advisories/GHSA-7rqw-r5p3-ff92 Bulletin de sécurité GLPI GHSA-h34m-gqcf-25cp du 07 octobre 2026 https://github.com/glpi-project/glpi/security/advisories/GHSA-h34m-gqcf-25cp Bulletin de sécurité GLPI GHSA-j5vx-jrmw-2498 du 07 octobre 2026 https://github.com/glpi-project/glpi/security/advisories/GHSA-j5vx-jrmw-2498
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

Multiples vulnérabilités dans les produits Elastic - CERT-FR

Multiples vulnérabilités dans les produits Elastic - CERT-FR | Veille | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Élévation de privilèges Systèmes affectés Elastic Agent versions 9.5.x antérieures à 9.5.5 Elastic Agent versions 9.x antérieures à 9.4.8 Elastic Agent versions antérieures à 8.19.22 Elasticsearch versions 9.5.x antérieures à 9.5.5 Elasticsearch versions 9.x antérieures à 9.4.8 Elasticsearch versions antérieures à 8.19.23 Kibana versions 9.5.x antérieures à 9.5.5 Kibana versions 9.x antérieures à 9.4.8 Kibana versions antérieures à 8.19.22 Résumé De multiples vulnérabilités ont été découvertes dans les produits Elastic. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Elastic 390859 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-23-9-4-8-9-5-5-security-update-esa-2026-185/390859 Bulletin de sécurité Elastic 390860 du 06 octobre 2026 https://discuss.elastic.co/t/kibana-8-19-22-9-4-7-9-5-4-security-update-esa-2026-187/390860 Bulletin de sécurité Elastic 390861 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-19-9-3-8-9-4-4-security-update-esa-2026-188/390861 Bulletin de sécurité Elastic 390862 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-8-and-9-5-5-security-update-esa-2026-189/390862 Bulletin de sécurité Elastic 390863 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-9-4-8-9-5-5-security-update-esa-2026-190/390863 Bulletin de sécurité Elastic 390864 du 06 octobre 2026 https://discuss.elastic.co/t/kibana-9-4-0-security-update-esa-2026-191/390864 Bulletin de sécurité Elastic 390865 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-9-4-7-9-5-3-8-19-23-security-update-esa-2026-192/390865 Bulletin de sécurité Elastic 390866 du 06 octobre 2026 https://discuss.elastic.co/t/kibana-9-4-8-9-5-5-security-update-esa-2026-193/390866 Bulletin de sécurité Elastic 390868 du 06 octobre 2026 https://discuss.elastic.co/t/elastic-agent-endpoint-8-19-22-9-4-8-and-9-5-5-security-update-esa-2026-194/390868 Bulletin de sécurité Elastic 390869 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-23-9-4-8-9-5-5-security-update-esa-2026-195/390869 Bulletin de sécurité Elastic 390870 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-21-9-4-6-9-5-2-security-update-esa-2026-196/390870 Bulletin de sécurité Elastic 390871 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-7-9-5-4-security-update-esa-2026-197/390871 Bulletin de sécurité Elastic 390872 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-23-9-4-8-9-5-5-security-update-esa-2026-198/390872 Bulletin de sécurité Elastic 390874 du 06 octobre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-23-9-4-8-9-5-5-security-update-esa-2026-199/390874 Référence CVE CVE-2026-102404 https://www.cve.org/CVERecord?id=CVE-2026-102404 Référence CVE CVE-2026-102406 https://www.cve.org/CVERecord?id=CVE-2026-102406 Référence CVE CVE-2026-102407 https://www.cve.org/CVERecord?id=CVE-2026-102407 Référence CVE CVE-2026-102408 https://www.cve.org/CVERecord?id=CVE-2026-102408 Référence CVE CVE-2026-102409 https://www.cve.org/CVERecord?id=CVE-2026-102409 Référence CVE CVE-2026-102410 https://www.cve.org/CVERecord?id=CVE-2026-102410 Référence CVE CVE-2026-102411 https://www.cve.org/CVERecord?id=CVE-2026-102411 Référence CVE CVE-2026-102412 https://www.cve.org/CVERecord?id=CVE-2026-102412 Référence CVE CVE-2026-102413 https://www.cve.org/CVERecord?id=CVE-2026-102413 Référence CVE CVE-2026-103005 https://www.cve.org/CVERecord?id=CVE-2026-103005 Référence CVE CVE-2026-103006 https://www.cve.org/CVERecord?id=CVE-2026-103006 Référence CVE CVE-2026-103007 https://www.cve.org/CVERecord?id=CVE-2026-103007 Référence CVE CVE-2026-103008 https://www.cve.org/CVERecord?id=CVE-2026-103008 Référence CVE CVE-2026-103009 https://www.cve.org/CVERecord?id=CVE-2026-103009
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

La transparence fiscale ne doit pas se faire au détriment de la sécurité des données

La transparence fiscale ne doit pas se faire au détriment de la sécurité des données | Veille | Scoop.it
Le débat dépasse largement l'industrie des crypto : jusqu'où devons-nous aller dans la collecte de données au nom de la transparence, et quelles garanties sommes-nous en droit d'exiger en retour ?
No comment yet.
Scooped by Yannick Giquel
Today, 9:23 AM

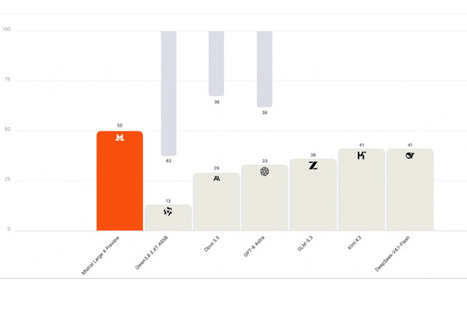
Mistral dévoile Large 4, un modèle à plus de 1 000 milliards de paramètres - Le Monde Informatique

Mistral dévoile Large 4, un modèle à plus de 1 000 milliards de paramètres - Le Monde Informatique | Veille | Scoop.it
Intelligence artificielle : Entièrement entraîné en Europe, l'etreprise revendique des performances au niveau des meilleurs modèles open weight, notamment en cybersécurité.
No comment yet.
Scooped by Yannick Giquel
Today, 9:23 AM

Cybersécurité : en 2026, les entreprises passent de la défense à la résilience - Le Monde Informatique

Intrusion, Hacking et Pare-feu : En dix ans, le risque cyber a changé de statut dans les entreprises. Selon le rapport Hiscox sur la gestion des risques cyber 2026, la cybersécurité...
No comment yet.
Scooped by Yannick Giquel
Today, 8:08 AM

Restaurant : la rentabilité se joue souvent avant le premier service

Restaurant : la rentabilité se joue souvent avant le premier service | Veille | Scoop.it
La rentabilité d'un restaurant se joue souvent avant l'ouverture. Bail, loyer, prix de reprise, travaux ou trésorerie : les décisions prises avant de signer peuvent peser pendant des années.
No comment yet.
Scooped by Yannick Giquel
Today, 6:53 AM

Mistral Large 4 souveraineté plutôt que course aux records

Mistral Large 4 souveraineté plutôt que course aux records | Veille | Scoop.it
Mistral Large 4 mise sur la souveraineté plutôt que sur la course aux records.
No comment yet.
Scooped by Yannick Giquel
Today, 5:39 AM

Privilégier l'IA privée pour lutter contre les dépendances liées aux LLM

Privilégier l'IA privée pour lutter contre les dépendances liées aux LLM | Veille | Scoop.it
Les incidents survenus récemment chez Google et Anthropic illustrent parfaitement la rapidité à laquelle "l'IA utilisée en tant qu'API publique" peut se transformer en risque opérationnel.
No comment yet.
Scooped by Yannick Giquel
Today, 5:38 AM

GEO et SEO : comment organiser ses équipes sans créer un nouveau silo ?

GEO et SEO : comment organiser ses équipes sans créer un nouveau silo ? | Veille | Scoop.it
Le GEO ne remplace pas le SEO et ne doit pas créer un nouveau silo. Il offre un cadre commun aux métiers qui construisent la représentation numérique de l'entreprise. Mais qui doit le piloter ?
No comment yet.
Scooped by Yannick Giquel
Today, 10:40 AM

SynthID Detector : Google lance un outil pour repérer les contenus générés par IA

SynthID Detector : Google lance un outil pour repérer les contenus générés par IA | Veille | Scoop.it
Google DeepMind ouvre au grand public SynthID Detector, son outil capable de repérer le filigrane invisible caché dans les images, vidéos et fichiers audio générés par IA. SynthID était initialement utilisé seulement par Google, mais OpenAI, de NVIDIA, Kakao et Apple l'adoptent progressivement.
No comment yet.
Scooped by Yannick Giquel
Today, 10:40 AM

IA générative, commerce agentique : la prochaine révolution se jouera au moment du paiement

IA générative, commerce agentique : la prochaine révolution se jouera au moment du paiement | Veille | Scoop.it
L'intelligence artificielle entre dans une nouvelle phase. Après avoir accompagné les consommateurs dans leurs recherches et leurs prises de décision, elle s'apprête désormais à agir.
No comment yet.
Scooped by Yannick Giquel
Today, 10:40 AM

La dépendance technologique est devenue un risque stratégique pour les PME

La dépendance technologique est devenue un risque stratégique pour les PME | Veille | Scoop.it
Les PME sous-estiment leur dépendance technologique. Pendant des années, leur priorité a été de faire fonctionner leurs outils, pas de penser à leur réversibilité.
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

Multiples vulnérabilités dans Microsoft Edge - CERT-FR

Multiples vulnérabilités dans Microsoft Edge - CERT-FR | Veille | Scoop.it
Risque Non spécifié par l'éditeur Systèmes affectés Microsoft Edge versions antérieures à 154.0.4258.37 Résumé De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Microsoft Edge CVE-2026-95274 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95274 Bulletin de sécurité Microsoft Edge CVE-2026-95275 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95275 Bulletin de sécurité Microsoft Edge CVE-2026-95276 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95276 Bulletin de sécurité Microsoft Edge CVE-2026-95277 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95277 Bulletin de sécurité Microsoft Edge CVE-2026-95278 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95278 Bulletin de sécurité Microsoft Edge CVE-2026-95279 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95279 Bulletin de sécurité Microsoft Edge CVE-2026-95280 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95280 Bulletin de sécurité Microsoft Edge CVE-2026-95281 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95281 Bulletin de sécurité Microsoft Edge CVE-2026-95282 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95282 Bulletin de sécurité Microsoft Edge CVE-2026-95283 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95283 Bulletin de sécurité Microsoft Edge CVE-2026-95284 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95284 Bulletin de sécurité Microsoft Edge CVE-2026-95285 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95285 Bulletin de sécurité Microsoft Edge CVE-2026-95286 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95286 Bulletin de sécurité Microsoft Edge CVE-2026-95287 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95287 Bulletin de sécurité Microsoft Edge CVE-2026-95288 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95288 Bulletin de sécurité Microsoft Edge CVE-2026-95289 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95289 Bulletin de sécurité Microsoft Edge CVE-2026-95290 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95290 Bulletin de sécurité Microsoft Edge CVE-2026-95291 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95291 Bulletin de sécurité Microsoft Edge CVE-2026-95292 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95292 Bulletin de sécurité Microsoft Edge CVE-2026-95293 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95293 Bulletin de sécurité Microsoft Edge CVE-2026-95294 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95294 Bulletin de sécurité Microsoft Edge CVE-2026-95295 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95295 Bulletin de sécurité Microsoft Edge CVE-2026-95296 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95296 Bulletin de sécurité Microsoft Edge CVE-2026-95297 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95297 Bulletin de sécurité Microsoft Edge CVE-2026-95298 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95298 Bulletin de sécurité Microsoft Edge CVE-2026-95299 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95299 Bulletin de sécurité Microsoft Edge CVE-2026-95300 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95300 Bulletin de sécurité Microsoft Edge CVE-2026-95301 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95301 Bulletin de sécurité Microsoft Edge CVE-2026-95302 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95302 Bulletin de sécurité Microsoft Edge CVE-2026-95303 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95303 Bulletin de sécurité Microsoft Edge CVE-2026-95304 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95304 Bulletin de sécurité Microsoft Edge CVE-2026-95305 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95305 Bulletin de sécurité Microsoft Edge CVE-2026-95306 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95306 Bulletin de sécurité Microsoft Edge CVE-2026-95307 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95307 Bulletin de sécurité Microsoft Edge CVE-2026-95308 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95308 Bulletin de sécurité Microsoft Edge CVE-2026-95309 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95309 Bulletin de sécurité Microsoft Edge CVE-2026-95310 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95310 Bulletin de sécurité Microsoft Edge CVE-2026-95311 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95311 Bulletin de sécurité Microsoft Edge CVE-2026-95312 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95312 Bulletin de sécurité Microsoft Edge CVE-2026-95313 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95313 Bulletin de sécurité Microsoft Edge CVE-2026-95314 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95314 Bulletin de sécurité Microsoft Edge CVE-2026-95315 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95315 Bulletin de sécurité Microsoft Edge CVE-2026-95316 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95316 Bulletin de sécurité Microsoft Edge CVE-2026-95317 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95317 Bulletin de sécurité Microsoft Edge CVE-2026-95318 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95318 Bulletin de sécurité Microsoft Edge CVE-2026-95319 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95319 Bulletin de sécurité Microsoft Edge CVE-2026-95320 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95320 Bulletin de sécurité Microsoft Edge CVE-2026-95321 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95321 Bulletin de sécurité Microsoft Edge CVE-2026-95322 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95322 Bulletin de sécurité Microsoft Edge CVE-2026-95323 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95323 Bulletin de sécurité Microsoft Edge CVE-2026-95324 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95324 Bulletin de sécurité Microsoft Edge CVE-2026-95325 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95325 Bulletin de sécurité Microsoft Edge CVE-2026-95326 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95326 Bulletin de sécurité Microsoft Edge CVE-2026-95327 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95327 Bulletin de sécurité Microsoft Edge CVE-2026-95328 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95328 Bulletin de sécurité Microsoft Edge CVE-2026-95329 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95329 Bulletin de sécurité Microsoft Edge CVE-2026-95330 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95330 Bulletin de sécurité Microsoft Edge CVE-2026-95331 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95331 Bulletin de sécurité Microsoft Edge CVE-2026-95332 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95332 Bulletin de sécurité Microsoft Edge CVE-2026-95333 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95333 Bulletin de sécurité Microsoft Edge CVE-2026-95334 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95334 Bulletin de sécurité Microsoft Edge CVE-2026-95335 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95335 Bulletin de sécurité Microsoft Edge CVE-2026-95336 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95336 Bulletin de sécurité Microsoft Edge CVE-2026-95337 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95337 Bulletin de sécurité Microsoft Edge CVE-2026-95338 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95338 Bulletin de sécurité Microsoft Edge CVE-2026-95339 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95339 Bulletin de sécurité Microsoft Edge CVE-2026-95340 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95340 Bulletin de sécurité Microsoft Edge CVE-2026-95341 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95341 Bulletin de sécurité Microsoft Edge CVE-2026-95342 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95342 Bulletin de sécurité Microsoft Edge CVE-2026-95343 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95343 Bulletin de sécurité Microsoft Edge CVE-2026-95344 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95344 Bulletin de sécurité Microsoft Edge CVE-2026-95345 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95345 Bulletin de sécurité Microsoft Edge CVE-2026-95346 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95346 Bulletin de sécurité Microsoft Edge CVE-2026-95347 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95347 Bulletin de sécurité Microsoft Edge CVE-2026-95348 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95348 Bulletin de sécurité Microsoft Edge CVE-2026-95349 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95349 Bulletin de sécurité Microsoft Edge CVE-2026-95350 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95350 Bulletin de sécurité Microsoft Edge CVE-2026-95351 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95351 Bulletin de sécurité Microsoft Edge CVE-2026-95352 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95352 Bulletin de sécurité Microsoft Edge CVE-2026-95353 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95353 Bulletin de sécurité Microsoft Edge CVE-2026-95354 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95354 Bulletin de sécurité Microsoft Edge CVE-2026-95355 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95355 Bulletin de sécurité Microsoft Edge CVE-2026-95356 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95356 Bulletin de sécurité Microsoft Edge CVE-2026-95357 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95357 Bulletin de sécurité Microsoft Edge CVE-2026-95358 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95358 Bulletin de sécurité Microsoft Edge CVE-2026-95359 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95359 Bulletin de sécurité Microsoft Edge CVE-2026-95360 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95360 Bulletin de sécurité Microsoft Edge CVE-2026-95361 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95361 Bulletin de sécurité Microsoft Edge CVE-2026-95362 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95362 Bulletin de sécurité Microsoft Edge CVE-2026-95363 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95363 Bulletin de sécurité Microsoft Edge CVE-2026-95364 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95364 Bulletin de sécurité Microsoft Edge CVE-2026-95365 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95365 Bulletin de sécurité Microsoft Edge CVE-2026-95366 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95366 Bulletin de sécurité Microsoft Edge CVE-2026-95367 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95367 Bulletin de sécurité Microsoft Edge CVE-2026-95368 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95368 Bulletin de sécurité Microsoft Edge CVE-2026-95369 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95369 Bulletin de sécurité Microsoft Edge CVE-2026-95370 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95370 Bulletin de sécurité Microsoft Edge CVE-2026-95371 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95371 Bulletin de sécurité Microsoft Edge CVE-2026-95372 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95372 Bulletin de sécurité Microsoft Edge CVE-2026-95373 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95373 Bulletin de sécurité Microsoft Edge CVE-2026-95374 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95374 Bulletin de sécurité Microsoft Edge CVE-2026-95375 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95375 Bulletin de sécurité Microsoft Edge CVE-2026-95376 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95376 Bulletin de sécurité Microsoft Edge CVE-2026-95380 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95380 Bulletin de sécurité Microsoft Edge CVE-2026-95381 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95381 Bulletin de sécurité Microsoft Edge CVE-2026-95382 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95382 Bulletin de sécurité Microsoft Edge CVE-2026-95384 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95384 Bulletin de sécurité Microsoft Edge CVE-2026-95385 du 25 septembre 2026 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-95385 Référence CVE CVE-2026-95274 https://www.cve.org/CVERecord?id=CVE-2026-95274 Référence CVE CVE-2026-95275 https://www.cve.org/CVERecord?id=CVE-2026-95275 Référence CVE CVE-2026-95276 https://www.cve.org/CVERecord?id=CVE-2026-95276 Référence CVE CVE-2026-95277 https://www.cve.org/CVERecord?id=CVE-2026-95277 Référence CVE CVE-2026-95278 https://www.cve.org/CVERecord?id=CVE-2026-95278 Référence CVE CVE-2026-95279 https://www.cve.org/CVERecord?id=CVE-2026-95279 Référence CVE CVE-2026-95280 https://www.cve.org/CVERecord?id=CVE-2026-95280 Référence CVE CVE-2026-95281 https://www.cve.org/CVERecord?id=CVE-2026-95281 Référence CVE CVE-2026-95282 https://www.cve.org/CVERecord?id=CVE-2026-95282 Référence CVE CVE-2026-95283 https://www.cve.org/CVERecord?id=CVE-2026-95283 Référence CVE CVE-2026-95284 https://www.cve.org/CVERecord?id=CVE-2026-95284 Référence CVE CVE-2026-95285 https://www.cve.org/CVERecord?id=CVE-2026-95285 Référence CVE CVE-2026-95286 https://www.cve.org/CVERecord?id=CVE-2026-95286 Référence CVE CVE-2026-95287 https://www.cve.org/CVERecord?id=CVE-2026-95287 Référence CVE CVE-2026-95288 https://www.cve.org/CVERecord?id=CVE-2026-95288 Référence CVE CVE-2026-95289 https://www.cve.org/CVERecord?id=CVE-2026-95289 Référence CVE CVE-2026-95290 https://www.cve.org/CVERecord?id=CVE-2026-95290 Référence CVE CVE-2026-95291 https://www.cve.org/CVERecord?id=CVE-2026-95291 Référence CVE CVE-2026-95292 https://www.cve.org/CVERecord?id=CVE-2026-95292 Référence CVE CVE-2026-95293 https://www.cve.org/CVERecord?id=CVE-2026-95293 Référence CVE CVE-2026-95294 https://www.cve.org/CVERecord?id=CVE-2026-95294 Référence CVE CVE-2026-95295 https://www.cve.org/CVERecord?id=CVE-2026-95295 Référence CVE CVE-2026-95296 https://www.cve.org/CVERecord?id=CVE-2026-95296 Référence CVE CVE-2026-95297 https://www.cve.org/CVERecord?id=CVE-2026-95297 Référence CVE CVE-2026-95298 https://www.cve.org/CVERecord?id=CVE-2026-95298 Référence CVE CVE-2026-95299 https://www.cve.org/CVERecord?id=CVE-2026-95299 Référence CVE CVE-2026-95300 https://www.cve.org/CVERecord?id=CVE-2026-95300 Référence CVE CVE-2026-95301 https://www.cve.org/CVERecord?id=CVE-2026-95301 Référence CVE CVE-2026-95302 https://www.cve.org/CVERecord?id=CVE-2026-95302 Référence CVE CVE-2026-95303 https://www.cve.org/CVERecord?id=CVE-2026-95303 Référence CVE CVE-2026-95304 https://www.cve.org/CVERecord?id=CVE-2026-95304 Référence CVE CVE-2026-95305 https://www.cve.org/CVERecord?id=CVE-2026-95305 Référence CVE CVE-2026-95306 https://www.cve.org/CVERecord?id=CVE-2026-95306 Référence CVE CVE-2026-95307 https://www.cve.org/CVERecord?id=CVE-2026-95307 Référence CVE CVE-2026-95308 https://www.cve.org/CVERecord?id=CVE-2026-95308 Référence CVE CVE-2026-95309 https://www.cve.org/CVERecord?id=CVE-2026-95309 Référence CVE CVE-2026-95310 https://www.cve.org/CVERecord?id=CVE-2026-95310 Référence CVE CVE-2026-95311 https://www.cve.org/CVERecord?id=CVE-2026-95311 Référence CVE CVE-2026-95312 https://www.cve.org/CVERecord?id=CVE-2026-95312 Référence CVE CVE-2026-95313 https://www.cve.org/CVERecord?id=CVE-2026-95313 Référence CVE CVE-2026-95314 https://www.cve.org/CVERecord?id=CVE-2026-95314 Référence CVE CVE-2026-95315 https://www.cve.org/CVERecord?id=CVE-2026-95315 Référence CVE CVE-2026-95316 https://www.cve.org/CVERecord?id=CVE-2026-95316 Référence CVE CVE-2026-95317 https://www.cve.org/CVERecord?id=CVE-2026-95317 Référence CVE CVE-2026-95318 https://www.cve.org/CVERecord?id=CVE-2026-95318 Référence CVE CVE-2026-95319 https://www.cve.org/CVERecord?id=CVE-2026-95319 Référence CVE CVE-2026-95320 https://www.cve.org/CVERecord?id=CVE-2026-95320 Référence CVE CVE-2026-95321 https://www.cve.org/CVERecord?id=CVE-2026-95321 Référence CVE CVE-2026-95322 https://www.cve.org/CVERecord?id=CVE-2026-95322 Référence CVE CVE-2026-95323 https://www.cve.org/CVERecord?id=CVE-2026-95323 Référence CVE CVE-2026-95324 https://www.cve.org/CVERecord?id=CVE-2026-95324 Référence CVE CVE-2026-95325 https://www.cve.org/CVERecord?id=CVE-2026-95325 Référence CVE CVE-2026-95326 https://www.cve.org/CVERecord?id=CVE-2026-95326 Référence CVE CVE-2026-95327 https://www.cve.org/CVERecord?id=CVE-2026-95327 Référence CVE CVE-2026-95328 https://www.cve.org/CVERecord?id=CVE-2026-95328 Référence CVE CVE-2026-95329 https://www.cve.org/CVERecord?id=CVE-2026-95329 Référence CVE CVE-2026-95330 https://www.cve.org/CVERecord?id=CVE-2026-95330 Référence CVE CVE-2026-95331 https://www.cve.org/CVERecord?id=CVE-2026-95331 Référence CVE CVE-2026-95332 https://www.cve.org/CVERecord?id=CVE-2026-95332 Référence CVE CVE-2026-95333 https://www.cve.org/CVERecord?id=CVE-2026-95333 Référence CVE CVE-2026-95334 https://www.cve.org/CVERecord?id=CVE-2026-95334 Référence CVE CVE-2026-95335 https://www.cve.org/CVERecord?id=CVE-2026-95335 Référence CVE CVE-2026-95336 https://www.cve.org/CVERecord?id=CVE-2026-95336 Référence CVE CVE-2026-95337 https://www.cve.org/CVERecord?id=CVE-2026-95337 Référence CVE CVE-2026-95338 https://www.cve.org/CVERecord?id=CVE-2026-95338 Référence CVE CVE-2026-95339 https://www.cve.org/CVERecord?id=CVE-2026-95339 Référence CVE CVE-2026-95340 https://www.cve.org/CVERecord?id=CVE-2026-95340 Référence CVE CVE-2026-95341 https://www.cve.org/CVERecord?id=CVE-2026-95341 Référence CVE CVE-2026-95342 https://www.cve.org/CVERecord?id=CVE-2026-95342 Référence CVE CVE-2026-95343 https://www.cve.org/CVERecord?id=CVE-2026-95343 Référence CVE CVE-2026-95344 https://www.cve.org/CVERecord?id=CVE-2026-95344 Référence CVE CVE-2026-95345 https://www.cve.org/CVERecord?id=CVE-2026-95345 Référence CVE CVE-2026-95346 https://www.cve.org/CVERecord?id=CVE-2026-95346 Référence CVE CVE-2026-95347 https://www.cve.org/CVERecord?id=CVE-2026-95347 Référence CVE CVE-2026-95348 https://www.cve.org/CVERecord?id=CVE-2026-95348 Référence CVE CVE-2026-95349 https://www.cve.org/CVERecord?id=CVE-2026-95349 Référence CVE CVE-2026-95350 https://www.cve.org/CVERecord?id=CVE-2026-95350 Référence CVE CVE-2026-95351 https://www.cve.org/CVERecord?id=CVE-2026-95351 Référence CVE CVE-2026-95352 https://www.cve.org/CVERecord?id=CVE-2026-95352 Référence CVE CVE-2026-95353 https://www.cve.org/CVERecord?id=CVE-2026-95353 Référence CVE CVE-2026-95354 https://www.cve.org/CVERecord?id=CVE-2026-95354 Référence CVE CVE-2026-95355 https://www.cve.org/CVERecord?id=CVE-2026-95355 Référence CVE CVE-2026-95356 https://www.cve.org/CVERecord?id=CVE-2026-95356 Référence CVE CVE-2026-95357 https://www.cve.org/CVERecord?id=CVE-2026-95357 Référence CVE CVE-2026-95358 https://www.cve.org/CVERecord?id=CVE-2026-95358 Référence CVE CVE-2026-95359 https://www.cve.org/CVERecord?id=CVE-2026-95359 Référence CVE CVE-2026-95360 https://www.cve.org/CVERecord?id=CVE-2026-95360 Référence CVE CVE-2026-95361 https://www.cve.org/CVERecord?id=CVE-2026-95361 Référence CVE CVE-2026-95362 https://www.cve.org/CVERecord?id=CVE-2026-95362 Référence CVE CVE-2026-95363 https://www.cve.org/CVERecord?id=CVE-2026-95363 Référence CVE CVE-2026-95364 https://www.cve.org/CVERecord?id=CVE-2026-95364 Référence CVE CVE-2026-95365 https://www.cve.org/CVERecord?id=CVE-2026-95365 Référence CVE CVE-2026-95366 https://www.cve.org/CVERecord?id=CVE-2026-95366 Référence CVE CVE-2026-95367 https://www.cve.org/CVERecord?id=CVE-2026-95367 Référence CVE CVE-2026-95368 https://www.cve.org/CVERecord?id=CVE-2026-95368 Référence CVE CVE-2026-95369 https://www.cve.org/CVERecord?id=CVE-2026-95369 Référence CVE CVE-2026-95370 https://www.cve.org/CVERecord?id=CVE-2026-95370 Référence CVE CVE-2026-95371 https://www.cve.org/CVERecord?id=CVE-2026-95371 Référence CVE CVE-2026-95372 https://www.cve.org/CVERecord?id=CVE-2026-95372 Référence CVE CVE-2026-95373 https://www.cve.org/CVERecord?id=CVE-2026-95373 Référence CVE CVE-2026-95374 https://www.cve.org/CVERecord?id=CVE-2026-95374 Référence CVE CVE-2026-95375 https://www.cve.org/CVERecord?id=CVE-2026-95375 Référence CVE CVE-2026-95376 https://www.cve.org/CVERecord?id=CVE-2026-95376 Référence CVE CVE-2026-95380 https://www.cve.org/CVERecord?id=CVE-2026-95380 Référence CVE CVE-2026-95381 https://www.cve.org/CVERecord?id=CVE-2026-95381 Référence CVE CVE-2026-95382 https://www.cve.org/CVERecord?id=CVE-2026-95382 Référence CVE CVE-2026-95384 https://www.cve.org/CVERecord?id=CVE-2026-95384 Référence CVE CVE-2026-95385 https://www.cve.org/CVERecord?id=CVE-2026-95385
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

Multiples vulnérabilités dans Traefik - CERT-FR

Multiples vulnérabilités dans Traefik - CERT-FR | Veille | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Systèmes affectés Traefik versions 3.x antérieures à v3.7.14 pour go Traefik versions antérieures à 2.11.58 Résumé De multiples vulnérabilités ont été découvertes dans Traefik. Certaines d'entre elles permettent à un attaquant de provoquer un déni de service à distance, une atteinte à la confidentialité des données et une atteinte à l'intégrité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Traefik GHSA-53qr-784g-cj35 du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-53qr-784g-cj35 Bulletin de sécurité Traefik GHSA-cw35-4q88-3rmp du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-cw35-4q88-3rmp Bulletin de sécurité Traefik GHSA-fh26-gfpp-7xxx du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-fh26-gfpp-7xxx Bulletin de sécurité Traefik GHSA-mhjw-hmjv-p99x du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-mhjw-hmjv-p99x Bulletin de sécurité Traefik GHSA-mwrr-6hp4-pxr6 du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-mwrr-6hp4-pxr6 Bulletin de sécurité Traefik GHSA-qm9f-w54v-q2qh du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-qm9f-w54v-q2qh Bulletin de sécurité Traefik GHSA-qvj7-gq9c-hp7q du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-qvj7-gq9c-hp7q Bulletin de sécurité Traefik GHSA-rv2h-qh7j-xrjw du 07 octobre 2026 https://github.com/traefik/traefik/security/advisories/GHSA-rv2h-qh7j-xrjw
No comment yet.
Scooped by Yannick Giquel
Today, 10:39 AM

Multiples vulnérabilités dans les produits HPE Aruba Networking - CERT-FR

Multiples vulnérabilités dans les produits HPE Aruba Networking - CERT-FR | Veille | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Injection de code indirecte à distance (XSS) Injection SQL (SQLi) Élévation de privilèges Systèmes affectés AOS-Switch (AOS-S) versions antérieures à AOS-S 16.11.0032 ClearPass Policy Manager (CPPM) versions antérieures à CPPM 6.11.16 ClearPass Policy Manager (CPPM) versions antérieures à CPPM 6.14.1 Résumé De multiples vulnérabilités ont été découvertes dans les produits HPE Aruba Networking. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité HPE Aruba Networking HPESBNW05156 du 06 octobre 2026 https://csaf.arubanetworking.hpe.com/2026/hpe_networking_-_hpesbnw05156.txt Bulletin de sécurité HPE Aruba Networking HPESBNW05158 du 06 octobre 2026 https://csaf.arubanetworking.hpe.com/2026/hpe_networking_-_hpesbnw05158.txt Référence CVE CVE-2026-76741 https://www.cve.org/CVERecord?id=CVE-2026-76741 Référence CVE CVE-2026-76742 https://www.cve.org/CVERecord?id=CVE-2026-76742 Référence CVE CVE-2026-76743 https://www.cve.org/CVERecord?id=CVE-2026-76743 Référence CVE CVE-2026-76744 https://www.cve.org/CVERecord?id=CVE-2026-76744 Référence CVE CVE-2026-76745 https://www.cve.org/CVERecord?id=CVE-2026-76745 Référence CVE CVE-2026-76746 https://www.cve.org/CVERecord?id=CVE-2026-76746 Référence CVE CVE-2026-76747 https://www.cve.org/CVERecord?id=CVE-2026-76747 Référence CVE CVE-2026-76748 https://www.cve.org/CVERecord?id=CVE-2026-76748 Référence CVE CVE-2026-76749 https://www.cve.org/CVERecord?id=CVE-2026-76749 Référence CVE CVE-2026-76750 https://www.cve.org/CVERecord?id=CVE-2026-76750 Référence CVE CVE-2026-76751 https://www.cve.org/CVERecord?id=CVE-2026-76751 Référence CVE CVE-2026-76752 https://www.cve.org/CVERecord?id=CVE-2026-76752 Référence CVE CVE-2026-76753 https://www.cve.org/CVERecord?id=CVE-2026-76753 Référence CVE CVE-2026-76754 https://www.cve.org/CVERecord?id=CVE-2026-76754 Référence CVE CVE-2026-79794 https://www.cve.org/CVERecord?id=CVE-2026-79794 Référence CVE CVE-2026-79796 https://www.cve.org/CVERecord?id=CVE-2026-79796 Référence CVE CVE-2026-79797 https://www.cve.org/CVERecord?id=CVE-2026-79797 Référence CVE CVE-2026-79798 https://www.cve.org/CVERecord?id=CVE-2026-79798 Référence CVE CVE-2026-79799 https://www.cve.org/CVERecord?id=CVE-2026-79799 Référence CVE CVE-2026-79800 https://www.cve.org/CVERecord?id=CVE-2026-79800 Référence CVE CVE-2026-79801 https://www.cve.org/CVERecord?id=CVE-2026-79801 Référence CVE CVE-2026-79802 https://www.cve.org/CVERecord?id=CVE-2026-79802 Référence CVE CVE-2026-79803 https://www.cve.org/CVERecord?id=CVE-2026-79803 Référence CVE CVE-2026-79805 https://www.cve.org/CVERecord?id=CVE-2026-79805 Référence CVE CVE-2026-79806 https://www.cve.org/CVERecord?id=CVE-2026-79806 Référence CVE CVE-2026-79807 https://www.cve.org/CVERecord?id=CVE-2026-79807 Référence CVE CVE-2026-79808 https://www.cve.org/CVERecord?id=CVE-2026-79808 Référence CVE CVE-2026-79809 https://www.cve.org/CVERecord?id=CVE-2026-79809 Référence CVE CVE-2026-79810 https://www.cve.org/CVERecord?id=CVE-2026-79810 Référence CVE CVE-2026-79811 https://www.cve.org/CVERecord?id=CVE-2026-79811 Référence CVE CVE-2026-79812 https://www.cve.org/CVERecord?id=CVE-2026-79812 Référence CVE CVE-2026-79813 https://www.cve.org/CVERecord?id=CVE-2026-79813 Référence CVE CVE-2026-79814 https://www.cve.org/CVERecord?id=CVE-2026-79814 Référence CVE CVE-2026-79815 https://www.cve.org/CVERecord?id=CVE-2026-79815 Référence CVE CVE-2026-79816 https://www.cve.org/CVERecord?id=CVE-2026-79816 Référence CVE CVE-2026-79817 https://www.cve.org/CVERecord?id=CVE-2026-79817 Référence CVE CVE-2026-79818 https://www.cve.org/CVERecord?id=CVE-2026-79818
No comment yet.
Scooped by Yannick Giquel
Today, 9:24 AM

Convention de Budapest : 25 ans face au cybercrime –

Convention de Budapest : 25 ans face au cybercrime – | Veille | Scoop.it
Convention de Budapest : 25 ans de coopération face au cybercrime, aux preuves électroniques et à l’IA.
No comment yet.
Scooped by Yannick Giquel
Today, 9:23 AM

Le prochain ChatGPT sera un génie des maths : “si un humain avait fait cela, il aurait immédiatement reçu la médaille Fields”, assure un mathématicien

Le prochain ChatGPT sera un génie des maths : “si un humain avait fait cela, il aurait immédiatement reçu la médaille Fields”, assure un mathématicien | Veille | Scoop.it
OpenAI vient de publier un total de 722 manuscrits mathématiques, obtenus avec un modèle d’IA qui n’est pas encore sorti.
No comment yet.
Scooped by Yannick Giquel
Today, 9:23 AM

IT & Cybersecurity CANNES : le salon One to One Premium Meetings dédié aux réseaux, cloud, mobilité, cybersécurité et solutions IA - L'INFORMATICIEN & L'INFO CYBER-RISQUES - L'1FO Tech par L'Inform...

IT & Cybersecurity CANNES : le salon One to One Premium Meetings dédié aux réseaux, cloud, mobilité, cybersécurité et solutions IA - L'INFORMATICIEN & L'INFO CYBER-RISQUES - L'1FO Tech par L'Inform... | Veille | Scoop.it
AWS IBM OVHCloud Nutanix Salesforce Scality Sopra Steria OpenAI LES DOSSIERS DE L'INFORMATICIEN Le renouveau de l’ERP Achat : un levier de performance Web3 porté disparu ? Du Low Code au vibe coding Observabilité : les performances par les données Vers l’expérience totale Le Top Tech 2025 de L’Informaticien est lancé ! Petite rétrospective sur 2024 SCM : Gérer la complexité et l’incertitude LES DOSSIERS CYBERSECURITE CRA : la chasse aux vulnérabilités des objets connectés est ouverte Quand les deepfakes piratent la confiance Ransomware : les jours d’après Info Partenaire Info Partenaire Son objectif : favoriser les rencontres directes entre Top Décideurs porteurs de projets et Exposants, grâce à des rendez-vous d’affaires pré-organisés, ciblés et ultra-qualifiés en amont de l’événement. Dans un environnement premium, convivial et propice aux échanges, IT & CYBERSECURITY MEETINGS constitue une véritable plateforme de business, de networking et de partage d’expertise. IT & CYBERSECURITY MEETINGS, c’est : Un salon One to One Meetings haut de gamme Des rendez-vous d’affaires pré-organisés entre Top Décideurs et Exposants, ciblés selon leurs besoins et leurs projets Des déjeuners d’affaires organisés en amont pour prolonger les échanges Des conférences plénières et ateliers animés par des experts du secteur Un dîner cocktail de bienvenue le mardi 23 mars au soir, exclusivement réservé aux Exposants et Top Décideurs Une soirée libre le mercredi 24 mars, pour vous permettre de vous reposer ou de prolonger les échanges avec vos clients et prospects Un dîner cocktail de clôture le jeudi 25 mars au soir, exclusivement réservé aux Exposants et Top Décideurs 3 jours de benchmarking, matchmaking, business et networking Plus qu’un salon, IT & CYBERSECURITY MEETINGS est un véritable accélérateur de rencontres et d’opportunités commerciales. IT & CYBERSECURITY MEETINGS est accessible uniquement sur accréditation. Plus d’informations :https://www.it-and-cybersecurity-one-to-one-meetings.fr/ Nos derniers livres blancs Huawei Storage : un leader du Magic Quadrant de Gartner La quotidienne de l'Informaticien Notre préférence Copyright © 2026 L'INFORMATICIEN- L1FO par l'Informaticien - Tous droits réservés L'Informaticien Le magazine L'Informaticien et le site linformaticien.com sont édités par la société PC Presse Contacts : 88, boulevard de la Villette, 75019 PARIS - FRANCE Tél. +33 1 74 70 16 30 Rédaction : [email protected] Abonnements : [email protected] Directeur de la publication : Gaël Chervet Rédacteur en Chef : Bertrand Garé Rédacteur en Chef Adjoint : Victor Miget Partenariats / Publicité : Antoine Foulon +33 1 74 70 16 30 / [email protected] Chef de studio : Franck Soulier L'INFOCYBERRISQUES est édité par PC PRESSE SA au capital de 130.000 euros, 443 043 369 RCS PARIS Une société du Groupe Ficade Powered by Mediamatis<strong>JavaScript is currently disabled.</strong>Please enable it for a better experience of <a href="http://2glux.com/projects/jumi">Jumi</a>.
No comment yet.
Scooped by Yannick Giquel
Today, 6:54 AM

La Commission européenne envisage une taxe sur les grandes entreprises pour financer le budget de l'UE

La Commission européenne envisage une taxe sur les grandes entreprises pour financer le budget de l'UE | Veille | Scoop.it
Bruxelles prépare une contribution forfaitaire annuelle visant toutes les grandes entreprises opérant dans l'Union européenne, afin d'augmenter les recettes sans cibler spécifiquement les géants américains du numérique.
No comment yet.
Scooped by Yannick Giquel
Today, 5:39 AM

Thales lance un nouveau chiffreur pour protéger les échanges à très haut débit entre data centers et sur les réseaux critiques

Thales lance un nouveau chiffreur pour protéger les échanges à très haut débit entre data centers et sur les réseaux critiques | Veille | Scoop.it
No comment yet.
Scooped by Yannick Giquel
Today, 5:38 AM

L'euro remonte de 0,34% face au dollar, porté par l'accalmie sur les taux obligataires français malgré les inquiétudes sur la dette

L'euro remonte de 0,34% face au dollar, porté par l'accalmie sur les taux obligataires français malgré les inquiétudes sur la dette | Veille | Scoop.it
La monnaie unique européenne profite d'un répit sur les taux français, mais la défiance liée à la dette et à l'incertitude politique demeure.
No comment yet.