
Pour Xavier Mennesson (Domaine du Val), les petites structures peuvent accélérer la transition écologique du tourisme, à condition que les pouvoirs publics passent des études à l'action.


|
Scooped by
Yannick Giquel
onto Veille Today, 11:52 AM
|

 Your new post is loading...

From
www

Anthropic ouvre un peu plus les vannes de son Cyber Verification Program. Les spécialistes de la cybersécurité troquent une surveillance accrue de leurs activités contre l’accès aux grands modèles de langage Claude sans leurs filtres.
No comment yet.

From
www
Un acteur malveillant a exploité l'outil de pentest ARTEX, couplé à plusieurs modèles d'IA générative, pour infiltrer les systèmes de banques sud-coréennes. L'incident montre la montée en puissance de l'automatisation des cyberattaques à des fins lucratives.
No comment yet.
Pour Xavier Mennesson (Domaine du Val), les petites structures peuvent accélérer la transition écologique du tourisme, à condition que les pouvoirs publics passent des études à l'action.
No comment yet.

Face au paradoxe de la valeur de l'IA, le succès dépend désormais de la confiance et de l'adoption des équipes pour transformer son potentiel en résultats métier mesurables.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service Exécution de code arbitraire à distance Falsification de requêtes côté serveur (SSRF) Injection SQL (SQLi) Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Splunk Add-on for Amazon Web Services versions 8.2.x antérieures à 8.2.2 Splunk Enterprise versions 10.0.x antérieures à 10.0.10 Splunk Enterprise versions 10.2.x antérieures à 10.2.7 Splunk Enterprise versions 10.4.x antérieures à 10.4.3 Splunk Enterprise versions 9.4.x antérieures à 9.4.15 Splunk MCP Server versions 1.2.x antérieures à 1.2.1 Résumé De multiples vulnérabilités ont été découvertes dans les produits Splunk. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Splunk SVD-2026-1001 du 07 octobre 2026 https://advisory.splunk.com/advisories/SVD-2026-1001 Bulletin de sécurité Splunk SVD-2026-1002 du 07 octobre 2026 https://advisory.splunk.com/advisories/SVD-2026-1002 Bulletin de sécurité Splunk SVD-2026-1003 du 07 octobre 2026 https://advisory.splunk.com/advisories/SVD-2026-1003 Bulletin de sécurité Splunk SVD-2026-1004 du 07 octobre 2026 https://advisory.splunk.com/advisories/SVD-2026-1004 Bulletin de sécurité Splunk SVD-2026-1005 du 07 octobre 2026 https://advisory.splunk.com/advisories/SVD-2026-1005 Référence CVE CVE-2025-22870 https://www.cve.org/CVERecord?id=CVE-2025-22870 Référence CVE CVE-2025-22872 https://www.cve.org/CVERecord?id=CVE-2025-22872 Référence CVE CVE-2025-47911 https://www.cve.org/CVERecord?id=CVE-2025-47911 Référence CVE CVE-2025-58190 https://www.cve.org/CVERecord?id=CVE-2025-58190 Référence CVE CVE-2025-61726 https://www.cve.org/CVERecord?id=CVE-2025-61726 Référence CVE CVE-2025-61728 https://www.cve.org/CVERecord?id=CVE-2025-61728 Référence CVE CVE-2025-61730 https://www.cve.org/CVERecord?id=CVE-2025-61730 Référence CVE CVE-2025-68121 https://www.cve.org/CVERecord?id=CVE-2025-68121 Référence CVE CVE-2026-25679 https://www.cve.org/CVERecord?id=CVE-2026-25679 Référence CVE CVE-2026-25680 https://www.cve.org/CVERecord?id=CVE-2026-25680 Référence CVE CVE-2026-25681 https://www.cve.org/CVERecord?id=CVE-2026-25681 Référence CVE CVE-2026-26007 https://www.cve.org/CVERecord?id=CVE-2026-26007 Référence CVE CVE-2026-27136 https://www.cve.org/CVERecord?id=CVE-2026-27136 Référence CVE CVE-2026-27139 https://www.cve.org/CVERecord?id=CVE-2026-27139 Référence CVE CVE-2026-27141 https://www.cve.org/CVERecord?id=CVE-2026-27141 Référence CVE CVE-2026-27142 https://www.cve.org/CVERecord?id=CVE-2026-27142 Référence CVE CVE-2026-27145 https://www.cve.org/CVERecord?id=CVE-2026-27145 Référence CVE CVE-2026-32280 https://www.cve.org/CVERecord?id=CVE-2026-32280 Référence CVE CVE-2026-32281 https://www.cve.org/CVERecord?id=CVE-2026-32281 Référence CVE CVE-2026-32282 https://www.cve.org/CVERecord?id=CVE-2026-32282 Référence CVE CVE-2026-32283 https://www.cve.org/CVERecord?id=CVE-2026-32283 Référence CVE CVE-2026-32288 https://www.cve.org/CVERecord?id=CVE-2026-32288 Référence CVE CVE-2026-32289 https://www.cve.org/CVERecord?id=CVE-2026-32289 Référence CVE CVE-2026-33186 https://www.cve.org/CVERecord?id=CVE-2026-33186 Référence CVE CVE-2026-33811 https://www.cve.org/CVERecord?id=CVE-2026-33811 Référence CVE CVE-2026-33814 https://www.cve.org/CVERecord?id=CVE-2026-33814 Référence CVE CVE-2026-34073 https://www.cve.org/CVERecord?id=CVE-2026-34073 Référence CVE CVE-2026-34180 https://www.cve.org/CVERecord?id=CVE-2026-34180 Référence CVE CVE-2026-34986 https://www.cve.org/CVERecord?id=CVE-2026-34986 Référence CVE CVE-2026-39820 https://www.cve.org/CVERecord?id=CVE-2026-39820 Référence CVE CVE-2026-39821 https://www.cve.org/CVERecord?id=CVE-2026-39821 Référence CVE CVE-2026-39823 https://www.cve.org/CVERecord?id=CVE-2026-39823 Référence CVE CVE-2026-39825 https://www.cve.org/CVERecord?id=CVE-2026-39825 Référence CVE CVE-2026-39826 https://www.cve.org/CVERecord?id=CVE-2026-39826 Référence CVE CVE-2026-39830 https://www.cve.org/CVERecord?id=CVE-2026-39830 Référence CVE CVE-2026-39831 https://www.cve.org/CVERecord?id=CVE-2026-39831 Référence CVE CVE-2026-39832 https://www.cve.org/CVERecord?id=CVE-2026-39832 Référence CVE CVE-2026-39833 https://www.cve.org/CVERecord?id=CVE-2026-39833 Référence CVE CVE-2026-39834 https://www.cve.org/CVERecord?id=CVE-2026-39834 Référence CVE CVE-2026-39836 https://www.cve.org/CVERecord?id=CVE-2026-39836 Référence CVE CVE-2026-39882 https://www.cve.org/CVERecord?id=CVE-2026-39882 Référence CVE CVE-2026-39892 https://www.cve.org/CVERecord?id=CVE-2026-39892 Référence CVE CVE-2026-41602 https://www.cve.org/CVERecord?id=CVE-2026-41602 Référence CVE CVE-2026-42499 https://www.cve.org/CVERecord?id=CVE-2026-42499 Référence CVE CVE-2026-42502 https://www.cve.org/CVERecord?id=CVE-2026-42502 Référence CVE CVE-2026-42504 https://www.cve.org/CVERecord?id=CVE-2026-42504 Référence CVE CVE-2026-42506 https://www.cve.org/CVERecord?id=CVE-2026-42506 Référence CVE CVE-2026-42507 https://www.cve.org/CVERecord?id=CVE-2026-42507 Référence CVE CVE-2026-42508 https://www.cve.org/CVERecord?id=CVE-2026-42508 Référence CVE CVE-2026-46595 https://www.cve.org/CVERecord?id=CVE-2026-46595 Référence CVE CVE-2026-46600 https://www.cve.org/CVERecord?id=CVE-2026-46600 Référence CVE CVE-2026-69247 https://www.cve.org/CVERecord?id=CVE-2026-69247 Référence CVE CVE-2026-69248 https://www.cve.org/CVERecord?id=CVE-2026-69248 Référence CVE CVE-2026-69249 https://www.cve.org/CVERecord?id=CVE-2026-69249 Référence CVE CVE-2026-76264 https://www.cve.org/CVERecord?id=CVE-2026-76264 Référence CVE CVE-2026-76265 https://www.cve.org/CVERecord?id=CVE-2026-76265 Référence CVE CVE-2026-76266 https://www.cve.org/CVERecord?id=CVE-2026-76266 Référence CVE CVE-2026-76267 https://www.cve.org/CVERecord?id=CVE-2026-76267 Référence CVE CVE-2026-76268 https://www.cve.org/CVERecord?id=CVE-2026-76268 Référence CVE CVE-2026-76269 https://www.cve.org/CVERecord?id=CVE-2026-76269 Référence CVE CVE-2026-76270 https://www.cve.org/CVERecord?id=CVE-2026-76270 Référence CVE CVE-2026-76271 https://www.cve.org/CVERecord?id=CVE-2026-76271 Référence CVE CVE-2026-76272 https://www.cve.org/CVERecord?id=CVE-2026-76272 Référence CVE CVE-2026-76273 https://www.cve.org/CVERecord?id=CVE-2026-76273 Référence CVE CVE-2026-76274 https://www.cve.org/CVERecord?id=CVE-2026-76274 Référence CVE CVE-2026-76275 https://www.cve.org/CVERecord?id=CVE-2026-76275 Référence CVE CVE-2026-76276 https://www.cve.org/CVERecord?id=CVE-2026-76276 Référence CVE CVE-2026-76277 https://www.cve.org/CVERecord?id=CVE-2026-76277 Référence CVE CVE-2026-76278 https://www.cve.org/CVERecord?id=CVE-2026-76278 Référence CVE CVE-2026-76279 https://www.cve.org/CVERecord?id=CVE-2026-76279 Référence CVE CVE-2026-76280 https://www.cve.org/CVERecord?id=CVE-2026-76280 Référence CVE CVE-2026-76281 https://www.cve.org/CVERecord?id=CVE-2026-76281 Référence CVE CVE-2026-76282 https://www.cve.org/CVERecord?id=CVE-2026-76282 Référence CVE CVE-2026-76283 https://www.cve.org/CVERecord?id=CVE-2026-76283 Référence CVE CVE-2026-76284 https://www.cve.org/CVERecord?id=CVE-2026-76284 Référence CVE CVE-2026-76285 https://www.cve.org/CVERecord?id=CVE-2026-76285 Référence CVE CVE-2026-76286 https://www.cve.org/CVERecord?id=CVE-2026-76286 Référence CVE CVE-2026-8286 https://www.cve.org/CVERecord?id=CVE-2026-8286 Référence CVE CVE-2026-8924 https://www.cve.org/CVERecord?id=CVE-2026-8924 Référence CVE CVE-2026-8926 https://www.cve.org/CVERecord?id=CVE-2026-8926 Référence CVE CVE-2026-8927 https://www.cve.org/CVERecord?id=CVE-2026-8927 Référence CVE CVE-2026-9079 https://www.cve.org/CVERecord?id=CVE-2026-9079 Référence CVE CVE-2026-9545 https://www.cve.org/CVERecord?id=CVE-2026-9545
No comment yet.
From
www
Des sites compilent les fuites de données et proposent aux Français de vérifier ce qui circule sur eux. La CNIL les juge illégaux, les dénonce à la justice, et leur reconnaît pourtant une utilité.
No comment yet.
No comment yet.
From
www
Sept clones open source de Photoshop, Premiere ou Lightroom écrits en Rust par des agents Claude Opus 5.5 : voici les Crafting Apps.
No comment yet.
From
www
Netflix sort ce 12 octobre « Instadocs: AI Gone Wild », un documentaire inédit sur la cyberattaque contre Hugging Face, perpétrée par des ChatGPT hors de contrôle.
No comment yet.

Face à GPT-6 Luna et GLM-5.3, il brille sur le style français et la cyber, mais reste en retrait sur le code et l'analyse.
No comment yet.

Quatre spam updates en sept mois, une documentation qualité réécrite sans annonce : Google resserre l'étau sur les contenus produits en masse par IA. Revue des changements des douze derniers mois.
No comment yet.
L'IA agentique ne se joue plus sur la technologie, mais sur l'organisation. Pour créer de la valeur, les entreprises doivent cadrer les décisions, formaliser la production et transmettre leur savoir.
No comment yet.
From
www
Anthropic vient de dégainer Claude Haiku 5.5, un nouveau modèle d'IA. Plus rapide et plus performant que son prédécesseur, il est surtout 75 % moins cher. Avec cette nouvelle solution économique, la start-up rivale d'OpenAI veut rendre l'IA abordable pour les tâches du quotidien, celles qu'on...
No comment yet.
|
From
www
Le moteur de recherche berlinois Ecosia, vitrine de la « tech verte et européenne », remplace le champion français Mistral par des modèles chinois. Parmi ses griefs : la qualité, la souveraineté… et l'atome.
No comment yet.
From
www
Découvrez les conteneurs WSL et l'outil wslc pour exécuter des conteneurs Linux sur Windows sans Docker Desktop : installation, commandes, build et gestion.
No comment yet.
Arthur Mensch s’est exprimé sur la contestation en cours.
No comment yet.

From
www
Microsoft lance MXC pour confiner les agents IA sous Windows 11, fait tourner des modèles IA en local et ouvre les précommandes des PC NVIDIA RTX Spark.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Falsification de requêtes côté serveur (SSRF) Injection SQL (SQLi) Élévation de privilèges Systèmes affectés APIC versions 6.1 antérieures à 6.1(6g) APIC versions 6.2 antérieures à 6.2(3g) APIC versions antérieures à 6.0(9h) Finesse versions antérieures à 15.0(1) SU3 (disponibilité prévue pour février 2027) License On-Prem versions antérieures à 10-202609 Meraki Campus Gateway Software versions 32.2 antérieures à 32.2.5 (disponibilité prévue pour octobre 2026) Meraki Campus Gateway Software versions 33.1 antérieures à 33.1.4 (disponibilité prévue pour novembre 2026) Meraki MG Cellular Gateway Software versions 26.1.x antérieures à 26.1.4 Meraki MR Wireless Access Point Software versions 30.7.x antérieures à 30.7.3 Meraki MR Wireless Access Point Software versions 31.1.x antérieures à 31.1.8.1 Meraki MR Wireless Access Point Software versions 32.2 antérieures à 32.2.5 (disponibilité prévue pour octobre 2026) Meraki MR Wireless Access Point Software versions 33.1.x antérieures à 33.1.3 Meraki MS Series Switch Software versions 18.1 antérieures à 18.1.9 (disponibilité prévue pour octobre 2026) Meraki MS Series Switch Software versions IOS XE 17.15 antérieures à IOS XE 17.15.6 Meraki MS Series Switch Software versions IOS XE 17.18 antérieures à IOS XE 17.18.4.1 Meraki MS Series Switch Software versions IOS XE 26.1 antérieures à IOS XE 26.1.2 Meraki MV Smart Camera Software versions 7 antérieures à 8.0 Meraki MX Security and SD-WAN Appliance Software versions 18.1 antérieures à 18.107.14 Meraki MX Security and SD-WAN Appliance Software versions 19.2 antérieures à 19.2.9 Meraki MX Security and SD-WAN Appliance Software versions 26.1.x antérieures à 26.1.7 Meraki MX Security and SD-WAN Appliance Software versions 26.2.x antérieures à 26.2.3 NX-OS Software versions 10.3 and earlier antérieures à 10.3(10) NX-OS Software versions 10.4 antérieures à 10.4(8) NX-OS Software versions 10.5 antérieures à 10.5(6) NX-OS Software versions 10.6 antérieures à 10.6(4) NX-OS Software versions 16.0 and earlier antérieures à 16.0(9h) NX-OS Software versions 16.1 antérieures à 16.1(6g) NX-OS Software versions 16.2 antérieures à 16.2(3g) NX-OS Software versions 8.x antérieures à 8.4(14) NX-OS Software versions 9.x antérieures à 9.4(5a) Packaged CCE et Unified CCE versions antérieures à 15.0(1)ES202701 (disponibilité prévue pour janvier 2027) UCS Software versions 6.0 antérieures à 6.0(2e) UCS Software versions antérieures à 4.3(6j) Unified CCX versions antérieures à 15.0(1) SU2 (disponibilité prévue pour février 2027) Résumé De multiples vulnérabilités ont été découvertes dans les produits Cisco. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Cisco cisco-sa-finesse-ssrf-mmSuyugS du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-mmSuyugS Bulletin de sécurité Cisco cisco-sa-hardening-apic-UOXWtfh du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-apic-UOXWtfh Bulletin de sécurité Cisco cisco-sa-hardening-meraki-os-drbEX9GH du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-meraki-os-drbEX9GH Bulletin de sécurité Cisco cisco-sa-hardening-nxosw1-cWzSbtR du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-nxosw1-cWzSbtR Bulletin de sécurité Cisco cisco-sa-hardening-ssm-Ph77wdhf du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-hardening-ssm-Ph77wdhf Bulletin de sécurité Cisco cisco-sa-moam-rce-uBTzYV7 du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-moam-rce-uBTzYV7 Bulletin de sécurité Cisco cisco-sa-napi-rce-r2shwu2j du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-napi-rce-r2shwu2j Bulletin de sécurité Cisco cisco-sa-ngoam-rce-LWKQ4BU du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ngoam-rce-LWKQ4BU Bulletin de sécurité Cisco cisco-sa-ssm-access-nttb2dhE du 07 octobre 2026 https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ssm-access-nttb2dhE Référence CVE CVE-2026-20328 https://www.cve.org/CVERecord?id=CVE-2026-20328 Référence CVE CVE-2026-20362 https://www.cve.org/CVERecord?id=CVE-2026-20362 Référence CVE CVE-2026-76437 https://www.cve.org/CVERecord?id=CVE-2026-76437 Référence CVE CVE-2026-76452 https://www.cve.org/CVERecord?id=CVE-2026-76452 Référence CVE CVE-2026-76453 https://www.cve.org/CVERecord?id=CVE-2026-76453 Référence CVE CVE-2026-76454 https://www.cve.org/CVERecord?id=CVE-2026-76454 Référence CVE CVE-2026-76455 https://www.cve.org/CVERecord?id=CVE-2026-76455 Référence CVE CVE-2026-76456 https://www.cve.org/CVERecord?id=CVE-2026-76456 Référence CVE CVE-2026-76457 https://www.cve.org/CVERecord?id=CVE-2026-76457 Référence CVE CVE-2026-76458 https://www.cve.org/CVERecord?id=CVE-2026-76458 Référence CVE CVE-2026-76459 https://www.cve.org/CVERecord?id=CVE-2026-76459 Référence CVE CVE-2026-76463 https://www.cve.org/CVERecord?id=CVE-2026-76463 Référence CVE CVE-2026-76464 https://www.cve.org/CVERecord?id=CVE-2026-76464 Référence CVE CVE-2026-76465 https://www.cve.org/CVERecord?id=CVE-2026-76465 Référence CVE CVE-2026-76467 https://www.cve.org/CVERecord?id=CVE-2026-76467 Référence CVE CVE-2026-76468 https://www.cve.org/CVERecord?id=CVE-2026-76468 Référence CVE CVE-2026-76469 https://www.cve.org/CVERecord?id=CVE-2026-76469 Référence CVE CVE-2026-76470 https://www.cve.org/CVERecord?id=CVE-2026-76470 Référence CVE CVE-2026-76471 https://www.cve.org/CVERecord?id=CVE-2026-76471 Référence CVE CVE-2026-76472 https://www.cve.org/CVERecord?id=CVE-2026-76472 Référence CVE CVE-2026-76480 https://www.cve.org/CVERecord?id=CVE-2026-76480 Référence CVE CVE-2026-76482 https://www.cve.org/CVERecord?id=CVE-2026-76482 Référence CVE CVE-2026-76483 https://www.cve.org/CVERecord?id=CVE-2026-76483 Référence CVE CVE-2026-76484 https://www.cve.org/CVERecord?id=CVE-2026-76484 Référence CVE CVE-2026-76485 https://www.cve.org/CVERecord?id=CVE-2026-76485 Référence CVE CVE-2026-76486 https://www.cve.org/CVERecord?id=CVE-2026-76486 Référence CVE CVE-2026-76498 https://www.cve.org/CVERecord?id=CVE-2026-76498 Référence CVE CVE-2026-76499 https://www.cve.org/CVERecord?id=CVE-2026-76499 Référence CVE CVE-2026-76500 https://www.cve.org/CVERecord?id=CVE-2026-76500 Référence CVE CVE-2026-76501 https://www.cve.org/CVERecord?id=CVE-2026-76501
No comment yet.
No comment yet.
From
www
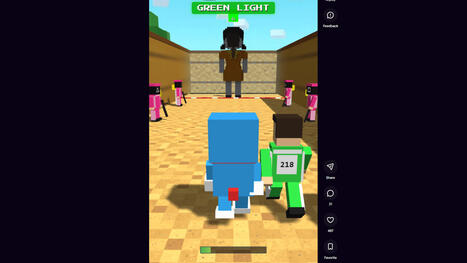
À l’heure où il est possible de trouver de très nombreux jeux indé vendus pour une bouchée de pain, sur console, PC comme sur mobile, on se demande bien qui a envie de jouer à des jeux générés entièrement par IA.
No comment yet.

From
www
L'Assistance publique – Hôpitaux de Paris (AP-HP) a été victime d'une cyberattaque. Des pirates ont dérobé les données d'identité de 1 015 patients. Pour subtiliser ces données, les hackers ont visé un logiciel de gestion des repas, utilisé dans 23 hôpitaux en France.
No comment yet.

From
www
Ce jeudi 8 octobre, François Ruffin va déposer une proposition de résolution, non contraignante, appelant à un moratoire sur les centres de données extra-européens. Alors que les projets de data centers menés par des acteurs extra-européens se multiplient en France, la question de la souveraineté...
No comment yet.
From
www
OpenAI a annoncé le 7 octobre 2026 l’arrivée de GPT‑6 pour tous les utilisateurs de ChatGPT. Au programme : des réponses interactives et un accès élargi, mais des modèles différents selon votre abonnement.
No comment yet.
Avec Mistral Large 4, la pépite française aligne enfin un modèle de 1 000 milliards de paramètres. Les chiffres impressionnent, mais ils racontent surtout une course-poursuite.
No comment yet.

OpenAI vient de lancer une importante mise à jour de l’expérience chatbot sur ChatGPT. Désormais, l’IA peut répondre aux questions en générant des miniapplications pour aider l’utilisateur à comprendre de nouvelles notions, à accomplir une tâche, ou à faire des calculs.
No comment yet.
|


