Cybersécurité
723 views | +0 today
Your new post is loading...
Scooped by Yannick Giquel
September 30, 9:08 AM

Multiples vulnérabilités dans HPE Aruba Networking Instant On - CERT-FR

Multiples vulnérabilités dans HPE Aruba Networking Instant On - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Falsification de requêtes côté serveur (SSRF) Élévation de privilèges Systèmes affectés Instant ON versions antérieures à 3.4.2.0 Résumé De multiples vulnérabilités ont été découvertes dans HPE Aruba Networking Instant On. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité HPE Aruba Networking HPESBNW05150 du 29 septembre 2026 https://csaf.arubanetworking.hpe.com/2026/hpe_networking_-_hpesbnw05150.txt Référence CVE CVE-2026-76721 https://www.cve.org/CVERecord?id=CVE-2026-76721 Référence CVE CVE-2026-76722 https://www.cve.org/CVERecord?id=CVE-2026-76722 Référence CVE CVE-2026-76723 https://www.cve.org/CVERecord?id=CVE-2026-76723 Référence CVE CVE-2026-76724 https://www.cve.org/CVERecord?id=CVE-2026-76724 Référence CVE CVE-2026-76725 https://www.cve.org/CVERecord?id=CVE-2026-76725 Référence CVE CVE-2026-76726 https://www.cve.org/CVERecord?id=CVE-2026-76726 Référence CVE CVE-2026-76727 https://www.cve.org/CVERecord?id=CVE-2026-76727 Référence CVE CVE-2026-76728 https://www.cve.org/CVERecord?id=CVE-2026-76728 Référence CVE CVE-2026-76729 https://www.cve.org/CVERecord?id=CVE-2026-76729 Référence CVE CVE-2026-76730 https://www.cve.org/CVERecord?id=CVE-2026-76730 Référence CVE CVE-2026-76731 https://www.cve.org/CVERecord?id=CVE-2026-76731 Référence CVE CVE-2026-76732 https://www.cve.org/CVERecord?id=CVE-2026-76732 Référence CVE CVE-2026-76733 https://www.cve.org/CVERecord?id=CVE-2026-76733 Référence CVE CVE-2026-76734 https://www.cve.org/CVERecord?id=CVE-2026-76734 Référence CVE CVE-2026-76735 https://www.cve.org/CVERecord?id=CVE-2026-76735 Référence CVE CVE-2026-76736 https://www.cve.org/CVERecord?id=CVE-2026-76736 Référence CVE CVE-2026-76737 https://www.cve.org/CVERecord?id=CVE-2026-76737 Référence CVE CVE-2026-76738 https://www.cve.org/CVERecord?id=CVE-2026-76738
No comment yet.
Scooped by Yannick Giquel
September 30, 5:38 AM

Cybersécurité et IA agentique : les bonnes pratiques à adopter

Cybersécurité et IA agentique : les bonnes pratiques à adopter | Cybersécurité | Scoop.it
L'IA agentique transforme la cybersécurité en créant de nouveaux risques d'attaques automatisées, rendant essentielle une gouvernance stricte des accès et une approche Zero Trust.
No comment yet.
Scooped by Yannick Giquel
September 29, 9:53 AM

Cybersécurité : recherche talents désespérément - L'INFORMATICIEN & L'INFO CYBER-RISQUES - L'1FO Tech par L'Informaticien - L'INFORMATICIEN - L'1FO Tech par L'Informaticien

Cybersécurité : recherche talents désespérément - L'INFORMATICIEN & L'INFO CYBER-RISQUES - L'1FO Tech par L'Informaticien - L'INFORMATICIEN - L'1FO Tech par L'Informaticien | Cybersécurité | Scoop.it
AWS IBM Nutanix OVHCloud Salesforce Snowflake Scality Sopra Steria LES DOSSIERS DE L'INFORMATICIEN Le renouveau de l’ERP Achat : un levier de performance Web3 porté disparu ? Du Low Code au vibe coding Observabilité : les performances par les données Vers l’expérience totale Le Top Tech 2025 de L’Informaticien est lancé ! Petite rétrospective sur 2024 SCM : Gérer la complexité et l’incertitude LES DOSSIERS CYBERSECURITE CRA : la chasse aux vulnérabilités des objets connectés est ouverte Quand les deepfakes piratent la confiance Ransomware : les jours d’après Cybersécurité Alors que 75 % des entreprises prévoient de renforcer leurs équipes de sécurité IT, Kaspersky alerte sur une pénurie de talents qui pourrait encore s'intensifier. Face à l'ampleur de la menace, 75 % des entreprises envisagent de muscler leurs compétences cyber, alors que 99 % d'entre elles jugent que renforcer le service de sécurité informatique est une priorité majeure à l'échelle mondiale. C'est ce que nous apprend une étude du centre d'études de marché interne de Kaspersky. La tendance est davantage marquée chez les entreprises mid-market et les grandes entreprises, avec respectivement 78 % et 83 % d'entre elles qui prévoient d'embaucher pour renforcer leurs équipes de sécurité. Les secteurs de l'IT (79 %) et des télécommunications (76 %) sont ceux où les intentions d'investissement sont les plus fortes. Chez les grandes entreprises, ce sont l'IT, la banque-finance et l'assurance qui caracolent en tête. Ces chiffres se heurtent toutefois à une réalité. « Avec trois entreprises sur quatre qui prévoient de renforcer leurs effectifs de sécurité IT, la pénurie de talents s'annonce encore plus critique dans les années à venir », prévient Evgeniya Russkikh, responsable des affaires académiques chez Kaspersky. La montée en compétences des profils actuellement en poste pourrait permettre de répondre partiellement à la pression. Un recrutement long, coûteux et pas toujours probant Pour répondre à une demande exponentielle, pas le choix, selon Evgeniya Russkikh : il faudra miser sur « une approche plus globale telle qu'un accès élargi à l'éducation et à la formation, une participation plus inclusive et une meilleure collaboration entre l'industrie et le monde académique ». La pression est telle que, toujours selon Kaspersky, en 2024, il fallait en moyenne six mois à 30 % des entreprises pour embaucher un professionnel de la sécurité informatique, et entre 6 et 9 mois pour recruter un senior. Former de nouveaux profils suffira-t-il ? Pas si sûr, à en croire Kaspersky. Toujours dans cette même étude de 2024, plus de la moitié des répondants européens (57 %) ont constaté un écart « considérable » entre diplôme et compétences réellement acquises, et un manque d'expérience des candidats (42 %). Sans même compter le coût de recrutement, considéré comme un frein par 52 % des sondés. Ce qui est rare est cher. Nos derniers livres blancs Cloud Temple qualifié PAMS Tweakos, du e-commerce sauce cybercriminels sur Telegram La quotidienne de l'Informaticien Notre préférence Copyright © 2026 L'INFORMATICIEN- L1FO par l'Informaticien - Tous droits réservés L'Informaticien Le magazine L'Informaticien et le site linformaticien.com sont édités par la société PC Presse Contacts : 88, boulevard de la Villette, 75019 PARIS - FRANCE Tél. +33 1 74 70 16 30 Rédaction : [email protected] Abonnements : [email protected] Directeur de la publication : Gaël Chervet Rédacteur en Chef : Bertrand Garé Rédacteur en Chef Adjoint : Victor Miget Partenariats / Publicité : Antoine Foulon +33 1 74 70 16 30 / [email protected] Chef de studio : Franck Soulier L'INFOCYBERRISQUES est édité par PC PRESSE SA au capital de 130.000 euros, 443 043 369 RCS PARIS Une société du Groupe Ficade Powered by Mediamatis<strong>JavaScript is currently disabled.</strong>Please enable it for a better experience of <a href="http://2glux.com/projects/jumi">Jumi</a>.
No comment yet.
Scooped by Yannick Giquel
September 28, 6:08 AM

Multiples vulnérabilités dans MongoDB - CERT-FR

Multiples vulnérabilités dans MongoDB - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à l'intégrité des données Contournement de la politique de sécurité Non spécifié par l'éditeur Systèmes affectés Compass versions antérieures à 1.49.12 mongo-c-driver versions antérieures à 1.30.12 mongo-c-driver versions antérieures à 2.5.5 MongoDB versions 2.2.x à 2.5.x antérieures à 2.5.3 MongoDB versions 2.x antérieures à 2.1.10 MongoDB versions antérieures à 1.21.10 MongoDB-extension versions 2.2.x à 2.5.x antérieures à 2.5.3 MongoDB-extension versions 2.x antérieures à 2.1.10 MongoDB-extension versions antérieures à 1.21.10 pymongo versions antérieures à 4.18.2 Résumé De multiples vulnérabilités ont été découvertes dans MongoDB. Elles permettent à un attaquant de provoquer une atteinte à l'intégrité des données, un contournement de la politique de sécurité et un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité MongoDB 3579 du 24 septembre 2026 https://github.com/mongodb/laravel-mongodb/pull/3579 Bulletin de sécurité MongoDB GHSA-cmvj-vxvq-rh2c du 24 septembre 2026 https://github.com/mongodb/mongo-php-driver/security/advisories/GHSA-cmvj-vxvq-rh2c Bulletin de sécurité MongoDB GHSA-frjf-h5jg-4v46 du 24 septembre 2026 https://github.com/mongodb/mongo-c-driver/security/advisories/GHSA-frjf-h5jg-4v46 Bulletin de sécurité MongoDB GHSA-qx36-8mw2-4r3x du 24 septembre 2026 https://github.com/mongodb/mongo-python-driver/security/advisories/GHSA-qx36-8mw2-4r3x Bulletin de sécurité MongoDB GHSA-v4x9-3549-crwv du 24 septembre 2026 https://github.com/mongodb/mongo-python-driver/security/advisories/GHSA-v4x9-3549-crwv Bulletin de sécurité MongoDB GHSA-vp6j-j7w5-5xjj du 24 septembre 2026 https://github.com/mongodb/mongo-python-driver/security/advisories/GHSA-vp6j-j7w5-5xjj Bulletin de sécurité MongoDB v1.49.12 du 24 septembre 2026 https://github.com/mongodb-js/compass/releases/tag/v1.49.12 Référence CVE CVE-2026-96745 https://www.cve.org/CVERecord?id=CVE-2026-96745 Référence CVE CVE-2026-96746 https://www.cve.org/CVERecord?id=CVE-2026-96746 Référence CVE CVE-2026-96747 https://www.cve.org/CVERecord?id=CVE-2026-96747 Référence CVE CVE-2026-96748 https://www.cve.org/CVERecord?id=CVE-2026-96748 Référence CVE CVE-2026-96749 https://www.cve.org/CVERecord?id=CVE-2026-96749
No comment yet.
Scooped by Yannick Giquel
September 28, 6:07 AM

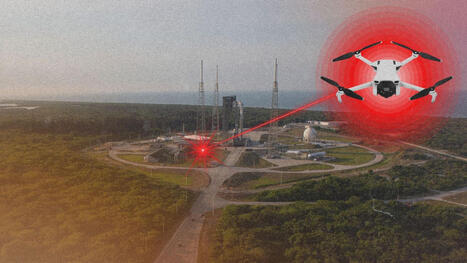
Des lasers anti-drones seront bientôt installés à Cap Canaveral, après une intrusion à 2,5 km du pas de tir lunaire

Des lasers anti-drones seront bientôt installés à Cap Canaveral, après une intrusion à 2,5 km du pas de tir lunaire | Cybersécurité | Scoop.it
L'US Space Force va installer un laser anti-drones à Cape Canaveral, la base de Floride d'où décollent les fusées de SpaceX, United Launch Alliance ou Blue...
No comment yet.
Scooped by Yannick Giquel
September 25, 10:53 AM

Multiples vulnérabilités dans les produits Elastic - CERT-FR

Multiples vulnérabilités dans les produits Elastic - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Élévation de privilèges Systèmes affectés Elasticsearch versions 8.19.x antérieures à 8.19.22 Elasticsearch versions 9.4.x antérieures à 9.4.7 Elasticsearch versions 9.5.x antérieures à 9.5.4 Kibana versions 9.5.x antérieures à 9.5.3 Kibana versions 9.x antérieures à 9.4.7 Kibana versions antérieures à 8.19.22 Résumé De multiples vulnérabilités ont été découvertes dans les produits Elastic. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, un déni de service à distance et une atteinte à la confidentialité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Elastic ESA-2026-103 du 25 septembre 2026 https://discuss.elastic.co/t/kibana-8-19-22-9-4-6-security-update-esa-2026-103/390679 Bulletin de sécurité Elastic ESA-2026-139 du 25 septembre 2026 https://discuss.elastic.co/t/kibana-8-19-22-9-4-7-9-5-3-security-update-esa-2026-139/390680 Bulletin de sécurité Elastic ESA-2026-170 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-21-9-4-6-9-5-3-security-update-esa-2026-170/390681 Bulletin de sécurité Elastic ESA-2026-176 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-7-9-5-4-security-update-esa-2026-176/390682 Bulletin de sécurité Elastic ESA-2026-179 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-7-9-5-4-security-update-esa-2026-179/390683 Bulletin de sécurité Elastic ESA-2026-180 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-7-9-5-4-security-update-esa-2026-180/390684 Bulletin de sécurité Elastic ESA-2026-181 du 25 septembre 2026 https://discuss.elastic.co/t/kibana-8-19-22-9-4-7-9-5-3-security-update-esa-2026-181/390685 Bulletin de sécurité Elastic ESA-2026-182 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-9-4-7-9-5-4-security-update-esa-2026-182/390686 Bulletin de sécurité Elastic ESA-2026-183 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-7-9-5-4-security-update-esa-2026-183/390687 Bulletin de sécurité Elastic ESA-2026-184 du 25 septembre 2026 https://discuss.elastic.co/t/elasticsearch-8-19-22-9-4-7-9-5-3-security-update-esa-2026-184/390688 Bulletin de sécurité Elastic ESA-2026-85 du 25 septembre 2026 https://discuss.elastic.co/t/kibana-9-4-7-9-5-0-security-update-esa-2026-85/390678 Référence CVE CVE-2026-72662 https://www.cve.org/CVERecord?id=CVE-2026-72662 Référence CVE CVE-2026-72668 https://www.cve.org/CVERecord?id=CVE-2026-72668 Référence CVE CVE-2026-78582 https://www.cve.org/CVERecord?id=CVE-2026-78582 Référence CVE CVE-2026-82294 https://www.cve.org/CVERecord?id=CVE-2026-82294 Référence CVE CVE-2026-82300 https://www.cve.org/CVERecord?id=CVE-2026-82300 Référence CVE CVE-2026-94396 https://www.cve.org/CVERecord?id=CVE-2026-94396 Référence CVE CVE-2026-94397 https://www.cve.org/CVERecord?id=CVE-2026-94397 Référence CVE CVE-2026-94398 https://www.cve.org/CVERecord?id=CVE-2026-94398 Référence CVE CVE-2026-94399 https://www.cve.org/CVERecord?id=CVE-2026-94399 Référence CVE CVE-2026-94400 https://www.cve.org/CVERecord?id=CVE-2026-94400 Référence CVE CVE-2026-94408 https://www.cve.org/CVERecord?id=CVE-2026-94408
No comment yet.
Scooped by Yannick Giquel
September 25, 8:23 AM

Microsoft dévoile un centre de cybersécurité intégré à Defender où des agents IA peuvent aider à détecter les attaques et à y répondre

Microsoft dévoile un centre de cybersécurité intégré à Defender où des agents IA peuvent aider à détecter les attaques et à y répondre | Cybersécurité | Scoop.it
No comment yet.
Scooped by Yannick Giquel
September 24, 6:23 PM

Dora : quand la cryptographie devient une obligation de preuve

Dora : quand la cryptographie devient une obligation de preuve | Cybersécurité | Scoop.it
Avec Dora, la cryptographie devient un enjeu de gouvernance : les acteurs financiers doivent prouver la maîtrise, le suivi et la traçabilité de leurs clés, certificats et identités machines.
No comment yet.
Scooped by Yannick Giquel
September 24, 1:23 PM

Cybersécurité : le FBI aurait été touché par une fuite de données ...

Cybersécurité : le FBI aurait été touché par une fuite de données ... | Cybersécurité | Scoop.it
Le groupe cybercriminel affirme avoir dérobé des téraoctets de données au FBI, exposant l'identité et les affectations ultra-sensibles de milliers d'employés.
No comment yet.
Scooped by Yannick Giquel
September 24, 9:52 AM

Multiples vulnérabilités dans Wireshark - CERT-FR

Multiples vulnérabilités dans Wireshark - CERT-FR | Cybersécurité | Scoop.it
Risques Déni de service à distance Exécution de code arbitraire à distance Systèmes affectés Wireshark versions 4.4.x antérieures à 4.4.19 Wireshark versions 4.6.x antérieures à 4.6.9 Résumé De multiples vulnérabilités ont été découvertes dans Wireshark. Elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Wireshark wnpa-sec-2026-100 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-100.html Bulletin de sécurité Wireshark wnpa-sec-2026-101 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-101.html Bulletin de sécurité Wireshark wnpa-sec-2026-102 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-102.html Bulletin de sécurité Wireshark wnpa-sec-2026-103 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-103.html Bulletin de sécurité Wireshark wnpa-sec-2026-104 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-104.html Bulletin de sécurité Wireshark wnpa-sec-2026-105 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-105.html Bulletin de sécurité Wireshark wnpa-sec-2026-106 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-106.html Bulletin de sécurité Wireshark wnpa-sec-2026-107 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-107.html Bulletin de sécurité Wireshark wnpa-sec-2026-108 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-108.html Bulletin de sécurité Wireshark wnpa-sec-2026-109 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-109.html Bulletin de sécurité Wireshark wnpa-sec-2026-110 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-110.html Bulletin de sécurité Wireshark wnpa-sec-2026-92 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-92.html Bulletin de sécurité Wireshark wnpa-sec-2026-93 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-93.html Bulletin de sécurité Wireshark wnpa-sec-2026-94 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-94.html Bulletin de sécurité Wireshark wnpa-sec-2026-95 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-95.html Bulletin de sécurité Wireshark wnpa-sec-2026-96 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-96.html Bulletin de sécurité Wireshark wnpa-sec-2026-97 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-97.html Bulletin de sécurité Wireshark wnpa-sec-2026-98 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-98.html Bulletin de sécurité Wireshark wnpa-sec-2026-99 du 24 septembre 2026 https://www.wireshark.org/security/wnpa-sec-2026-99.html Référence CVE CVE-2026-95386 https://www.cve.org/CVERecord?id=CVE-2026-95386 Référence CVE CVE-2026-95387 https://www.cve.org/CVERecord?id=CVE-2026-95387 Référence CVE CVE-2026-95388 https://www.cve.org/CVERecord?id=CVE-2026-95388 Référence CVE CVE-2026-95389 https://www.cve.org/CVERecord?id=CVE-2026-95389 Référence CVE CVE-2026-95390 https://www.cve.org/CVERecord?id=CVE-2026-95390 Référence CVE CVE-2026-95391 https://www.cve.org/CVERecord?id=CVE-2026-95391 Référence CVE CVE-2026-95392 https://www.cve.org/CVERecord?id=CVE-2026-95392 Référence CVE CVE-2026-95393 https://www.cve.org/CVERecord?id=CVE-2026-95393 Référence CVE CVE-2026-95394 https://www.cve.org/CVERecord?id=CVE-2026-95394 Référence CVE CVE-2026-95395 https://www.cve.org/CVERecord?id=CVE-2026-95395 Référence CVE CVE-2026-96415 https://www.cve.org/CVERecord?id=CVE-2026-96415 Référence CVE CVE-2026-96416 https://www.cve.org/CVERecord?id=CVE-2026-96416 Référence CVE CVE-2026-96417 https://www.cve.org/CVERecord?id=CVE-2026-96417 Référence CVE CVE-2026-96418 https://www.cve.org/CVERecord?id=CVE-2026-96418 Référence CVE CVE-2026-96419 https://www.cve.org/CVERecord?id=CVE-2026-96419 Référence CVE CVE-2026-96420 https://www.cve.org/CVERecord?id=CVE-2026-96420 Référence CVE CVE-2026-96421 https://www.cve.org/CVERecord?id=CVE-2026-96421 Référence CVE CVE-2026-96422 https://www.cve.org/CVERecord?id=CVE-2026-96422 Référence CVE CVE-2026-96423 https://www.cve.org/CVERecord?id=CVE-2026-96423
No comment yet.
Scooped by Yannick Giquel
September 24, 9:52 AM

Multiples vulnérabilités dans PHP - CERT-FR

Multiples vulnérabilités dans PHP - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Systèmes affectés PHP versions 8.2.x antérieures à 8.2.34 PHP versions 8.3.x antérieures à 8.3.35 PHP versions 8.4.x antérieures à 8.4.26 PHP versions 8.5.x antérieures à 8.5.11 Résumé De multiples vulnérabilités ont été découvertes dans PHP. Certaines d'entre elles permettent à un attaquant de provoquer un déni de service à distance, une atteinte à la confidentialité des données et une atteinte à l'intégrité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité PHP 8.3.35 du 24 septembre 2026 https://www.php.net/ChangeLog-8.php#8.3.35 Référence CVE CVE-2025-1218 https://www.cve.org/CVERecord?id=CVE-2025-1218 Référence CVE CVE-2025-14181 https://www.cve.org/CVERecord?id=CVE-2025-14181 Référence CVE CVE-2026-17545 https://www.cve.org/CVERecord?id=CVE-2026-17545 Référence CVE CVE-2026-6103 https://www.cve.org/CVERecord?id=CVE-2026-6103 Référence CVE CVE-2026-91765 https://www.cve.org/CVERecord?id=CVE-2026-91765 Référence CVE CVE-2026-91766 https://www.cve.org/CVERecord?id=CVE-2026-91766 Référence CVE CVE-2026-91767 https://www.cve.org/CVERecord?id=CVE-2026-91767 Référence CVE CVE-2026-91768 https://www.cve.org/CVERecord?id=CVE-2026-91768 Référence CVE CVE-2026-91769 https://www.cve.org/CVERecord?id=CVE-2026-91769 Référence CVE CVE-2026-92842 https://www.cve.org/CVERecord?id=CVE-2026-92842 Référence CVE CVE-2026-93682 https://www.cve.org/CVERecord?id=CVE-2026-93682
No comment yet.
Scooped by Yannick Giquel
September 24, 9:38 AM

Nouveau déluge de failles Chrome : Google corrige plus de 100 vulnérabilités, dont 11 brèches critiques

Nouveau déluge de failles Chrome : Google corrige plus de 100 vulnérabilités, dont 11 brèches critiques | Cybersécurité | Scoop.it
Google vient de déployer Chrome 154 sur Windows, macOS et Linux. La mise à jour colmate 108 vulnérabilités, dont 11 critiques. Ces failles peuvent permettre à un pirate de prendre le contrôle de votre ordinateur par le biais d'une simple page web.
No comment yet.
Scooped by Yannick Giquel
September 23, 2:38 PM

Telex: Les lunettes connectées au coeur de plusieurs enquêtes, AMD valorisé à plus de 1000 Md$, Airbus remporte un contrat de 25 ans en cybersécurité - Le Monde Informatique

Telex: Les lunettes connectées au coeur de plusieurs enquêtes, AMD valorisé à plus de 1000 Md$, Airbus remporte un contrat de 25 ans en cybersécurité - Le Monde Informatique | Cybersécurité | Scoop.it
Business : -Les lunettes connectées au cœur de plusieurs enquêtes. Le parquet de Paris a ouvert plusieurs enquêtes après...
No comment yet.
Scooped by Yannick Giquel
September 30, 9:08 AM

Multiples vulnérabilités dans GitLab - CERT-FR

Multiples vulnérabilités dans GitLab - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Systèmes affectés GitLab Community Edition (CE) et Enterprise Edition (EE) versions 19.2.x antérieures à 19.2.6 GitLab Community Edition (CE) et Enterprise Edition (EE) versions 19.3.x antérieures à 19.3.2 GitLab Community Edition (CE) et Enterprise Edition (EE) versions antérieures à 19.1.8 Résumé De multiples vulnérabilités ont été découvertes dans GitLab. Elles permettent à un attaquant de provoquer une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Gitlab indique que la vulnérabilité CVE-2026-85706 est activement exploitée. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité GitLab du 23 septembre 2026 https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-0-9-released/ Référence CVE CVE-2026-85706 https://www.cve.org/CVERecord?id=CVE-2026-85706 Référence CVE CVE-2026-87719 https://www.cve.org/CVERecord?id=CVE-2026-87719
No comment yet.
Scooped by Yannick Giquel
September 29, 3:54 PM

24 heures après avoir annulé Astra, OpenAI lance GPT-6.1 Sol, classé « critique » en cybersécurité

24 heures après avoir annulé Astra, OpenAI lance GPT-6.1 Sol, classé « critique » en cybersécurité | Cybersécurité | Scoop.it
En vingt-quatre heures, OpenAI a rangé au placard son prochain modèle de pointe pour excès de risque, puis mis en vente une déclinaison presque aussi capable, cinq fois moins chère, et officiellement classée « critique » en cybersécurité.
No comment yet.
Scooped by Yannick Giquel
September 28, 8:52 AM

Les applications satellites, cet angle mort de la cybersécurité e ...

Les applications satellites, cet angle mort de la cybersécurité e ... | Cybersécurité | Scoop.it
La série de piratages constatée en France oblige les responsables de la cybersécurité à revoir leurs méthodes pour se défendre. Les explications de Thibaud Binétruy, le président d’InterCert France.
No comment yet.
Scooped by Yannick Giquel
September 28, 6:07 AM

Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway - CERT-FR

Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway - CERT-FR | Cybersécurité | Scoop.it
Risques Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Non spécifié par l'éditeur Systèmes affectés Citrix NetScaler ADC versions 13.1-FIPS antérieures à 13.1-NDcPP 13.1.37.279 Citrix NetScaler ADC versions 13.1.x antérieures à 13.1-64.23 Citrix NetScaler ADC versions 14.1-FIPS antérieures à 14.1-73.37 FIPS Citrix NetScaler ADC versions 14.1.x antérieures à 14.1-73.37 NetScaler Gateway versions 13.1.x antérieures à 13.1-64.23 NetScaler Gateway versions 14.1.x antérieures à 14.1-73.37 Résumé De multiples vulnérabilités ont été découvertes dans Citrix NetScaler ADC et Gateway. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et un contournement de la politique de sécurité. Citrix indique que les vulnérabilités CVE-2026-88771 et CVE-2026-88772 sont activement exploitées. L'éditeur indique que si les correctifs n'ont pas été installés, tous les équipements sont vulnérables dans leur configuration par défaut. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Citrix CTX697096 du 27 septembre 2026 https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096&articleURL=Citrix_NetScaler_ADC_and_Citrix_NetScaler_Gateway_Security_Bulletin_for_CVE_2026_88771_CVE_2026_88772_CVE_2026_88773_CVE_2026_88774_CVE_2026_88775_CVE_2026_88776_CVE_2026_88777_and_CVE_2026_88778 Billet de blogue Citrix du 27 septembre 2026 https://community.citrix.com/techzone-blogs/110_security-updates/netscaler-adc-and-netscaler-gateway-security-bulletin-for-cve-2026-88771-through-cve-2026-88778/#Indicators_of_Compromise__cabcb4 Référence CVE CVE-2026-88771 https://www.cve.org/CVERecord?id=CVE-2026-88771 Référence CVE CVE-2026-88772 https://www.cve.org/CVERecord?id=CVE-2026-88772 Référence CVE CVE-2026-88773 https://www.cve.org/CVERecord?id=CVE-2026-88773 Référence CVE CVE-2026-88774 https://www.cve.org/CVERecord?id=CVE-2026-88774 Référence CVE CVE-2026-88775 https://www.cve.org/CVERecord?id=CVE-2026-88775 Référence CVE CVE-2026-88776 https://www.cve.org/CVERecord?id=CVE-2026-88776 Référence CVE CVE-2026-88777 https://www.cve.org/CVERecord?id=CVE-2026-88777 Référence CVE CVE-2026-88778 https://www.cve.org/CVERecord?id=CVE-2026-88778
No comment yet.
Scooped by Yannick Giquel
September 28, 6:07 AM

Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway - CERT-FR

Multiples vulnérabilités dans Citrix NetScaler ADC et Gateway - CERT-FR | Cybersécurité | Scoop.it
Risques Déni de service à distance Exécution de code arbitraire à distance Systèmes affectés Citrix NetScaler ADC versions 13.1-FIPS antérieures à 13.1-NDcPP 13.1.37.279 Citrix NetScaler ADC versions 13.1.x antérieures à 13.1-64.23 Citrix NetScaler ADC versions 14.1-FIPS antérieures à 14.1-73.37 FIPS Citrix NetScaler ADC versions 14.1.x antérieures à 14.1-73.37 NetScaler Gateway versions 13.1.x antérieures à 13.1-64.23 NetScaler Gateway versions 14.1.x antérieures à 14.1-73.37 Résumé Le 27 septembre 2026, Citrix a publié un avis de sécurité concernant plusieurs vulnérabilités qui affectent NetScaler ADC et Gateway. Parmi celles-ci, les vulnérabilités CVE-2026-88771 et CVE-2026-88772 permettent une exécution de code arbitraire à distance par un attaquant non authentifié. Ces vulnérabilités sont activement exploitées et les exploitations ont commencé avant la disponibilité des correctifs. De plus, l'éditeur indique que si les correctifs n'ont pas été installés, tous les équipements sont vulnérables dans leur configuration par défaut. Dans son billet de blogue (cf. section Documentation), Citrix indique mettre des indicateurs de compromission à disposition de ses clients par le biais de la console Netscaler. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Citrix CTX697096 du 27 septembre 2026 https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096&articleURL=Citrix_NetScaler_ADC_and_Citrix_NetScaler_Gateway_Security_Bulletin_for_CVE_2026_88771_CVE_2026_88772_CVE_2026_88773_CVE_2026_88774_CVE_2026_88775_CVE_2026_88776_CVE_2026_88777_and_CVE_2026_88778 Avis CERT-FR CERTFR-2026-AVI-1235 du 28 septembre 2026 /avis/CERTFR-2026-AVI-1235/ Billet de blogue Citrix du 27 septembre 2026 https://community.citrix.com/techzone-blogs/110_security-updates/netscaler-adc-and-netscaler-gateway-security-bulletin-for-cve-2026-88771-through-cve-2026-88778/#Indicators_of_Compromise__cabcb4 Référence CVE CVE-2026-88771 https://www.cve.org/CVERecord?id=CVE-2026-88771 Référence CVE CVE-2026-88772 https://www.cve.org/CVERecord?id=CVE-2026-88772
No comment yet.
Scooped by Yannick Giquel
September 25, 10:53 AM

Multiples vulnérabilités dans le noyau Linux de Red Hat - CERT-FR

Multiples vulnérabilités dans le noyau Linux de Red Hat - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 10.0 aarch64 Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 10.2 aarch64 Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.6 aarch64 Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 9.8 aarch64 Red Hat CodeReady Linux Builder for ARM 64 10 aarch64 Red Hat CodeReady Linux Builder for ARM 64 8 aarch64 Red Hat CodeReady Linux Builder for ARM 64 9 aarch64 Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 10.0 s390x Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 10.2 s390x Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.6 s390x Red Hat CodeReady Linux Builder for IBM z Systems - Extended Update Support 9.8 s390x Red Hat CodeReady Linux Builder for IBM z Systems 10 s390x Red Hat CodeReady Linux Builder for IBM z Systems 9 s390x Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 10.0 ppc64le Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 10.2 ppc64le Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.6 ppc64le Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 9.8 ppc64le Red Hat CodeReady Linux Builder for Power, little endian 10 ppc64le Red Hat CodeReady Linux Builder for Power, little endian 8 ppc64le Red Hat CodeReady Linux Builder for Power, little endian 9 ppc64le Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 10.0 x86_64 Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 10.2 x86_64 Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.6 x86_64 Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 9.8 x86_64 Red Hat CodeReady Linux Builder for x86_64 10 x86_64 Red Hat CodeReady Linux Builder for x86_64 8 x86_64 Red Hat CodeReady Linux Builder for x86_64 9 x86_64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.0 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 10.2 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.2 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.4 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.6 aarch64 Red Hat Enterprise Linux for ARM 64 - 4 years of updates 9.8 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 10.2 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 8.10 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.2 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.4 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.6 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle 9.8 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle Long Life 8.4 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Life Cycle Long Life 8.6 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.0 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 10.2 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.6 aarch64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 9.8 aarch64 Red Hat Enterprise Linux for ARM 64 10 aarch64 Red Hat Enterprise Linux for ARM 64 8 aarch64 Red Hat Enterprise Linux for ARM 64 9 aarch64 Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.0 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 10.2 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.2 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.4 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.6 s390x Red Hat Enterprise Linux for IBM z Systems - 4 years of updates 9.8 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 10.2 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 8.10 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.2 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.4 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.6 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle 9.8 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle Long Life 8.4 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Life Cycle Long Life 8.6 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.0 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 10.2 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.6 s390x Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 9.8 s390x Red Hat Enterprise Linux for IBM z Systems 10 s390x Red Hat Enterprise Linux for IBM z Systems 8 s390x Red Hat Enterprise Linux for IBM z Systems 9 s390x Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.0 ppc64le Red Hat Enterprise Linux for Power, little endian - 4 years of support 10.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 10.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 8.10 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.4 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.6 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle 9.8 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle Long Life 8.4 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Life Cycle Long Life 8.6 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.0 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 10.2 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.6 ppc64le Red Hat Enterprise Linux for Power, little endian - Extended Update Support 9.8 ppc64le Red Hat Enterprise Linux for Power, little endian 10 ppc64le Red Hat Enterprise Linux for Power, little endian 8 ppc64le Red Hat Enterprise Linux for Power, little endian 9 ppc64le Red Hat Enterprise Linux for Real Time 8 x86_64 Red Hat Enterprise Linux for Real Time for NFV 8 x86_64 Red Hat Enterprise Linux for Real Time for x86_64 - Extended Life Cycle Support 7 x86_64 Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.0 x86_64 Red Hat Enterprise Linux for x86_64 - 4 years of updates 10.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 10.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 8.10 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.4 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.6 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle 9.8 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.4 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.6 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Life Cycle Long Life 8.8 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.0 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 10.2 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.6 x86_64 Red Hat Enterprise Linux for x86_64 - Extended Update Support 9.8 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 8.8 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.2 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.4 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.6 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 9.8 x86_64 Red Hat Enterprise Linux for x86_64 10 x86_64 Red Hat Enterprise Linux for x86_64 8 x86_64 Red Hat Enterprise Linux for x86_64 9 x86_64 Red Hat Enterprise Linux Server - AUS 8.4 x86_64 Red Hat Enterprise Linux Server - AUS 8.6 x86_64 Red Hat Enterprise Linux Server - AUS 9.2 x86_64 Red Hat Enterprise Linux Server - AUS 9.4 x86_64 Red Hat Enterprise Linux Server - AUS 9.6 x86_64 Red Hat Enterprise Linux Server - Extended Life Cycle Support (for IBM z Systems) 7 s390x Red Hat Enterprise Linux Server - Extended Life Cycle Support 7 x86_64 Red Hat Enterprise Linux Server - Extended Life Cycle Support Extension (for IBM z Systems) 6 s390x Red Hat Enterprise Linux Server - Extended Life Cycle Support Extension 6 i386 Red Hat Enterprise Linux Server - Extended Life Cycle Support Extension 6 x86_64 Red Hat Enterprise Linux Server - Extended Life Cycle Support for IBM Power, big endian 7 ppc64 Red Hat Enterprise Linux Server - Extended Life Cycle Support for IBM Power, little endian 7 ppc64le Red Hat Enterprise Linux Server - TUS 8.8 x86_64 Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 8.8 ppc64le Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.2 ppc64le Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.4 ppc64le Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.6 ppc64le Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 9.8 ppc64le Résumé De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Red Hat RHSA-2026:69089 du 21 septembre 2026 https://access.redhat.com/errata/RHSA-2026:69089 Bulletin de sécurité Red Hat RHSA-2026:69837 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:69837 Bulletin de sécurité Red Hat RHSA-2026:69874 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:69874 Bulletin de sécurité Red Hat RHSA-2026:69906 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:69906 Bulletin de sécurité Red Hat RHSA-2026:69908 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:69908 Bulletin de sécurité Red Hat RHSA-2026:70290 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70290 Bulletin de sécurité Red Hat RHSA-2026:70308 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70308 Bulletin de sécurité Red Hat RHSA-2026:70403 du 22 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70403 Bulletin de sécurité Red Hat RHSA-2026:70483 du 23 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70483 Bulletin de sécurité Red Hat RHSA-2026:70484 du 23 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70484 Bulletin de sécurité Red Hat RHSA-2026:70498 du 23 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70498 Bulletin de sécurité Red Hat RHSA-2026:70797 du 23 septembre 2026 https://access.redhat.com/errata/RHSA-2026:70797 Bulletin de sécurité Red Hat RHSA-2026:71016 du 23 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71016 Bulletin de sécurité Red Hat RHSA-2026:71213 du 23 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71213 Bulletin de sécurité Red Hat RHSA-2026:71232 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71232 Bulletin de sécurité Red Hat RHSA-2026:71233 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71233 Bulletin de sécurité Red Hat RHSA-2026:71325 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71325 Bulletin de sécurité Red Hat RHSA-2026:71326 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71326 Bulletin de sécurité Red Hat RHSA-2026:71327 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71327 Bulletin de sécurité Red Hat RHSA-2026:71330 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71330 Bulletin de sécurité Red Hat RHSA-2026:71565 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71565 Bulletin de sécurité Red Hat RHSA-2026:71592 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71592 Bulletin de sécurité Red Hat RHSA-2026:71594 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71594 Bulletin de sécurité Red Hat RHSA-2026:71599 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71599 Bulletin de sécurité Red Hat RHSA-2026:71601 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71601 Bulletin de sécurité Red Hat RHSA-2026:71606 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71606 Bulletin de sécurité Red Hat RHSA-2026:71649 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71649 Bulletin de sécurité Red Hat RHSA-2026:71657 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71657 Bulletin de sécurité Red Hat RHSA-2026:71687 du 24 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71687 Bulletin de sécurité Red Hat RHSA-2026:71700 du 25 septembre 2026 https://access.redhat.com/errata/RHSA-2026:71700 Référence CVE CVE-2023-53781 https://www.cve.org/CVERecord?id=CVE-2023-53781 Référence CVE CVE-2023-54120 https://www.cve.org/CVERecord?id=CVE-2023-54120 Référence CVE CVE-2023-54214 https://www.cve.org/CVERecord?id=CVE-2023-54214 Référence CVE CVE-2025-21826 https://www.cve.org/CVERecord?id=CVE-2025-21826 Référence CVE CVE-2025-39964 https://www.cve.org/CVERecord?id=CVE-2025-39964 Référence CVE CVE-2025-40323 https://www.cve.org/CVERecord?id=CVE-2025-40323 Référence CVE CVE-2025-71082 https://www.cve.org/CVERecord?id=CVE-2025-71082 Référence CVE CVE-2026-23007 https://www.cve.org/CVERecord?id=CVE-2026-23007 Référence CVE CVE-2026-31539 https://www.cve.org/CVERecord?id=CVE-2026-31539 Référence CVE CVE-2026-31566 https://www.cve.org/CVERecord?id=CVE-2026-31566 Référence CVE CVE-2026-31692 https://www.cve.org/CVERecord?id=CVE-2026-31692 Référence CVE CVE-2026-43334 https://www.cve.org/CVERecord?id=CVE-2026-43334 Référence CVE CVE-2026-43370 https://www.cve.org/CVERecord?id=CVE-2026-43370 Référence CVE CVE-2026-45894 https://www.cve.org/CVERecord?id=CVE-2026-45894 Référence CVE CVE-2026-45959 https://www.cve.org/CVERecord?id=CVE-2026-45959 Référence CVE CVE-2026-46043 https://www.cve.org/CVERecord?id=CVE-2026-46043 Référence CVE CVE-2026-46117 https://www.cve.org/CVERecord?id=CVE-2026-46117 Référence CVE CVE-2026-46133 https://www.cve.org/CVERecord?id=CVE-2026-46133 Référence CVE CVE-2026-46150 https://www.cve.org/CVERecord?id=CVE-2026-46150 Référence CVE CVE-2026-46199 https://www.cve.org/CVERecord?id=CVE-2026-46199 Référence CVE CVE-2026-46204 https://www.cve.org/CVERecord?id=CVE-2026-46204 Référence CVE CVE-2026-46230 https://www.cve.org/CVERecord?id=CVE-2026-46230 Référence CVE CVE-2026-46311 https://www.cve.org/CVERecord?id=CVE-2026-46311 Référence CVE CVE-2026-52912 https://www.cve.org/CVERecord?id=CVE-2026-52912 Référence CVE CVE-2026-52918 https://www.cve.org/CVERecord?id=CVE-2026-52918 Référence CVE CVE-2026-52993 https://www.cve.org/CVERecord?id=CVE-2026-52993 Référence CVE CVE-2026-53000 https://www.cve.org/CVERecord?id=CVE-2026-53000 Référence CVE CVE-2026-53002 https://www.cve.org/CVERecord?id=CVE-2026-53002 Référence CVE CVE-2026-53005 https://www.cve.org/CVERecord?id=CVE-2026-53005 Référence CVE CVE-2026-53009 https://www.cve.org/CVERecord?id=CVE-2026-53009 Référence CVE CVE-2026-53053 https://www.cve.org/CVERecord?id=CVE-2026-53053 Référence CVE CVE-2026-53062 https://www.cve.org/CVERecord?id=CVE-2026-53062 Référence CVE CVE-2026-53185 https://www.cve.org/CVERecord?id=CVE-2026-53185 Référence CVE CVE-2026-53196 https://www.cve.org/CVERecord?id=CVE-2026-53196 Référence CVE CVE-2026-53203 https://www.cve.org/CVERecord?id=CVE-2026-53203 Référence CVE CVE-2026-53254 https://www.cve.org/CVERecord?id=CVE-2026-53254 Référence CVE CVE-2026-53256 https://www.cve.org/CVERecord?id=CVE-2026-53256 Référence CVE CVE-2026-53266 https://www.cve.org/CVERecord?id=CVE-2026-53266 Référence CVE CVE-2026-53290 https://www.cve.org/CVERecord?id=CVE-2026-53290 Référence CVE CVE-2026-63802 https://www.cve.org/CVERecord?id=CVE-2026-63802 Référence CVE CVE-2026-63823 https://www.cve.org/CVERecord?id=CVE-2026-63823 Référence CVE CVE-2026-63831 https://www.cve.org/CVERecord?id=CVE-2026-63831 Référence CVE CVE-2026-63887 https://www.cve.org/CVERecord?id=CVE-2026-63887 Référence CVE CVE-2026-63888 https://www.cve.org/CVERecord?id=CVE-2026-63888 Référence CVE CVE-2026-63947 https://www.cve.org/CVERecord?id=CVE-2026-63947 Référence CVE CVE-2026-63952 https://www.cve.org/CVERecord?id=CVE-2026-63952 Référence CVE CVE-2026-63975 https://www.cve.org/CVERecord?id=CVE-2026-63975 Référence CVE CVE-2026-64017 https://www.cve.org/CVERecord?id=CVE-2026-64017 Référence CVE CVE-2026-64053 https://www.cve.org/CVERecord?id=CVE-2026-64053 Référence CVE CVE-2026-64098 https://www.cve.org/CVERecord?id=CVE-2026-64098 Référence CVE CVE-2026-64191 https://www.cve.org/CVERecord?id=CVE-2026-64191 Référence CVE CVE-2026-64268 https://www.cve.org/CVERecord?id=CVE-2026-64268 Référence CVE CVE-2026-64368 https://www.cve.org/CVERecord?id=CVE-2026-64368 Référence CVE CVE-2026-64382 https://www.cve.org/CVERecord?id=CVE-2026-64382 Référence CVE CVE-2026-64383 https://www.cve.org/CVERecord?id=CVE-2026-64383 Référence CVE CVE-2026-64534 https://www.cve.org/CVERecord?id=CVE-2026-64534 Référence CVE CVE-2026-64564 https://www.cve.org/CVERecord?id=CVE-2026-64564 Référence CVE CVE-2026-64582 https://www.cve.org/CVERecord?id=CVE-2026-64582 Référence CVE CVE-2026-68108 https://www.cve.org/CVERecord?id=CVE-2026-68108 Référence CVE CVE-2026-68121 https://www.cve.org/CVERecord?id=CVE-2026-68121 Référence CVE CVE-2026-68155 https://www.cve.org/CVERecord?id=CVE-2026-68155 Référence CVE CVE-2026-68159 https://www.cve.org/CVERecord?id=CVE-2026-68159 Référence CVE CVE-2026-68166 https://www.cve.org/CVERecord?id=CVE-2026-68166 Référence CVE CVE-2026-68188 https://www.cve.org/CVERecord?id=CVE-2026-68188 Référence CVE CVE-2026-68201 https://www.cve.org/CVERecord?id=CVE-2026-68201 Référence CVE CVE-2026-68257 https://www.cve.org/CVERecord?id=CVE-2026-68257 Référence CVE CVE-2026-68266 https://www.cve.org/CVERecord?id=CVE-2026-68266 Référence CVE CVE-2026-68267 https://www.cve.org/CVERecord?id=CVE-2026-68267 Référence CVE CVE-2026-68273 https://www.cve.org/CVERecord?id=CVE-2026-68273 Référence CVE CVE-2026-68293 https://www.cve.org/CVERecord?id=CVE-2026-68293 Référence CVE CVE-2026-68391 https://www.cve.org/CVERecord?id=CVE-2026-68391 Référence CVE CVE-2026-72243 https://www.cve.org/CVERecord?id=CVE-2026-72243 Référence CVE CVE-2026-72261 https://www.cve.org/CVERecord?id=CVE-2026-72261 Référence CVE CVE-2026-74469 https://www.cve.org/CVERecord?id=CVE-2026-74469 Référence CVE CVE-2026-74518 https://www.cve.org/CVERecord?id=CVE-2026-74518 Référence CVE CVE-2026-74569 https://www.cve.org/CVERecord?id=CVE-2026-74569 Référence CVE CVE-2026-80714 https://www.cve.org/CVERecord?id=CVE-2026-80714 Référence CVE CVE-2026-80844 https://www.cve.org/CVERecord?id=CVE-2026-80844 Référence CVE CVE-2026-81000 https://www.cve.org/CVERecord?id=CVE-2026-81000 Référence CVE CVE-2026-89480 https://www.cve.org/CVERecord?id=CVE-2026-89480 Référence CVE CVE-2026-89846 https://www.cve.org/CVERecord?id=CVE-2026-89846
No comment yet.
Scooped by Yannick Giquel
September 25, 8:23 AM

Intrusion d’un agent d’OpenAI en Australie ou les limites de la transparence promise par les laboratoires d’IA

Intrusion d’un agent d’OpenAI en Australie ou les limites de la transparence promise par les laboratoires d’IA | Cybersécurité | Scoop.it
Les laboratoires d’IA promettent d’eux-mêmes de déclarer vite et ouvertement les dérives de leurs modèles. OpenAI a pourtant attendu près de trois mois après qu’un de ses agents eut contourné les protections d’un portail de l’État australien pour en avertir Canberra, par un courriel à une boîte...
No comment yet.
Scooped by Yannick Giquel
September 24, 1:23 PM

Sécurité des données en France : elle ne se présume pas, elle se démontre

Sécurité des données en France : elle ne se présume pas, elle se démontre | Cybersécurité | Scoop.it
La cybersécurité française mérite-t-elle encore la confiance qu'on lui accorde ? Cette confiance ne se décrète pas, elle se démontre, incident après incident.
No comment yet.
Scooped by Yannick Giquel
September 24, 9:52 AM

Multiples vulnérabilités dans LibreNMS - CERT-FR

Multiples vulnérabilités dans LibreNMS - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Injection de code indirecte à distance (XSS) Injection SQL (SQLi) Élévation de privilèges Systèmes affectés LibreNMS versions antérieures à 26.9.0 Résumé De multiples vulnérabilités ont été découvertes dans LibreNMS. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, une atteinte à la confidentialité des données et une atteinte à l'intégrité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité LibreNMS GHSA-2pw7-8mmj-gcw5 du 23 septembre 2026 https://github.com/librenms/librenms/security/advisories/GHSA-2pw7-8mmj-gcw5 Bulletin de sécurité LibreNMS GHSA-9qcg-rgg9-mpjg du 23 septembre 2026 https://github.com/librenms/librenms/security/advisories/GHSA-9qcg-rgg9-mpjg Bulletin de sécurité LibreNMS GHSA-cjqw-76mh-jmpv du 23 septembre 2026 https://github.com/librenms/librenms/security/advisories/GHSA-cjqw-76mh-jmpv Bulletin de sécurité LibreNMS GHSA-ffjc-4fr5-47c6 du 23 septembre 2026 https://github.com/librenms/librenms/security/advisories/GHSA-ffjc-4fr5-47c6 Bulletin de sécurité LibreNMS GHSA-j3qf-h24w-9f42 du 23 septembre 2026 https://github.com/librenms/librenms/security/advisories/GHSA-j3qf-h24w-9f42
No comment yet.
Scooped by Yannick Giquel
September 24, 9:52 AM

Multiples vulnérabilités dans Papercut - CERT-FR

Multiples vulnérabilités dans Papercut - CERT-FR | Cybersécurité | Scoop.it
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Exécution de code arbitraire à distance Injection de code indirecte à distance (XSS) Systèmes affectés PaperCut Hive Embedded Application versions antérieures à 2.3.0 pour Ricoh PaperCut NG/MF versions 25.x antérieures à 25.0.13 PaperCut NG/MF versions 26.x antérieures à 26.0.5 Résumé De multiples vulnérabilités ont été découvertes dans Papercut. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une atteinte à la confidentialité des données et une injection de code indirecte à distance (XSS). Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Papercut security-bulletin-sep-2026 du 24 septembre 2026 https://www.papercut.com/kb/Main/security-bulletin-sep-2026/ Référence CVE CVE-2026-11744 https://www.cve.org/CVERecord?id=CVE-2026-11744 Référence CVE CVE-2026-14780 https://www.cve.org/CVERecord?id=CVE-2026-14780 Référence CVE CVE-2026-82077 https://www.cve.org/CVERecord?id=CVE-2026-82077 Référence CVE CVE-2026-87739 https://www.cve.org/CVERecord?id=CVE-2026-87739
No comment yet.
Scooped by Yannick Giquel
September 24, 9:52 AM

Multiples vulnérabilités dans Zabbix Agent - CERT-FR

Multiples vulnérabilités dans Zabbix Agent - CERT-FR | Cybersécurité | Scoop.it
Risque Non spécifié par l'éditeur Systèmes affectés Agent2 versions antérieures à 7.0.31 Résumé De multiples vulnérabilités ont été découvertes dans Zabbix Agent. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Zabbix ZBX-28059 du 24 septembre 2026 https://support.zabbix.com/browse/ZBX-28059
No comment yet.
Scooped by Yannick Giquel
September 24, 4:22 AM

Au niveau de l'UE, un suivi douteux des actions pour la cybersécurité

Au niveau de l'UE, un suivi douteux des actions pour la cybersécurité | Cybersécurité | Scoop.it
La Cour des comptes européenne questionne le suivi de performance de certains projets de cybersécurité financés dans le cadre du programme pour une Europe numérique.
No comment yet.