

La mise à jour iOS 18.1 vient corriger 24 vulnérabilités apparues sur les iPhone, dont quatre failles de l'assistant Siri.Ces brèches pourraient permettre à des attaquants ou à des applications malveillantes d'exfiltrer des données sensibles…...


 Your new post is loading...
La mise à jour iOS 18.1 vient corriger 24 vulnérabilités apparues sur les iPhone, dont quatre failles de l'assistant Siri.Ces brèches pourraient permettre à des attaquants ou à des applications malveillantes d'exfiltrer des données sensibles…...

No comment yet.

La pépite française de la cybersécurité développe plusieurs logiciels basés sur l'analyse des menaces et la réponse aux incidents.Filigran...-Cybersécurité...
No comment yet.
La semaine dernière, un hacker affirmait avoir dérobé les données de 19 millions de clients.L'opérateur a ensuite confirmé une cyberattaque...-Cybersécurité...
No comment yet.
Découvrez des informations d'experts sur NDR/EDR : CrowdStrike et Fortinet s’associent pour combiner la sécurité des points terminaux et des réseaux dans un pare-feu avec notre article approfondi.
No comment yet.

La gamification de la formation en cybersécurité permet de développer les compétences techniques et humaines essentielles tout en maintenant l'engagement des collaborateurs.
No comment yet.

L’entreprise avait plaidé une “erreur humaine” qui avait entraîné le zappage de la correction par Microsoft de deux vulnérabilités. Pas suffisant pour le régulateur, qui a tancé la société sur l’absence de processus de suivi de ces mises à jour critiques.
No comment yet.
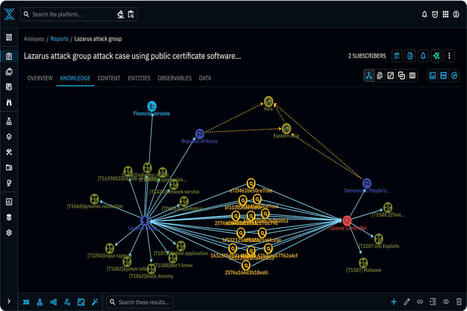
C'est la troisième levée de fonds, en l'espace de 18 mois, de la start-up française. Elle ambitionne de développer sa communauté open source, de recruter et d'accroître sa notoriété.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés openSUSE Leap 15.4 openSUSE Leap 15.5 SUSE Linux Enterprise High Performance Computing 12 SP5 SUSE Linux Enterprise High Performance Computing 15 SP2 SUSE Linux Enterprise High Performance Computing 15 SP4 SUSE Linux Enterprise High Performance Computing 15 SP5 SUSE Linux Enterprise Live Patching 12-SP5 SUSE Linux Enterprise Live Patching 15-SP2 SUSE Linux Enterprise Live Patching 15-SP4 SUSE Linux Enterprise Live Patching 15-SP5 SUSE Linux Enterprise Live Patching 15-SP6 SUSE Linux Enterprise Micro 5.3 SUSE Linux Enterprise Micro 5.4 SUSE Linux Enterprise Micro 5.5 SUSE Linux Enterprise Real Time 15 SP4 SUSE Linux Enterprise Real Time 15 SP5 SUSE Linux Enterprise Real Time 15 SP6 SUSE Linux Enterprise Server 11 SP4 SUSE Linux Enterprise Server 11 SP4 LTSS EXTREME CORE 11-SP4 SUSE Linux Enterprise Server 12 SP5 SUSE Linux Enterprise Server 15 SP2 SUSE Linux Enterprise Server 15 SP4 SUSE Linux Enterprise Server 15 SP5 SUSE Linux Enterprise Server 15 SP6 SUSE Linux Enterprise Server for SAP Applications 12 SP5 SUSE Linux Enterprise Server for SAP Applications 15 SP2 SUSE Linux Enterprise Server for SAP Applications 15 SP4 SUSE Linux Enterprise Server for SAP Applications 15 SP5 SUSE Linux Enterprise Server for SAP Applications 15 SP6 Résumé De multiples vulnérabilités ont été découvertes dans le noyau Linux de SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, une atteinte à la confidentialité des données et un contournement de la politique de sécurité. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité SUSE SUSE-SU-2024:3617-1 du 14 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243617-1 Bulletin de sécurité SUSE SUSE-SU-2024:3623-1 du 14 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243623-1 Bulletin de sécurité SUSE SUSE-SU-2024:3624-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243624-1 Bulletin de sécurité SUSE SUSE-SU-2024:3625-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243625-1 Bulletin de sécurité SUSE SUSE-SU-2024:3626-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243626-1 Bulletin de sécurité SUSE SUSE-SU-2024:3627-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243627-1 Bulletin de sécurité SUSE SUSE-SU-2024:3628-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243628-1 Bulletin de sécurité SUSE SUSE-SU-2024:3631-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243631-1 Bulletin de sécurité SUSE SUSE-SU-2024:3632-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243632-1 Bulletin de sécurité SUSE SUSE-SU-2024:3635-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243635-1 Bulletin de sécurité SUSE SUSE-SU-2024:3636-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243636-1 Bulletin de sécurité SUSE SUSE-SU-2024:3638-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243638-1 Bulletin de sécurité SUSE SUSE-SU-2024:3639-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243639-1 Bulletin de sécurité SUSE SUSE-SU-2024:3640-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243640-1 Bulletin de sécurité SUSE SUSE-SU-2024:3641-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243641-1 Bulletin de sécurité SUSE SUSE-SU-2024:3642-1 du 15 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243642-1 Bulletin de sécurité SUSE SUSE-SU-2024:3643-1 du 16 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243643-1 Référence CVE CVE-2021-46955 https://www.cve.org/CVERecord?id=CVE-2021-46955 Référence CVE CVE-2021-47291 https://www.cve.org/CVERecord?id=CVE-2021-47291 Référence CVE CVE-2021-47378 https://www.cve.org/CVERecord?id=CVE-2021-47378 Référence CVE CVE-2021-47383 https://www.cve.org/CVERecord?id=CVE-2021-47383 Référence CVE CVE-2021-47402 https://www.cve.org/CVERecord?id=CVE-2021-47402 Référence CVE CVE-2022-48651 https://www.cve.org/CVERecord?id=CVE-2022-48651 Référence CVE CVE-2022-48662 https://www.cve.org/CVERecord?id=CVE-2022-48662 Référence CVE CVE-2023-1829 https://www.cve.org/CVERecord?id=CVE-2023-1829 Référence CVE CVE-2023-52340 https://www.cve.org/CVERecord?id=CVE-2023-52340 Référence CVE CVE-2023-52502 https://www.cve.org/CVERecord?id=CVE-2023-52502 Référence CVE CVE-2023-52846 https://www.cve.org/CVERecord?id=CVE-2023-52846 Référence CVE CVE-2023-6531 https://www.cve.org/CVERecord?id=CVE-2023-6531 Référence CVE CVE-2023-6546 https://www.cve.org/CVERecord?id=CVE-2023-6546 Référence CVE CVE-2024-23307 https://www.cve.org/CVERecord?id=CVE-2024-23307 Référence CVE CVE-2024-26585 https://www.cve.org/CVERecord?id=CVE-2024-26585 Référence CVE CVE-2024-26610 https://www.cve.org/CVERecord?id=CVE-2024-26610 Référence CVE CVE-2024-26622 https://www.cve.org/CVERecord?id=CVE-2024-26622 Référence CVE CVE-2024-26766 https://www.cve.org/CVERecord?id=CVE-2024-26766 Référence CVE CVE-2024-26828 https://www.cve.org/CVERecord?id=CVE-2024-26828 Référence CVE CVE-2024-26852 https://www.cve.org/CVERecord?id=CVE-2024-26852 Référence CVE CVE-2024-26923 https://www.cve.org/CVERecord?id=CVE-2024-26923 Référence CVE CVE-2024-26930 https://www.cve.org/CVERecord?id=CVE-2024-26930 Référence CVE CVE-2024-27398 https://www.cve.org/CVERecord?id=CVE-2024-27398 Référence CVE CVE-2024-35817 https://www.cve.org/CVERecord?id=CVE-2024-35817 Référence CVE CVE-2024-35861 https://www.cve.org/CVERecord?id=CVE-2024-35861 Référence CVE CVE-2024-35950 https://www.cve.org/CVERecord?id=CVE-2024-35950 Référence CVE CVE-2024-36899 https://www.cve.org/CVERecord?id=CVE-2024-36899 Référence CVE CVE-2024-36964 https://www.cve.org/CVERecord?id=CVE-2024-36964 Référence CVE CVE-2024-38538 https://www.cve.org/CVERecord?id=CVE-2024-38538 Référence CVE CVE-2024-40902 https://www.cve.org/CVERecord?id=CVE-2024-40902 Référence CVE CVE-2024-40909 https://www.cve.org/CVERecord?id=CVE-2024-40909 Référence CVE CVE-2024-40954 https://www.cve.org/CVERecord?id=CVE-2024-40954 Référence CVE CVE-2024-41059 https://www.cve.org/CVERecord?id=CVE-2024-41059 Référence CVE CVE-2024-42104 https://www.cve.org/CVERecord?id=CVE-2024-42104 Référence CVE CVE-2024-42148 https://www.cve.org/CVERecord?id=CVE-2024-42148 Référence CVE CVE-2024-45021 https://www.cve.org/CVERecord?id=CVE-2024-45021
No comment yet.
Risques Déni de service Exécution de code arbitraire Non spécifié par l'éditeur Systèmes affectés Ubuntu 22.04 LTS Résumé De multiples vulnérabilités ont été découvertes dans le noyau Linux d'Ubuntu. Elles permettent à un attaquant de provoquer une exécution de code arbitraire, un déni de service et un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Ubuntu USN-7072-2 du 21 octobre 2024 https://ubuntu.com/security/notices/USN-7072-2 Référence CVE CVE-2024-27397 https://www.cve.org/CVERecord?id=CVE-2024-27397 Référence CVE CVE-2024-38630 https://www.cve.org/CVERecord?id=CVE-2024-38630 Référence CVE CVE-2024-45016 https://www.cve.org/CVERecord?id=CVE-2024-45016
No comment yet.
Sécurité Informatique : U Tech, la DSI de la Coopérative U, déploie un outil de détection des anomalies sur son réseau. D'abord sur son datacenter et désormais également sur...
No comment yet.
|

Intelligence artificielle : Plusieurs chercheurs ont découvert des vulnérabilités dans différents modèles et frameworks d'IA. Dans la plupart des cas, les garde-fous mis en...
No comment yet.
En Europe, les entreprises concernées par la directive NIS 2 ont réorienté les dépenses de certains budgets (recrutement, sécurité...) pour se...-Club Data Protection...
No comment yet.
Maxime Hambersin souligne l'importance de l'IA pour sécuriser l'identité numérique face aux cybermenaces. Avec la biométrie et la détection de vivacité, l'agilité des entreprises se renforce.
No comment yet.
Financement : Après un premier tour de table en mars dernier, Filigran annonce un second financement de 32 M€. Cet apport doit accélérer l'expansion...
No comment yet.
L'essor du cloud et des nouvelles formes de travail impose une révision des approches de cybersécurité traditionnelles... et le Zero Trust tire son épingle du jeu.
No comment yet.
Vous réfléchirez à deux fois avant de scanner un code QR que vous avez reçu par e-mail.
No comment yet.
Incident de sécurité chez Transak : les pièces d’identités concernéesPosted On 28 Oct 2024By : Damien BancalComment: 0Tag: TransakLe spécialiste de l’achat et de la vente de cryptomonnaie Transak se retrouve face à une fuite de données impactant les données des utilisateurs, dont leur pièce d’identité et vidéo de confirmation d’inscription. Transak est une plateforme web qui permet aux utilisateurs d’acheter et de vendre des cryptomonnaies de manière simplifiée, en intégrant des solutions de paiement fiat-to-crypto pour de nombreux services décentralisés, comme les portefeuilles de cryptomonnaie et les applications décentralisées (dApps). Concrètement, Transak sert de passerelle entre les monnaies traditionnelles (fiat) et les actifs numériques, en offrant aux utilisateurs la possibilité d’acquérir des cryptomonnaies en utilisant des méthodes de paiement classiques comme les cartes de crédit, virements bancaires, ou autres options locales de paiement. Transak vient d’alerter ses utilisateurs à la suite d’une exfiltration de données malveillantes. Un incident de sécurité impactant 1,14 % de la base d’utilisateurs, soit 92 554 personnes. L’incident provenait d’un accès non autorisé au poste de travail d’un des employés à la suite d’une attaque de phishing. En utilisant les identifiants de connexion de cet employé, l’attaquant a pu accéder au système d’un fournisseur tiers de vérification d’identité (KYC) que Transak utilise pour les services de vérification de documents. Cela a permis à l’attaquant d’accéder à des informations utilisateur spécifiques via le tableau de bord de ce fournisseur. Données consultées Dans le cadre de cet accès, les informations suivantes ont été consultées pour les utilisateurs concernés : noms, dates de naissance, documents d’identité (passeports, permis de conduire, etc.) et photos et vidéos selfie (Demandées pour valider l’inscription sur Transak pour éviter les faux comptes). Aucune donnée financière sensible n’a été compromise. Le pirate n’aurait pas eu accés aux adresses électroniques, numéros de téléphone, mots de passe, informations de carte de crédit, numéros de sécurité sociale ou toute autre donnée financière. En tant que plateforme non dépositaire, Transak ne détient jamais les fonds des utilisateurs, qu’il s’agisse de monnaie fiduciaire ou de cryptomonnaie. Ainsi, les actifs des utilisateurs ne sont pas affectés par cette attaque, et les utilisateurs conservent toujours le contrôle total de leurs actifs, assurant que leurs fonds ne sont jamais exposés à de tels incidents. Les pirates ont tout de même des données qui pourraient leur permettre une usurpation d’identité numérique efficace (pièces d’identités, selfies et vidéos). À ce jour, rien ne laisse supposer que les données consultées ont été utilisées à mauvais escient. Toutefois, si vous êtes clients zataz vous recommande de rester vigilants et de surveiller toute activité suspecte. Pendant ce temps… Le Service Veille ZATAZ a repéré une vente de données impactant, au moins, 1 million de français et françaises. Le pirate propose, pour 300$, 15 000 identités et IBAN. Est-ce le pirate de Free ? Au sujet de l'auteurDamien Bancal (damienbancal.fr) est un expert internationalement reconnu en cybersécurité. Il a fondé le projet Zataz en 1989. ZATAZ.com est devenu une référence incontournable en matière d'information sur la sécurité informatique et les cybermenaces pour le grand public. Avec plus de 30 ans d'expérience, Damien Bancal s'est imposé comme une figure majeure dans ce domaine, contribuant à la sensibilisation et à la protection des internautes contre les cyberattaques. Sa carrière est marquée par une forte implication dans l'éducation à la cybersécurité, notamment à travers des conférences et des publications spécialisées. Il est l'auteur de plusieurs ouvrages (17) et articles (plusieurs centaines : 01net, Le Monde, France Info, Etc.) qui explorent les divers aspects du piratage informatique et de la protection des données. Il a remporté le prix spécial du livre du FIC/InCyber 2022. Finaliste 2023 du 1er CTF Social Engineering Nord Américain. Vainqueur du CTF Social Engineering 2024 du HackFest 2024 (Canada). Damien Bancal a également été largement reconnu par la presse internationale dont le New York Times, qui souligne non seulement son expertise mais aussi son parcours inspirant. Par exemple, un portrait de La Voix du Nord le décrit comme "Monsieur Cybersécurité", soulignant son influence et son rôle essentiel dans ce domaine. Enfin, il figure parmi les personnalités les plus influentes dans la cybersécurité, comme le souligne Le Big Data, et a été classé parmi les 500 personnalités tech les plus influentes en 2023 selon Tyto PR. Chroniqueur TV et Radio (France Info, M6, RTL, Medi1, Etc.) Volontaires de la réserve citoyenne - Gendarmerie Nationale et de l'Éducation Nationale. Médaillé de la DefNat (Marine Nationale) et de la MSV (Gendarmerie Nationale). Entrepreneur, il a lancé en 2022 la société veillezataz.com. Previous StoryService Veille ZATAZ : votre protection gratuite Jusqu’au 31 décembre 2024 Laisser un commentaire Name * Email * Website Enregistrer mon nom, mon e-mail et mon site dans le navigateur pour mon prochain commentaire. + = Ce site utilise Akismet pour réduire les indésirables. En savoir plus sur comment les données de vos commentaires sont utilisées.Partenaires Publicité Data SecurityLa nouvelle arnaque nord-coréenne : extorsion de fonds par de faux travailleurs informatiques 27/10/2024Microsoft avertit ses clients d’une perte de journaux critiques due à un bug 25/10/2024Discord interdit en Russie, Kaspersky interdit sur Google Play 25/10/2024Marriott et Starwood : un règlement de 52 millions de dollars pour violation de données personnelles 25/10/2024L’affichage dynamique au profit de votre entreprise 25/10/2024Une attaque SIM-swap bouleverse le marché des cryptomonnaies 25/10/2024Piratage chez MediCheck : des données médicales sensibles divulguées par le groupe Killsec 21/10/2024Ça pirate à tout-va dans le monde de la cryptomonnaie. 21/10/2024Telegram : les transactions crypto dans la ligne de mire 21/10/2024Anti-spoofing d’entreprise : Apple sonne la fin du « game » ? 21/10/2024La simulation de crédit : un outil indispensable pour anticiper son emprunt 14/10/2024Fausse musique et hack de streaming pour 10 millions de dollars ! 08/10/2024Remplacer les mots de passe tous les mois ? Plus utile selon le NIST 08/10/20244 conseils pour choisir une batterie pour votre ordinateur 04/10/2024Rapport du FBI sur la fraude aux cryptomonnaies : alerte face à la montée des délits 12/09/2024Les cybercriminels de RansomHub utilisent TDSSKiller pour contourner les systèmes de sécurité 12/09/2024Cybersécurité : la menace interne 12/09/2024Partenaires de ZATAZ Publicités Rechercher une info Calendrier octobre 2024 L M M J V S D 123456 78910111213 14151617181920 21222324252627 28293031 Les + commentés Retour du chantage par mail : je vous vois à poil ! 210 Comments Escroquerie : chantage par mail à l'encontre de milliers de Français 206 Comments Chantage par mail : NON vous n'avez pas été piraté 150 Comments Publicités
No comment yet.
Risques Contournement de la politique de sécurité Déni de service Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés Red Hat CodeReady Linux Builder for ARM 64 - Extended Update Support 8.8 aarch64 Red Hat CodeReady Linux Builder for Power, little endian - Extended Update Support 8.8 ppc64le Red Hat CodeReady Linux Builder for x86_64 - Extended Update Support 8.8 x86_64 Red Hat Enterprise Linux for ARM 64 - Extended Update Support 8.8 aarch64 Red Hat Enterprise Linux for IBM z Systems - Extended Update Support 8.8 s390x Red Hat Enterprise Linux for Power, little endian - Extended Update Support 8.8 ppc64le Red Hat Enterprise Linux for x86_64 - Extended Update Support 8.8 x86_64 Red Hat Enterprise Linux for x86_64 - Update Services for SAP Solutions 8.8 x86_64 Red Hat Enterprise Linux Server - TUS 8.8 x86_64 Red Hat Enterprise Linux Server for Power LE - Update Services for SAP Solutions 8.8 ppc64le Résumé De multiples vulnérabilités ont été découvertes dans le noyau Linux de Red Hat. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, un contournement de la politique de sécurité et un déni de service. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Red Hat RHSA-2024:8107 du 15 octobre 2024 https://access.redhat.com/errata/RHSA-2024:8107 Référence CVE CVE-2021-47321 https://www.cve.org/CVERecord?id=CVE-2021-47321 Référence CVE CVE-2021-47560 https://www.cve.org/CVERecord?id=CVE-2021-47560 Référence CVE CVE-2023-1252 https://www.cve.org/CVERecord?id=CVE-2023-1252 Référence CVE CVE-2024-35884 https://www.cve.org/CVERecord?id=CVE-2024-35884 Référence CVE CVE-2024-36025 https://www.cve.org/CVERecord?id=CVE-2024-36025 Référence CVE CVE-2024-36952 https://www.cve.org/CVERecord?id=CVE-2024-36952 Référence CVE CVE-2024-38558 https://www.cve.org/CVERecord?id=CVE-2024-38558 Référence CVE CVE-2024-39476 https://www.cve.org/CVERecord?id=CVE-2024-39476 Référence CVE CVE-2024-40998 https://www.cve.org/CVERecord?id=CVE-2024-40998 Référence CVE CVE-2024-41040 https://www.cve.org/CVERecord?id=CVE-2024-41040 Référence CVE CVE-2024-42284 https://www.cve.org/CVERecord?id=CVE-2024-42284
No comment yet.
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Injection de code indirecte à distance (XSS) Élévation de privilèges Systèmes affectés Cognos Analytics Mobile (Android) versions 1.1.x antérieures à 1.1.20 Cognos Analytics Mobile (iOS) versions 1.1.x antérieures à 1.1.20 Cognos Analytics versions 11.2.x antérieures à 11.2.4 FP4 Cognos Analytics versions 12.0.x antérieures à 12.0.4 QRadar Assistant versions antérieures à 3.8.1 SOAR QRadar Plugin App versions antérieures à 5.5.0 Sterling Connect:Express pour UNIX versions 1.5.x antérieures à 1.5.0.17010 Sterling External Authentication Server versions 6.0.x antérieures à 6.0.3.1 GA Sterling External Authentication Server versions 6.1.0.x antérieures à 6.1.0.2 GA Sterling Secure Proxy versions 6.0.x antérieures à 6.0.3.1 GA Sterling Secure Proxy versions 6.1.x antérieures à 6.1.0.1 GA Résumé De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et un déni de service à distance. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité IBM 7172691 du 21 octobre 2024 https://www.ibm.com/support/pages/node/7172691 Bulletin de sécurité IBM 7172692 du 21 octobre 2024 https://www.ibm.com/support/pages/node/7172692 Bulletin de sécurité IBM 7173592 du 21 octobre 2024 https://www.ibm.com/support/pages/node/7173592 Bulletin de sécurité IBM 7173631 du 21 octobre 2024 https://www.ibm.com/support/pages/node/7173631 Bulletin de sécurité IBM 7173632 du 21 octobre 2024 https://www.ibm.com/support/pages/node/7173632 Bulletin de sécurité IBM 7173866 du 23 octobre 2024 https://www.ibm.com/support/pages/node/7173866 Bulletin de sécurité IBM 7174015 du 24 octobre 2024 https://www.ibm.com/support/pages/node/7174015 Bulletin de sécurité IBM 7174016 du 24 octobre 2024 https://www.ibm.com/support/pages/node/7174016 Référence CVE CVE-2012-2677 https://www.cve.org/CVERecord?id=CVE-2012-2677 Référence CVE CVE-2018-12538 https://www.cve.org/CVERecord?id=CVE-2018-12538 Référence CVE CVE-2018-12545 https://www.cve.org/CVERecord?id=CVE-2018-12545 Référence CVE CVE-2019-10241 https://www.cve.org/CVERecord?id=CVE-2019-10241 Référence CVE CVE-2019-13224 https://www.cve.org/CVERecord?id=CVE-2019-13224 Référence CVE CVE-2019-16163 https://www.cve.org/CVERecord?id=CVE-2019-16163 Référence CVE CVE-2019-19012 https://www.cve.org/CVERecord?id=CVE-2019-19012 Référence CVE CVE-2020-15168 https://www.cve.org/CVERecord?id=CVE-2020-15168 Référence CVE CVE-2020-27216 https://www.cve.org/CVERecord?id=CVE-2020-27216 Référence CVE CVE-2021-28169 https://www.cve.org/CVERecord?id=CVE-2021-28169 Référence CVE CVE-2021-34428 https://www.cve.org/CVERecord?id=CVE-2021-34428 Référence CVE CVE-2021-3803 https://www.cve.org/CVERecord?id=CVE-2021-3803 Référence CVE CVE-2021-40690 https://www.cve.org/CVERecord?id=CVE-2021-40690 Référence CVE CVE-2021-43138 https://www.cve.org/CVERecord?id=CVE-2021-43138 Référence CVE CVE-2021-44906 https://www.cve.org/CVERecord?id=CVE-2021-44906 Référence CVE CVE-2022-0144 https://www.cve.org/CVERecord?id=CVE-2022-0144 Référence CVE CVE-2022-0235 https://www.cve.org/CVERecord?id=CVE-2022-0235 Référence CVE CVE-2022-24735 https://www.cve.org/CVERecord?id=CVE-2022-24735 Référence CVE CVE-2022-24736 https://www.cve.org/CVERecord?id=CVE-2022-24736 Référence CVE CVE-2022-24834 https://www.cve.org/CVERecord?id=CVE-2022-24834 Référence CVE CVE-2022-25883 https://www.cve.org/CVERecord?id=CVE-2022-25883 Référence CVE CVE-2022-29622 https://www.cve.org/CVERecord?id=CVE-2022-29622 Référence CVE CVE-2022-3517 https://www.cve.org/CVERecord?id=CVE-2022-3517 Référence CVE CVE-2022-36943 https://www.cve.org/CVERecord?id=CVE-2022-36943 Référence CVE CVE-2022-38900 https://www.cve.org/CVERecord?id=CVE-2022-38900 Référence CVE CVE-2022-43383 https://www.cve.org/CVERecord?id=CVE-2022-43383 Référence CVE CVE-2022-46175 https://www.cve.org/CVERecord?id=CVE-2022-46175 Référence CVE CVE-2023-0842 https://www.cve.org/CVERecord?id=CVE-2023-0842 Référence CVE CVE-2023-22467 https://www.cve.org/CVERecord?id=CVE-2023-22467 Référence CVE CVE-2023-25166 https://www.cve.org/CVERecord?id=CVE-2023-25166 Référence CVE CVE-2023-26048 https://www.cve.org/CVERecord?id=CVE-2023-26048 Référence CVE CVE-2023-26049 https://www.cve.org/CVERecord?id=CVE-2023-26049 Référence CVE CVE-2023-28856 https://www.cve.org/CVERecord?id=CVE-2023-28856 Référence CVE CVE-2023-29262 https://www.cve.org/CVERecord?id=CVE-2023-29262 Référence CVE CVE-2023-36479 https://www.cve.org/CVERecord?id=CVE-2023-36479 Référence CVE CVE-2023-38009 https://www.cve.org/CVERecord?id=CVE-2023-38009 Référence CVE CVE-2023-38264 https://www.cve.org/CVERecord?id=CVE-2023-38264 Référence CVE CVE-2023-38737 https://www.cve.org/CVERecord?id=CVE-2023-38737 Référence CVE CVE-2023-40167 https://www.cve.org/CVERecord?id=CVE-2023-40167 Référence CVE CVE-2023-41900 https://www.cve.org/CVERecord?id=CVE-2023-41900 Référence CVE CVE-2023-42282 https://www.cve.org/CVERecord?id=CVE-2023-42282 Référence CVE CVE-2023-44483 https://www.cve.org/CVERecord?id=CVE-2023-44483 Référence CVE CVE-2023-44487 https://www.cve.org/CVERecord?id=CVE-2023-44487 Référence CVE CVE-2023-45133 https://www.cve.org/CVERecord?id=CVE-2023-45133 Référence CVE CVE-2023-45145 https://www.cve.org/CVERecord?id=CVE-2023-45145 Référence CVE CVE-2023-46234 https://www.cve.org/CVERecord?id=CVE-2023-46234 Référence CVE CVE-2023-46809 https://www.cve.org/CVERecord?id=CVE-2023-46809 Référence CVE CVE-2023-50312 https://www.cve.org/CVERecord?id=CVE-2023-50312 Référence CVE CVE-2023-51775 https://www.cve.org/CVERecord?id=CVE-2023-51775 Référence CVE CVE-2023-52428 https://www.cve.org/CVERecord?id=CVE-2023-52428 Référence CVE CVE-2024-21011 https://www.cve.org/CVERecord?id=CVE-2024-21011 Référence CVE CVE-2024-21085 https://www.cve.org/CVERecord?id=CVE-2024-21085 Référence CVE CVE-2024-21094 https://www.cve.org/CVERecord?id=CVE-2024-21094 Référence CVE CVE-2024-21131 https://www.cve.org/CVERecord?id=CVE-2024-21131 Référence CVE CVE-2024-21138 https://www.cve.org/CVERecord?id=CVE-2024-21138 Référence CVE CVE-2024-21140 https://www.cve.org/CVERecord?id=CVE-2024-21140 Référence CVE CVE-2024-21144 https://www.cve.org/CVERecord?id=CVE-2024-21144 Référence CVE CVE-2024-21145 https://www.cve.org/CVERecord?id=CVE-2024-21145 Référence CVE CVE-2024-21147 https://www.cve.org/CVERecord?id=CVE-2024-21147 Référence CVE CVE-2024-21890 https://www.cve.org/CVERecord?id=CVE-2024-21890 Référence CVE CVE-2024-21891 https://www.cve.org/CVERecord?id=CVE-2024-21891 Référence CVE CVE-2024-21892 https://www.cve.org/CVERecord?id=CVE-2024-21892 Référence CVE CVE-2024-21896 https://www.cve.org/CVERecord?id=CVE-2024-21896 Référence CVE CVE-2024-22017 https://www.cve.org/CVERecord?id=CVE-2024-22017 Référence CVE CVE-2024-22019 https://www.cve.org/CVERecord?id=CVE-2024-22019 Référence CVE CVE-2024-22025 https://www.cve.org/CVERecord?id=CVE-2024-22025 Référence CVE CVE-2024-22201 https://www.cve.org/CVERecord?id=CVE-2024-22201 Référence CVE CVE-2024-22329 https://www.cve.org/CVERecord?id=CVE-2024-22329 Référence CVE CVE-2024-25042 https://www.cve.org/CVERecord?id=CVE-2024-25042 Référence CVE CVE-2024-27267 https://www.cve.org/CVERecord?id=CVE-2024-27267 Référence CVE CVE-2024-27270 https://www.cve.org/CVERecord?id=CVE-2024-27270 Référence CVE CVE-2024-29415 https://www.cve.org/CVERecord?id=CVE-2024-29415 Référence CVE CVE-2024-30172 https://www.cve.org/CVERecord?id=CVE-2024-30172 Référence CVE CVE-2024-34064 https://www.cve.org/CVERecord?id=CVE-2024-34064 Référence CVE CVE-2024-35176 https://www.cve.org/CVERecord?id=CVE-2024-35176 Référence CVE CVE-2024-35195 https://www.cve.org/CVERecord?id=CVE-2024-35195 Référence CVE CVE-2024-37890 https://www.cve.org/CVERecord?id=CVE-2024-37890 Référence CVE CVE-2024-37891 https://www.cve.org/CVERecord?id=CVE-2024-37891 Référence CVE CVE-2024-3933 https://www.cve.org/CVERecord?id=CVE-2024-3933 Référence CVE CVE-2024-39689 https://www.cve.org/CVERecord?id=CVE-2024-39689 Référence CVE CVE-2024-39908 https://www.cve.org/CVERecord?id=CVE-2024-39908 Référence CVE CVE-2024-4067 https://www.cve.org/CVERecord?id=CVE-2024-4067 Référence CVE CVE-2024-4068 https://www.cve.org/CVERecord?id=CVE-2024-4068 Référence CVE CVE-2024-41123 https://www.cve.org/CVERecord?id=CVE-2024-41123 Référence CVE CVE-2024-41784 https://www.cve.org/CVERecord?id=CVE-2024-41784 Référence CVE CVE-2024-41946 https://www.cve.org/CVERecord?id=CVE-2024-41946 Référence CVE CVE-2024-43398 https://www.cve.org/CVERecord?id=CVE-2024-43398 Référence CVE CVE-2024-45296 https://www.cve.org/CVERecord?id=CVE-2024-45296 Référence CVE CVE-2024-5569 https://www.cve.org/CVERecord?id=CVE-2024-5569 Référence CVE CVE-2024-6119 https://www.cve.org/CVERecord?id=CVE-2024-6119 Référence CVE CVE-2024-6345 https://www.cve.org/CVERecord?id=CVE-2024-6345
No comment yet.
Risque Non spécifié par l'éditeur Systèmes affectés Microsoft Edge versions antérieures à 130.0.2849.56 Résumé De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Microsoft Edge CVE-2024-10229 du 24 octobre 2024 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-10229 Bulletin de sécurité Microsoft Edge CVE-2024-10230 du 24 octobre 2024 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-10230 Bulletin de sécurité Microsoft Edge CVE-2024-10231 du 24 octobre 2024 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-10231 Référence CVE CVE-2024-10229 https://www.cve.org/CVERecord?id=CVE-2024-10229 Référence CVE CVE-2024-10230 https://www.cve.org/CVERecord?id=CVE-2024-10230 Référence CVE CVE-2024-10231 https://www.cve.org/CVERecord?id=CVE-2024-10231
No comment yet.
|


