

Sécurité : Dans un dernier rapport, l'agence nationale de la sécurité des systèmes d'information dresse un état des lieux des menaces affectant le secteur de la...


 Your new post is loading...
Sécurité : Dans un dernier rapport, l'agence nationale de la sécurité des systèmes d'information dresse un état des lieux des menaces affectant le secteur de la...

No comment yet.

Découvrez des informations d'experts sur Cybersécurité : Qu'est-ce qu'un certificat SSL ? avec notre article approfondi.
No comment yet.

Découvrez des informations d'experts sur Les établissements de santé sont un des maillons faibles de la cybersécurité avec notre article approfondi.
No comment yet.
Pourquoi protéger ses données comptables avec une formation en cybersécurité ?Posted On 07 Nov 2024By : Auteur exterieurComment: 0La digitalisation croissante des entreprises présente des avantages non négligeables en termes de croissance et de satisfaction client. Cependant, elle s’accompagne aussi de cybermenaces. Pour un cabinet d’expert-comptable, les risques d’une cyberattaque sont décuplés au regard de la sensibilité des données abritées. Face à un tel risque, une formation en cybersécurité constitue un bouclier protecteur. On vous en parle. Quels sont les enjeux de la cybersécurité pour les données comptables ? De nombreuses menaces pèsent sur les entreprises de façon générale et sur les cabinets d’expert-comptable en particulier. Nous pouvons citer : les ransomwares ; l’hameçonnage ; le vol de données ; l’intrusion dans les systèmes d’information, etc. Ces attaques ciblent particulièrement les données financières et les informations confidentielles des clients. Quand malheureusement, elles surviennent, c’est la réputation et la pérennité même des cabinets qui sont mis en péril. Les cybermenaces constituent donc un enjeu majeur au regard de leurs effets dévastateurs. Par conséquent, sécuriser votre patrimoine informationnel est une nécessité absolue. Pour prévenir le pire, vous devez adopter une approche structurée, à savoir : vous faire former à la cybersécurité. Vous trouverez ici plusieurs offres de cybersécurité pour les comptables qui vous aideront à prévenir la perte de vos données critiques et les interruptions d’activités par actes de piratages informatiques. La formation en cybersécurité : un outil de résilience Une formation adaptée de vos équipes permettra à votre cabinet d’expert-comptable d’acquérir toutes les compétences nécessaires pour faire face aux défis de la sécurité numérique. Comprendre les menaces pour mieux protéger vos données sensibles Une formation en cybersécurité permet d’abord de comprendre les mécanismes des cyberattaques. De là, vous serez alors mieux outillés pour identifier les vulnérabilités potentielles dans votre infrastructure numérique. Cette connaissance sera salvatrice en ce qu’elle vous aidera à protéger vos données sensibles et anticiper les risques. Acquisition des bonnes pratiques de sécurité Au cours d’une formation, votre personnel sera formé aux bonnes pratiques indispensables à la prévention des cybermenaces. Cela concerne entre autres la gestion sécurisée des mots de passe, l’authentification forte, la sauvegarde régulière des données et le chiffrement des informations sensibles. Ces mesures préventives deviendront des réflexes quotidiens pour l’ensemble de vos collaborateurs. Protection du patrimoine informationnel De même, une formation en cybersécurité vous donne les clés pour protéger votre patrimoine informationnel en ayant une compréhension globale des enjeux de sécurité. Avec les experts, vous développerez une stratégie cohérente de protection de vos actifs numériques (données clients, documents comptables, les processus métier, etc.). Protection du poste utilisateur et sécurisation du réseau La protection du poste utilisateur constitue la première ligne de défense. Durant votre formation, vous apprendrez comment : configurer correctement les pare-feu ; maintenir à jour les logiciels antivirus ; sécuriser les connexions réseau ; et gérer les droits d’accès. Ces différentes mesures techniques vous seront essentielles pour créer et maintenir un environnement de travail sécurisé. D’autres mesures de prévention et de gestion des incidents comme l’élaboration d’une procédure de sécurité et la sensibilisation des équipes seront mises à la disposition de votre cabinet d’experts-comptables par les formateurs. Ce cortège de solutions préventives et curatives augmentera de façon significative la résilience de votre entreprise face aux cyberattaques. Au sujet de l'auteurAuteur Extérieur. Previous StoryPirate informatique : l’application i-Milo et le décisionnel Similo piratés, une cyberattaque ciblant les Missions Locales Laisser un commentaire Name * Email * Website Enregistrer mon nom, mon e-mail et mon site dans le navigateur pour mon prochain commentaire. cinq + six = Ce site utilise Akismet pour réduire les indésirables. En savoir plus sur comment les données de vos commentaires sont utilisées.Partenaires Publicité Data SecurityLes pirates nord-coréens utilisent une nouvelle variante de FASTCash pour cibler les distributeurs de billets 31/10/2024CISA et FBI alertent sur les bonnes pratiques sécurité dans les logiciels 31/10/2024La nouvelle arnaque nord-coréenne : extorsion de fonds par de faux travailleurs informatiques 27/10/2024Microsoft avertit ses clients d’une perte de journaux critiques due à un bug 25/10/2024Discord interdit en Russie, Kaspersky interdit sur Google Play 25/10/2024Marriott et Starwood : un règlement de 52 millions de dollars pour violation de données personnelles 25/10/2024L’affichage dynamique au profit de votre entreprise 25/10/2024Une attaque SIM-swap bouleverse le marché des cryptomonnaies 25/10/2024Piratage chez MediCheck : des données médicales sensibles divulguées par le groupe Killsec 21/10/2024Ça pirate à tout-va dans le monde de la cryptomonnaie. 21/10/2024Telegram : les transactions crypto dans la ligne de mire 21/10/2024Anti-spoofing d’entreprise : Apple sonne la fin du « game » ? 21/10/2024La simulation de crédit : un outil indispensable pour anticiper son emprunt 14/10/2024Fausse musique et hack de streaming pour 10 millions de dollars ! 08/10/2024Remplacer les mots de passe tous les mois ? Plus utile selon le NIST 08/10/20244 conseils pour choisir une batterie pour votre ordinateur 04/10/2024Rapport du FBI sur la fraude aux cryptomonnaies : alerte face à la montée des délits 12/09/2024Partenaires de ZATAZ Publicités Rechercher une info Calendrier novembre 2024 L M M J V S D 123 45678910 11121314151617 18192021222324 252627282930 Les + commentés Retour du chantage par mail : je vous vois à poil ! 210 Comments Escroquerie : chantage par mail à l'encontre de milliers de Français 206 Comments Chantage par mail : NON vous n'avez pas été piraté 150 Comments Publicités
No comment yet.

Acquisition : Framatome a annoncé l'acquisition du français Allentis, spécialisé dans la sécurité et l'analyse des flux réseaux. Les sondes et les solutions NDR...
No comment yet.

Les vols de données ont pris une ampleur sans précédent en 2024, marquant une nouvelle ère dans le paysage de la cybercriminalité.
No comment yet.
L'Usine Digitale, c'est le media de la transformation numérique. Dans les entreprises, le digital change tout : les business modèles, les manières d'innover, de vendre, de travailler... La rédaction de L'Usine Digitale déniche et raconte les bonnes pratiques qu'adoptent les "vieilles" entreprises face à cette déferlante. Elle décrypte ce que font les acteurs du numérique, pure players ou pas, et analyse leurs marchés, leur état de santé, leurs originalités. Big Data, Cloud, open source, économie du partage, objets connectés... L'Usine Digitale permet aux professionnels de tous les secteurs de se mettre en permanence à jour sur la transformation numérique en s'inspirant des meilleures pratiques.
No comment yet.

La société britannique de cybersécurité a installé des dispositifs de surveillance sur ses propres périphériques, qui étaient alors visés par...-Cybersécurité...
No comment yet.
Risques Atteinte à la confidentialité des données Déni de service Exécution de code arbitraire à distance Élévation de privilèges Systèmes affectés Android versions antérieures à 12, 12L, 13, 14 et 15 avant le correctif du 5 novembre 2024 Résumé De multiples vulnérabilités ont été découvertes dans Google Android. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, une élévation de privilèges et une atteinte à la confidentialité des données. Google indique que les vulnérabilités CVE-2024-43047 et CVE-2024-43093 sont activement exploitées dans le cadre d'attaques ciblées. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Google Android du 04 novembre 2024 https://source.android.com/docs/security/bulletin/2024-11-01?hl=fr Référence CVE CVE-2023-35659 https://www.cve.org/CVERecord?id=CVE-2023-35659 Référence CVE CVE-2023-35686 https://www.cve.org/CVERecord?id=CVE-2023-35686 Référence CVE CVE-2024-20104 https://www.cve.org/CVERecord?id=CVE-2024-20104 Référence CVE CVE-2024-20106 https://www.cve.org/CVERecord?id=CVE-2024-20106 Référence CVE CVE-2024-21455 https://www.cve.org/CVERecord?id=CVE-2024-21455 Référence CVE CVE-2024-23385 https://www.cve.org/CVERecord?id=CVE-2024-23385 Référence CVE CVE-2024-23715 https://www.cve.org/CVERecord?id=CVE-2024-23715 Référence CVE CVE-2024-29779 https://www.cve.org/CVERecord?id=CVE-2024-29779 Référence CVE CVE-2024-31337 https://www.cve.org/CVERecord?id=CVE-2024-31337 Référence CVE CVE-2024-34719 https://www.cve.org/CVERecord?id=CVE-2024-34719 Référence CVE CVE-2024-34729 https://www.cve.org/CVERecord?id=CVE-2024-34729 Référence CVE CVE-2024-34747 https://www.cve.org/CVERecord?id=CVE-2024-34747 Référence CVE CVE-2024-36978 https://www.cve.org/CVERecord?id=CVE-2024-36978 Référence CVE CVE-2024-38402 https://www.cve.org/CVERecord?id=CVE-2024-38402 Référence CVE CVE-2024-38403 https://www.cve.org/CVERecord?id=CVE-2024-38403 Référence CVE CVE-2024-38405 https://www.cve.org/CVERecord?id=CVE-2024-38405 Référence CVE CVE-2024-38408 https://www.cve.org/CVERecord?id=CVE-2024-38408 Référence CVE CVE-2024-38415 https://www.cve.org/CVERecord?id=CVE-2024-38415 Référence CVE CVE-2024-38421 https://www.cve.org/CVERecord?id=CVE-2024-38421 Référence CVE CVE-2024-38422 https://www.cve.org/CVERecord?id=CVE-2024-38422 Référence CVE CVE-2024-38423 https://www.cve.org/CVERecord?id=CVE-2024-38423 Référence CVE CVE-2024-38424 https://www.cve.org/CVERecord?id=CVE-2024-38424 Référence CVE CVE-2024-40660 https://www.cve.org/CVERecord?id=CVE-2024-40660 Référence CVE CVE-2024-40661 https://www.cve.org/CVERecord?id=CVE-2024-40661 Référence CVE CVE-2024-40671 https://www.cve.org/CVERecord?id=CVE-2024-40671 Référence CVE CVE-2024-43047 https://www.cve.org/CVERecord?id=CVE-2024-43047 Référence CVE CVE-2024-43080 https://www.cve.org/CVERecord?id=CVE-2024-43080 Référence CVE CVE-2024-43081 https://www.cve.org/CVERecord?id=CVE-2024-43081 Référence CVE CVE-2024-43082 https://www.cve.org/CVERecord?id=CVE-2024-43082 Référence CVE CVE-2024-43083 https://www.cve.org/CVERecord?id=CVE-2024-43083 Référence CVE CVE-2024-43084 https://www.cve.org/CVERecord?id=CVE-2024-43084 Référence CVE CVE-2024-43085 https://www.cve.org/CVERecord?id=CVE-2024-43085 Référence CVE CVE-2024-43086 https://www.cve.org/CVERecord?id=CVE-2024-43086 Référence CVE CVE-2024-43087 https://www.cve.org/CVERecord?id=CVE-2024-43087 Référence CVE CVE-2024-43088 https://www.cve.org/CVERecord?id=CVE-2024-43088 Référence CVE CVE-2024-43089 https://www.cve.org/CVERecord?id=CVE-2024-43089 Référence CVE CVE-2024-43090 https://www.cve.org/CVERecord?id=CVE-2024-43090 Référence CVE CVE-2024-43091 https://www.cve.org/CVERecord?id=CVE-2024-43091 Référence CVE CVE-2024-43093 https://www.cve.org/CVERecord?id=CVE-2024-43093 Référence CVE CVE-2024-46740 https://www.cve.org/CVERecord?id=CVE-2024-46740
No comment yet.

Le géant français des équipements électriques a confirmé qu'une de ses plateformes de développement avait été piratée.Au début de l'année, la...-Cybersécurité...
No comment yet.

Les systèmes industriels s'ouvrent et s'exposent bien plus largement aux risques de cybersécurité que par le passé.
No comment yet.

De nos jours, les Jeux Olympiques ne sont plus seulement une célébration du sport ; ils représentent également, comme tous les événements de grande envergure, un défi immense pour la cybersécurité.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Non spécifié par l'éditeur Élévation de privilèges Systèmes affectés openSUSE Leap 15.3 openSUSE Leap 15.4 openSUSE Leap 15.5 SUSE Linux Enterprise High Performance Computing 12 SP5 SUSE Linux Enterprise High Performance Computing 15 SP2 SUSE Linux Enterprise High Performance Computing 15 SP3 SUSE Linux Enterprise High Performance Computing 15 SP4 SUSE Linux Enterprise High Performance Computing 15 SP5 SUSE Linux Enterprise Live Patching 12-SP5 SUSE Linux Enterprise Live Patching 15-SP2 SUSE Linux Enterprise Live Patching 15-SP3 SUSE Linux Enterprise Live Patching 15-SP4 SUSE Linux Enterprise Live Patching 15-SP5 SUSE Linux Enterprise Live Patching 15-SP6 SUSE Linux Enterprise Micro 5.1 SUSE Linux Enterprise Micro 5.2 SUSE Linux Enterprise Micro 5.3 SUSE Linux Enterprise Micro 5.4 SUSE Linux Enterprise Micro 5.5 SUSE Linux Enterprise Real Time 15 SP4 SUSE Linux Enterprise Real Time 15 SP5 SUSE Linux Enterprise Real Time 15 SP6 SUSE Linux Enterprise Server 12 SP5 SUSE Linux Enterprise Server 15 SP2 SUSE Linux Enterprise Server 15 SP3 SUSE Linux Enterprise Server 15 SP4 SUSE Linux Enterprise Server 15 SP5 SUSE Linux Enterprise Server 15 SP6 SUSE Linux Enterprise Server for SAP Applications 12 SP5 SUSE Linux Enterprise Server for SAP Applications 15 SP2 SUSE Linux Enterprise Server for SAP Applications 15 SP3 SUSE Linux Enterprise Server for SAP Applications 15 SP4 SUSE Linux Enterprise Server for SAP Applications 15 SP5 SUSE Linux Enterprise Server for SAP Applications 15 SP6 Résumé De multiples vulnérabilités ont été découvertes dans les produits SUSE. Certaines d'entre elles permettent à un attaquant de provoquer une élévation de privilèges, un déni de service à distance et une atteinte à la confidentialité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité SUSE SUSE-SU-2024:3764-1 du 28 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243764-1 Bulletin de sécurité SUSE SUSE-SU-2024:3767-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243767-1 Bulletin de sécurité SUSE SUSE-SU-2024:3768-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243768-1 Bulletin de sécurité SUSE SUSE-SU-2024:3774-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243774-1 Bulletin de sécurité SUSE SUSE-SU-2024:3775-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243775-1 Bulletin de sécurité SUSE SUSE-SU-2024:3777-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243777-1 Bulletin de sécurité SUSE SUSE-SU-2024:3779-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243779-1 Bulletin de sécurité SUSE SUSE-SU-2024:3780-1 du 29 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243780-1 Bulletin de sécurité SUSE SUSE-SU-2024:3782-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243782-1 Bulletin de sécurité SUSE SUSE-SU-2024:3783-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243783-1 Bulletin de sécurité SUSE SUSE-SU-2024:3793-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243793-1 Bulletin de sécurité SUSE SUSE-SU-2024:3794-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243794-1 Bulletin de sécurité SUSE SUSE-SU-2024:3796-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243796-1 Bulletin de sécurité SUSE SUSE-SU-2024:3797-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243797-1 Bulletin de sécurité SUSE SUSE-SU-2024:3798-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243798-1 Bulletin de sécurité SUSE SUSE-SU-2024:3799-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243799-1 Bulletin de sécurité SUSE SUSE-SU-2024:3800-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243800-1 Bulletin de sécurité SUSE SUSE-SU-2024:3803-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243803-1 Bulletin de sécurité SUSE SUSE-SU-2024:3804-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243804-1 Bulletin de sécurité SUSE SUSE-SU-2024:3805-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243805-1 Bulletin de sécurité SUSE SUSE-SU-2024:3806-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243806-1 Bulletin de sécurité SUSE SUSE-SU-2024:3814-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243814-1 Bulletin de sécurité SUSE SUSE-SU-2024:3815-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243815-1 Bulletin de sécurité SUSE SUSE-SU-2024:3816-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243816-1 Bulletin de sécurité SUSE SUSE-SU-2024:3820-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243820-1 Bulletin de sécurité SUSE SUSE-SU-2024:3821-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243821-1 Bulletin de sécurité SUSE SUSE-SU-2024:3822-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243822-1 Bulletin de sécurité SUSE SUSE-SU-2024:3824-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243824-1 Bulletin de sécurité SUSE SUSE-SU-2024:3829-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243829-1 Bulletin de sécurité SUSE SUSE-SU-2024:3830-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243830-1 Bulletin de sécurité SUSE SUSE-SU-2024:3831-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243831-1 Bulletin de sécurité SUSE SUSE-SU-2024:3833-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243833-1 Bulletin de sécurité SUSE SUSE-SU-2024:3834-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243834-1 Bulletin de sécurité SUSE SUSE-SU-2024:3835-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243835-1 Bulletin de sécurité SUSE SUSE-SU-2024:3836-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243836-1 Bulletin de sécurité SUSE SUSE-SU-2024:3837-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243837-1 Bulletin de sécurité SUSE SUSE-SU-2024:3840-1 du 30 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243840-1 Bulletin de sécurité SUSE SUSE-SU-2024:3838-1 du 31 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243838-1 Bulletin de sécurité SUSE SUSE-SU-2024:3842-1 du 31 octobre 2024 https://www.suse.com/support/update/announcement/2024/suse-su-20243842-1 Référence CVE CVE-2021-46955 https://www.cve.org/CVERecord?id=CVE-2021-46955 Référence CVE CVE-2021-47291 https://www.cve.org/CVERecord?id=CVE-2021-47291 Référence CVE CVE-2021-47378 https://www.cve.org/CVERecord?id=CVE-2021-47378 Référence CVE CVE-2021-47383 https://www.cve.org/CVERecord?id=CVE-2021-47383 Référence CVE CVE-2021-47402 https://www.cve.org/CVERecord?id=CVE-2021-47402 Référence CVE CVE-2021-47598 https://www.cve.org/CVERecord?id=CVE-2021-47598 Référence CVE CVE-2021-47600 https://www.cve.org/CVERecord?id=CVE-2021-47600 Référence CVE CVE-2022-48651 https://www.cve.org/CVERecord?id=CVE-2022-48651 Référence CVE CVE-2022-48662 https://www.cve.org/CVERecord?id=CVE-2022-48662 Référence CVE CVE-2023-1829 https://www.cve.org/CVERecord?id=CVE-2023-1829 Référence CVE CVE-2023-52340 https://www.cve.org/CVERecord?id=CVE-2023-52340 Référence CVE CVE-2023-52502 https://www.cve.org/CVERecord?id=CVE-2023-52502 Référence CVE CVE-2023-52752 https://www.cve.org/CVERecord?id=CVE-2023-52752 Référence CVE CVE-2023-52846 https://www.cve.org/CVERecord?id=CVE-2023-52846 Référence CVE CVE-2023-6531 https://www.cve.org/CVERecord?id=CVE-2023-6531 Référence CVE CVE-2023-6546 https://www.cve.org/CVERecord?id=CVE-2023-6546 Référence CVE CVE-2024-23307 https://www.cve.org/CVERecord?id=CVE-2024-23307 Référence CVE CVE-2024-26585 https://www.cve.org/CVERecord?id=CVE-2024-26585 Référence CVE CVE-2024-26610 https://www.cve.org/CVERecord?id=CVE-2024-26610 Référence CVE CVE-2024-26622 https://www.cve.org/CVERecord?id=CVE-2024-26622 Référence CVE CVE-2024-26766 https://www.cve.org/CVERecord?id=CVE-2024-26766 Référence CVE CVE-2024-26828 https://www.cve.org/CVERecord?id=CVE-2024-26828 Référence CVE CVE-2024-26852 https://www.cve.org/CVERecord?id=CVE-2024-26852 Référence CVE CVE-2024-26923 https://www.cve.org/CVERecord?id=CVE-2024-26923 Référence CVE CVE-2024-26930 https://www.cve.org/CVERecord?id=CVE-2024-26930 Référence CVE CVE-2024-27398 https://www.cve.org/CVERecord?id=CVE-2024-27398 Référence CVE CVE-2024-35817 https://www.cve.org/CVERecord?id=CVE-2024-35817 Référence CVE CVE-2024-35861 https://www.cve.org/CVERecord?id=CVE-2024-35861 Référence CVE CVE-2024-35862 https://www.cve.org/CVERecord?id=CVE-2024-35862 Référence CVE CVE-2024-35863 https://www.cve.org/CVERecord?id=CVE-2024-35863 Référence CVE CVE-2024-35864 https://www.cve.org/CVERecord?id=CVE-2024-35864 Référence CVE CVE-2024-35867 https://www.cve.org/CVERecord?id=CVE-2024-35867 Référence CVE CVE-2024-35905 https://www.cve.org/CVERecord?id=CVE-2024-35905 Référence CVE CVE-2024-35950 https://www.cve.org/CVERecord?id=CVE-2024-35950 Référence CVE CVE-2024-36899 https://www.cve.org/CVERecord?id=CVE-2024-36899 Référence CVE CVE-2024-36964 https://www.cve.org/CVERecord?id=CVE-2024-36964 Référence CVE CVE-2024-40909 https://www.cve.org/CVERecord?id=CVE-2024-40909 Référence CVE CVE-2024-40954 https://www.cve.org/CVERecord?id=CVE-2024-40954 Référence CVE CVE-2024-41059 https://www.cve.org/CVERecord?id=CVE-2024-41059 Référence CVE CVE-2024-42133 https://www.cve.org/CVERecord?id=CVE-2024-42133
No comment yet.
|
Un nouveau malware redoutable se cache dans les jeux et s’attaque aux appareils Windows.
No comment yet.

Kaspersky a identifié un nouveau malware baptisé SteelFox qui se cache derrière des liens de téléchargements de logiciels. Une fois sur le PC de la victime, le code malveillant utilise cette machine pour miner des cryptomonnaies, et peut également extraire des informations sensibles, comme des...
No comment yet.
Une « infection massive » de Windows par un malware a été repérée par Kaspersky. Les chercheurs ont en effet constaté qu'un logiciel malveillant baptisé SteelFox mettait tout en œuvre pour s'emparer des coordonnées bancaires des internautes.
No comment yet.
Dans le cadre de l'opération Synergia II, la police est parvenue à démanteler 22 000 adresses IP et 1 037 serveurs utilisés pour des activités cybercriminelles.
No comment yet.
Risques Atteinte à la confidentialité des données Contournement de la politique de sécurité Non spécifié par l'éditeur Systèmes affectés http-client versions 5.4.46 pour composer http-client versions 6.x antérieures à 6.4.14 pour composer http-client versions 7.x antérieures à 7.1.7 pour composer http-foundation versions 6.x antérieures à 6.4.14 pour composer http-foundation versions 7.x antérieures à 7.1.7 pour composer http-foundation versions antérieures à 5.4.46 pour composer process versions 6.x antérieures à 6.4.14 pour composer process versions 7.x antérieures à 7.1.7 pour composer process versions antérieures à 5.4.46 pour composer runtime versions 6.x antérieures à 6.4.14 pour composer runtime versions 7.x antérieures à 7.1.7 pour composer runtime versions antérieures à 5.4.46 pour composer security-bundle versions 6.x antérieures à 6.4.10 pour composer security-bundle versions 7.0.x antérieures à 7.0.10 pour composer security-bundle versions 7.1.x antérieures à 7.1.3 pour composer validator versions 6.x antérieures à 6.4.11 pour composer validator versions 7.x antérieures à 7.1.4 pour composer validator versions antérieures à 5.4.43 pour composer Résumé De multiples vulnérabilités ont été découvertes dans les produits Symfony. Certaines d'entre elles permettent à un attaquant de provoquer une atteinte à la confidentialité des données, un contournement de la politique de sécurité et un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Symfony GHSA-9c3x-r3wp-mgxm du 06 novembre 2024 https://github.com/symfony/symfony/security/advisories/GHSA-9c3x-r3wp-mgxm Bulletin de sécurité Symfony GHSA-g3rh-rrhp-jhh9 du 06 novembre 2024 https://github.com/symfony/symfony/security/advisories/GHSA-g3rh-rrhp-jhh9 Bulletin de sécurité Symfony GHSA-jxgr-3v7q-3w9v du 06 novembre 2024 https://github.com/symfony/symfony/security/advisories/GHSA-jxgr-3v7q-3w9v Bulletin de sécurité Symfony GHSA-mrqx-rp3w-jpjp du 06 novembre 2024 https://github.com/symfony/symfony/security/advisories/GHSA-mrqx-rp3w-jpjp Bulletin de sécurité Symfony GHSA-qq5c-677p-737q du 06 novembre 2024 https://github.com/symfony/symfony/security/advisories/GHSA-qq5c-677p-737q Bulletin de sécurité Symfony GHSA-x8vp-gf4q-mw5j du 06 novembre 2024 https://github.com/symfony/symfony/security/advisories/GHSA-x8vp-gf4q-mw5j Référence CVE CVE-2024-50340 https://www.cve.org/CVERecord?id=CVE-2024-50340 Référence CVE CVE-2024-50341 https://www.cve.org/CVERecord?id=CVE-2024-50341 Référence CVE CVE-2024-50342 https://www.cve.org/CVERecord?id=CVE-2024-50342 Référence CVE CVE-2024-50343 https://www.cve.org/CVERecord?id=CVE-2024-50343 Référence CVE CVE-2024-50345 https://www.cve.org/CVERecord?id=CVE-2024-50345 Référence CVE CVE-2024-51736 https://www.cve.org/CVERecord?id=CVE-2024-51736
No comment yet.

La mise à jour de sécurité Android de novembre 2024 corrige des failles activement exploitées.
No comment yet.
Cet outil d'IA, destiné à détecter des failles de sécurité, a été mis au point par les équipes Project Zero et DeepMind de Google.Big Sleep a...-IA générative...
No comment yet.
En proposant des services managés de type SOC ou XDR, ces prestataires d'un nouveau genre s'adressent aux PME dont le budget et les compétences sont limités.
No comment yet.
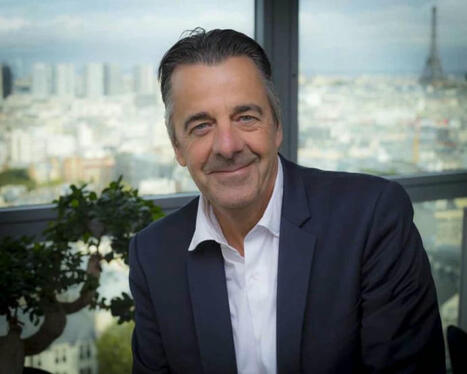
Après quatre ans à la présidence du Campus Cyber, Michel Van Den Berghe annonce qu'il quittera son poste début décembre.
No comment yet.
Le CESIN est l’association professionnelle des RSSI/CISO. Alain Bouillé, son délégué général, revient ici sur l’actualité de la communauté.
No comment yet.
Risque Non spécifié par l'éditeur Systèmes affectés Microsoft Edge versions antérieures à 130.0.2849.68 Résumé De multiples vulnérabilités ont été découvertes dans Microsoft Edge. Elles permettent à un attaquant de provoquer un problème de sécurité non spécifié par l'éditeur. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité Microsoft Edge CVE-2024-10487 du 31 octobre 2024 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-10487 Bulletin de sécurité Microsoft Edge CVE-2024-10488 du 31 octobre 2024 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-10488 Référence CVE CVE-2024-10487 https://www.cve.org/CVERecord?id=CVE-2024-10487 Référence CVE CVE-2024-10488 https://www.cve.org/CVERecord?id=CVE-2024-10488
No comment yet.
Risques Atteinte à l'intégrité des données Atteinte à la confidentialité des données Contournement de la politique de sécurité Déni de service à distance Exécution de code arbitraire à distance Non spécifié par l'éditeur Systèmes affectés Cloud Pak versions antérieures à 2.3.4.1 pour Intel Cloud Pak versions antérieures à 2.3.5.0 pour Power QRadar App SDK versions antérieures à 2.2.2 Sterling External Authentication Server versions 6.0.x antérieures à 6.0.3.1 Sterling External Authentication Server versions 6.1.x antérieures à 6.1.0.2 Sterling Secure Proxy versions 6.0.x antérieures à 6.0.3.1 Sterling Secure Proxy versions 6.1.x antérieures à 6.1.0.1 Résumé De multiples vulnérabilités ont été découvertes dans les produits IBM. Certaines d'entre elles permettent à un attaquant de provoquer une exécution de code arbitraire à distance, un déni de service à distance et une atteinte à la confidentialité des données. Solutions Se référer au bulletin de sécurité de l'éditeur pour l'obtention des correctifs (cf. section Documentation). Documentation Bulletin de sécurité IBM 7169788 du 28 octobre 2024 https://www.ibm.com/support/pages/node/7169788 Bulletin de sécurité IBM 7174420 du 30 octobre 2024 https://www.ibm.com/support/pages/node/7174420 Bulletin de sécurité IBM 7174440 du 30 octobre 2024 https://www.ibm.com/support/pages/node/7174440 Bulletin de sécurité IBM 7174441 du 30 octobre 2024 https://www.ibm.com/support/pages/node/7174441 Référence CVE CVE-2002-0059 https://www.cve.org/CVERecord?id=CVE-2002-0059 Référence CVE CVE-2012-2677 https://www.cve.org/CVERecord?id=CVE-2012-2677 Référence CVE CVE-2015-2327 https://www.cve.org/CVERecord?id=CVE-2015-2327 Référence CVE CVE-2015-2328 https://www.cve.org/CVERecord?id=CVE-2015-2328 Référence CVE CVE-2015-8381 https://www.cve.org/CVERecord?id=CVE-2015-8381 Référence CVE CVE-2015-8383 https://www.cve.org/CVERecord?id=CVE-2015-8383 Référence CVE CVE-2015-8385 https://www.cve.org/CVERecord?id=CVE-2015-8385 Référence CVE CVE-2015-8386 https://www.cve.org/CVERecord?id=CVE-2015-8386 Référence CVE CVE-2015-8387 https://www.cve.org/CVERecord?id=CVE-2015-8387 Référence CVE CVE-2015-8388 https://www.cve.org/CVERecord?id=CVE-2015-8388 Référence CVE CVE-2015-8390 https://www.cve.org/CVERecord?id=CVE-2015-8390 Référence CVE CVE-2015-8391 https://www.cve.org/CVERecord?id=CVE-2015-8391 Référence CVE CVE-2015-8392 https://www.cve.org/CVERecord?id=CVE-2015-8392 Référence CVE CVE-2015-8393 https://www.cve.org/CVERecord?id=CVE-2015-8393 Référence CVE CVE-2015-8394 https://www.cve.org/CVERecord?id=CVE-2015-8394 Référence CVE CVE-2015-8395 https://www.cve.org/CVERecord?id=CVE-2015-8395 Référence CVE CVE-2018-25032 https://www.cve.org/CVERecord?id=CVE-2018-25032 Référence CVE CVE-2020-14155 https://www.cve.org/CVERecord?id=CVE-2020-14155 Référence CVE CVE-2022-3171 https://www.cve.org/CVERecord?id=CVE-2022-3171 Référence CVE CVE-2022-3509 https://www.cve.org/CVERecord?id=CVE-2022-3509 Référence CVE CVE-2022-3510 https://www.cve.org/CVERecord?id=CVE-2022-3510 Référence CVE CVE-2022-37434 https://www.cve.org/CVERecord?id=CVE-2022-37434 Référence CVE CVE-2023-1370 https://www.cve.org/CVERecord?id=CVE-2023-1370 Référence CVE CVE-2023-27859 https://www.cve.org/CVERecord?id=CVE-2023-27859 Référence CVE CVE-2023-29258 https://www.cve.org/CVERecord?id=CVE-2023-29258 Référence CVE CVE-2023-29267 https://www.cve.org/CVERecord?id=CVE-2023-29267 Référence CVE CVE-2023-32731 https://www.cve.org/CVERecord?id=CVE-2023-32731 Référence CVE CVE-2023-33850 https://www.cve.org/CVERecord?id=CVE-2023-33850 Référence CVE CVE-2023-34462 https://www.cve.org/CVERecord?id=CVE-2023-34462 Référence CVE CVE-2023-38003 https://www.cve.org/CVERecord?id=CVE-2023-38003 Référence CVE CVE-2023-38719 https://www.cve.org/CVERecord?id=CVE-2023-38719 Référence CVE CVE-2023-38727 https://www.cve.org/CVERecord?id=CVE-2023-38727 Référence CVE CVE-2023-38729 https://www.cve.org/CVERecord?id=CVE-2023-38729 Référence CVE CVE-2023-38740 https://www.cve.org/CVERecord?id=CVE-2023-38740 Référence CVE CVE-2023-40372 https://www.cve.org/CVERecord?id=CVE-2023-40372 Référence CVE CVE-2023-40374 https://www.cve.org/CVERecord?id=CVE-2023-40374 Référence CVE CVE-2023-40687 https://www.cve.org/CVERecord?id=CVE-2023-40687 Référence CVE CVE-2023-40692 https://www.cve.org/CVERecord?id=CVE-2023-40692 Référence CVE CVE-2023-43020 https://www.cve.org/CVERecord?id=CVE-2023-43020 Référence CVE CVE-2023-43642 https://www.cve.org/CVERecord?id=CVE-2023-43642 Référence CVE CVE-2023-45178 https://www.cve.org/CVERecord?id=CVE-2023-45178 Référence CVE CVE-2023-45853 https://www.cve.org/CVERecord?id=CVE-2023-45853 Référence CVE CVE-2023-46167 https://www.cve.org/CVERecord?id=CVE-2023-46167 Référence CVE CVE-2023-47141 https://www.cve.org/CVERecord?id=CVE-2023-47141 Référence CVE CVE-2023-47152 https://www.cve.org/CVERecord?id=CVE-2023-47152 Référence CVE CVE-2023-47158 https://www.cve.org/CVERecord?id=CVE-2023-47158 Référence CVE CVE-2023-47701 https://www.cve.org/CVERecord?id=CVE-2023-47701 Référence CVE CVE-2023-47746 https://www.cve.org/CVERecord?id=CVE-2023-47746 Référence CVE CVE-2023-47747 https://www.cve.org/CVERecord?id=CVE-2023-47747 Référence CVE CVE-2023-50308 https://www.cve.org/CVERecord?id=CVE-2023-50308 Référence CVE CVE-2023-52296 https://www.cve.org/CVERecord?id=CVE-2023-52296 Référence CVE CVE-2024-20918 https://www.cve.org/CVERecord?id=CVE-2024-20918 Référence CVE CVE-2024-20919 https://www.cve.org/CVERecord?id=CVE-2024-20919 Référence CVE CVE-2024-20921 https://www.cve.org/CVERecord?id=CVE-2024-20921 Référence CVE CVE-2024-20926 https://www.cve.org/CVERecord?id=CVE-2024-20926 Référence CVE CVE-2024-20945 https://www.cve.org/CVERecord?id=CVE-2024-20945 Référence CVE CVE-2024-20952 https://www.cve.org/CVERecord?id=CVE-2024-20952 Référence CVE CVE-2024-22360 https://www.cve.org/CVERecord?id=CVE-2024-22360 Référence CVE CVE-2024-25046 https://www.cve.org/CVERecord?id=CVE-2024-25046 Référence CVE CVE-2024-25710 https://www.cve.org/CVERecord?id=CVE-2024-25710 Référence CVE CVE-2024-26308 https://www.cve.org/CVERecord?id=CVE-2024-26308 Référence CVE CVE-2024-27254 https://www.cve.org/CVERecord?id=CVE-2024-27254 Référence CVE CVE-2024-28762 https://www.cve.org/CVERecord?id=CVE-2024-28762 Référence CVE CVE-2024-29025 https://www.cve.org/CVERecord?id=CVE-2024-29025 Référence CVE CVE-2024-29131 https://www.cve.org/CVERecord?id=CVE-2024-29131 Référence CVE CVE-2024-29133 https://www.cve.org/CVERecord?id=CVE-2024-29133 Référence CVE CVE-2024-31880 https://www.cve.org/CVERecord?id=CVE-2024-31880 Référence CVE CVE-2024-31881 https://www.cve.org/CVERecord?id=CVE-2024-31881 Référence CVE CVE-2024-34062 https://www.cve.org/CVERecord?id=CVE-2024-34062 Référence CVE CVE-2024-35195 https://www.cve.org/CVERecord?id=CVE-2024-35195 Référence CVE CVE-2024-3651 https://www.cve.org/CVERecord?id=CVE-2024-3651 Référence CVE CVE-2024-37891 https://www.cve.org/CVERecord?id=CVE-2024-37891 Référence CVE CVE-2024-39689 https://www.cve.org/CVERecord?id=CVE-2024-39689 Référence CVE CVE-2024-5569 https://www.cve.org/CVERecord?id=CVE-2024-5569
No comment yet.
|


